
У меня есть несколько изолированных сетей, и есть правила, разрешающие доступ к устройствам в других сетях. Я перешел на файрвол на основе зон и включил опцию Auto Allow Return Traffic на политиках. Это всё равно блокирует весь доступ, пока я не создам правило вручную, чтобы разрешить связанные и установленные соединения. 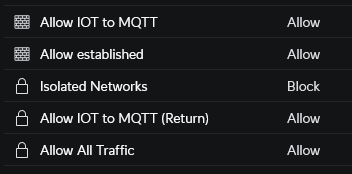 Как видно на скриншоте, правило возврата находится под "Изолированными сетями", что делает его бесполезным. Так что пока что мне всё равно приходится вручную создавать правила, разрешающие установленные и связанные соединения. Есть ли способ передвинуть это правило возврата выше? Спасибо заранее.