
Привет! Я запускаю OpenVPN и Wireguard сервер на UDM, и, похоже, не могу ограничить доступ к портам UDM для VPN-клиентов с помощью файервола. Любые правила, связанные с IP-адресами UDM, почему-то игнорируются, поэтому любой VPN-клиент без проблем может получить доступ к локальным интерфейсам UDM, ssh и, вероятно, ко всем сервисам, слушающим на UDM.
Это даже создаёт большую угрозу безопасности при использовании сторонних платных VPN-сервисов: если я настрою VPN-клиент на UDM, то любой, у кого есть доступ к серверу стороннего VPN, сможет подключиться к портам UDM (ssh, GUI и т.д.), потому что правила файервола тоже игнорируются.
И это ещё не всё — некоторые платные VPN-сервисы также разрешают связь между клиентами, а это значит, что злоумышленник среди их клиентов сможет получить доступ к портам UDM и, если там есть уязвимости, использовать их для полного контроля над устройством.
Эта же проблема есть и при использовании site-to-site VPN (тестировал с OpenVPN, не проверял с IPSEC или VPN с поддержкой облака).
Это серьёзная угроза безопасности, и это нужно срочно исправлять.
Как воспроизвести:
- Настроить OpenVPN/Wireguard сервер на UDM
- Создать правило файервола, ограничивающее нужный трафик с VPN-клиентов к UDM (обычно надо разрешать только DNS)
- Подключиться клиентом OpenVPN/Wireguard
- Попробовать подключиться по ssh или к веб-интерфейсу UDM по внутреннему IP UDM или по внутреннему IP Wireguard/OpenVPN — и вы увидите, что доступ возможен, несмотря на добавленные правила блокировки
@UI-Team @UI-Glenn, пожалуйста, проверьте это как можно скорее!
Это даже создаёт большую угрозу безопасности при использовании сторонних платных VPN-сервисов: если я настрою VPN-клиент на UDM, то любой, у кого есть доступ к серверу стороннего VPN, сможет подключиться к портам UDM (ssh, GUI и т.д.), потому что правила файервола тоже игнорируются.
И это ещё не всё — некоторые платные VPN-сервисы также разрешают связь между клиентами, а это значит, что злоумышленник среди их клиентов сможет получить доступ к портам UDM и, если там есть уязвимости, использовать их для полного контроля над устройством.
Эта же проблема есть и при использовании site-to-site VPN (тестировал с OpenVPN, не проверял с IPSEC или VPN с поддержкой облака).
Это серьёзная угроза безопасности, и это нужно срочно исправлять.
Как воспроизвести:
- Настроить OpenVPN/Wireguard сервер на UDM
- Создать правило файервола, ограничивающее нужный трафик с VPN-клиентов к UDM (обычно надо разрешать только DNS)
- Подключиться клиентом OpenVPN/Wireguard
- Попробовать подключиться по ssh или к веб-интерфейсу UDM по внутреннему IP UDM или по внутреннему IP Wireguard/OpenVPN — и вы увидите, что доступ возможен, несмотря на добавленные правила блокировки
@UI-Team @UI-Glenn, пожалуйста, проверьте это как можно скорее!
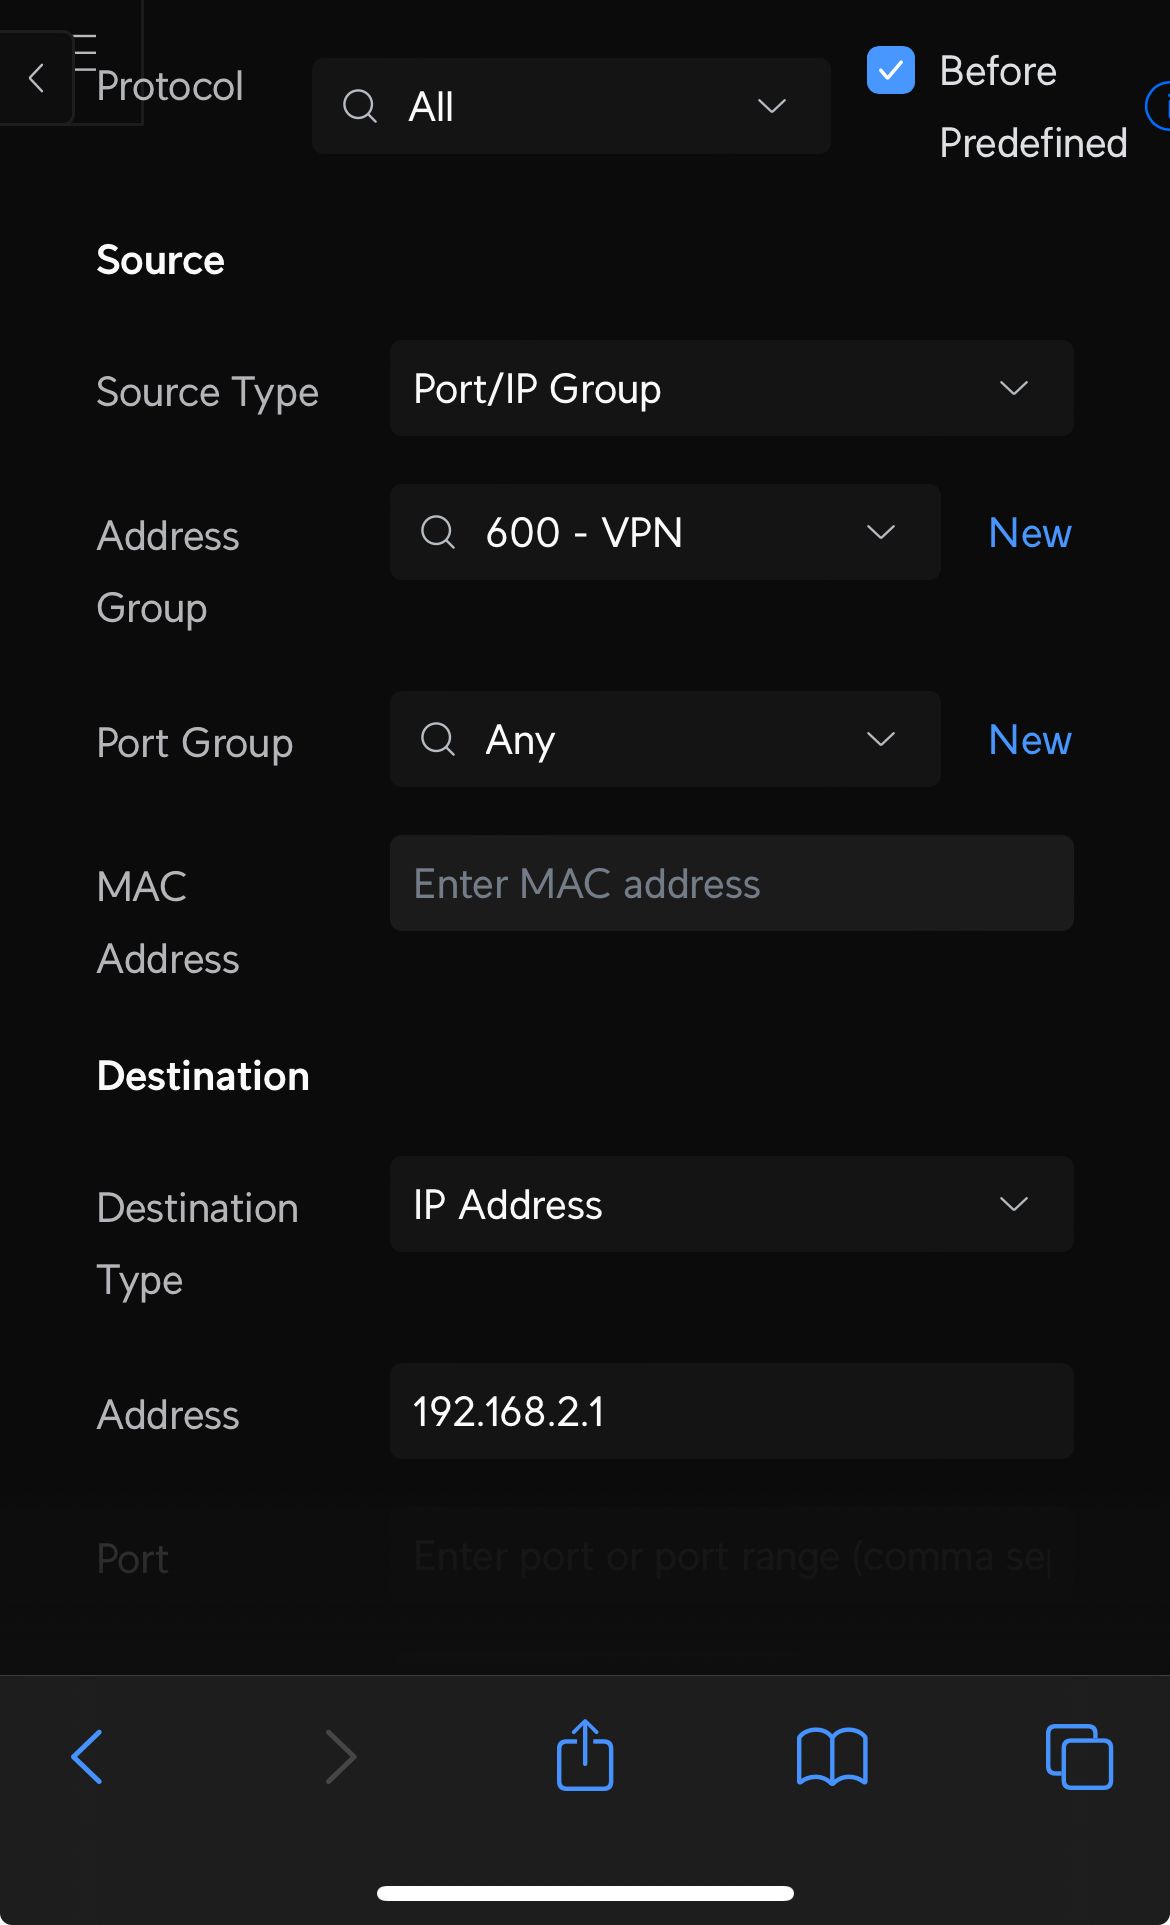 Также подтверждаю, что порт или группа не работают (группа включает только IP-адреса шлюзов из VPN и других VLAN — шлюзы других VLAN блокируются, а шлюз VPN не блокируется!).
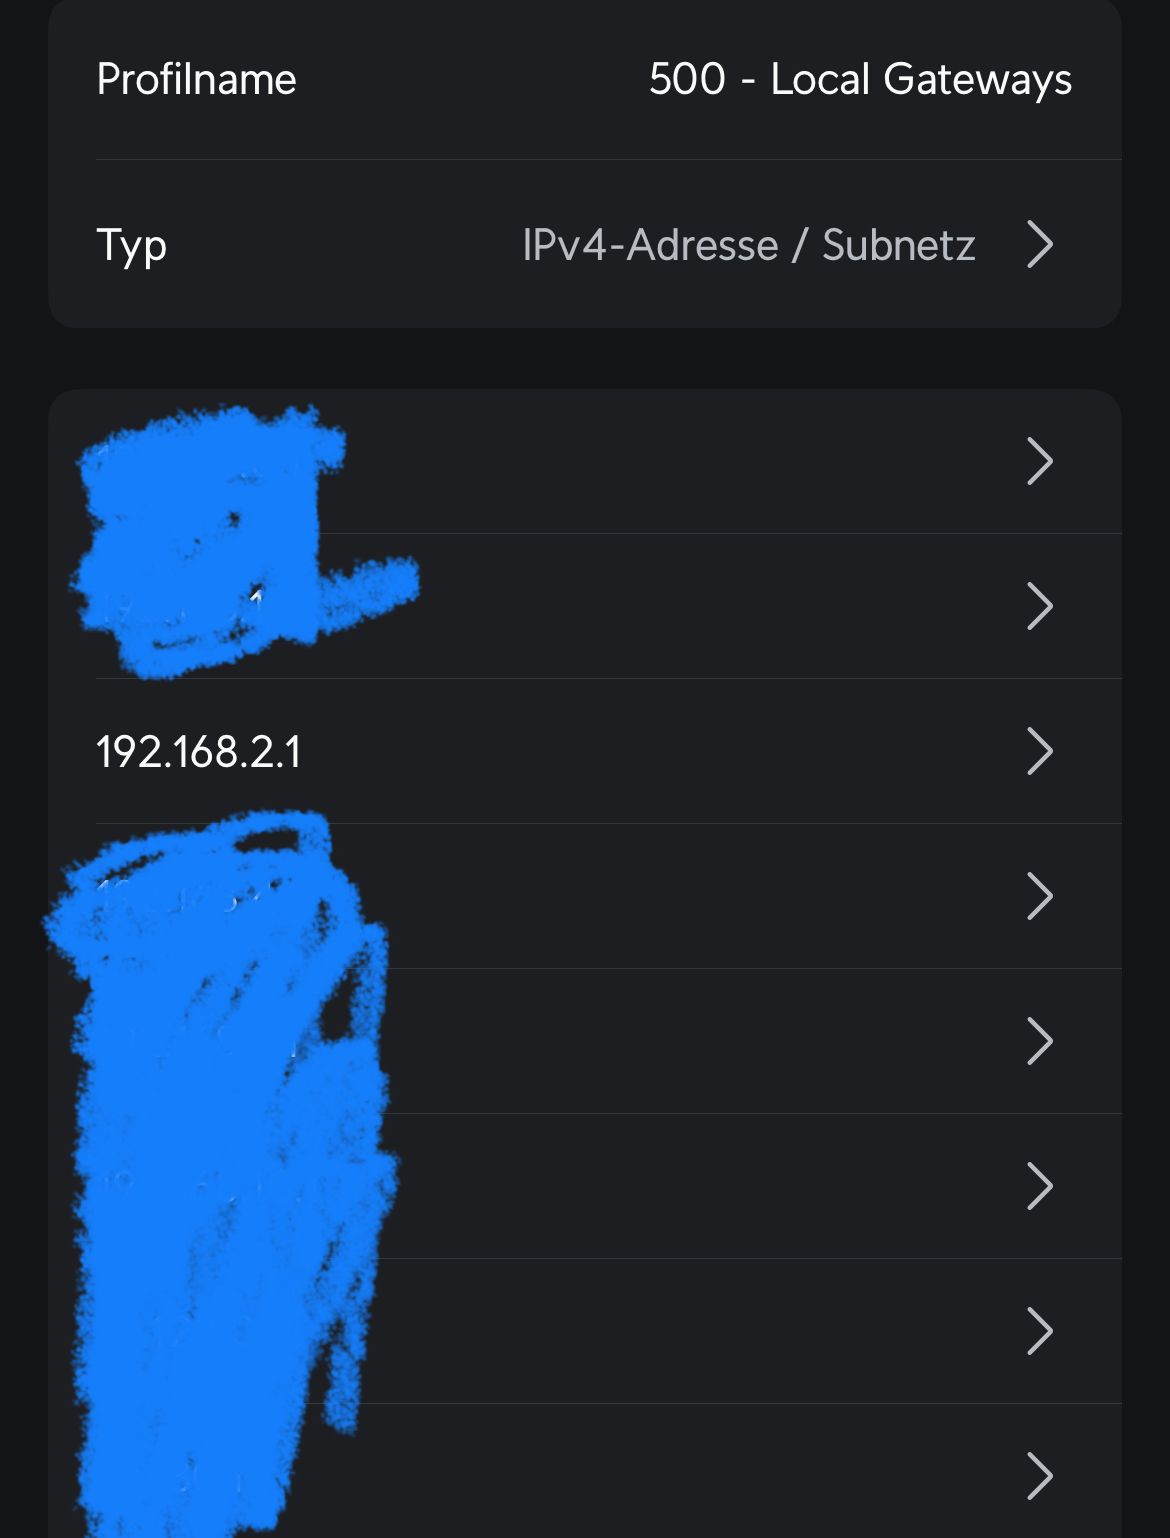
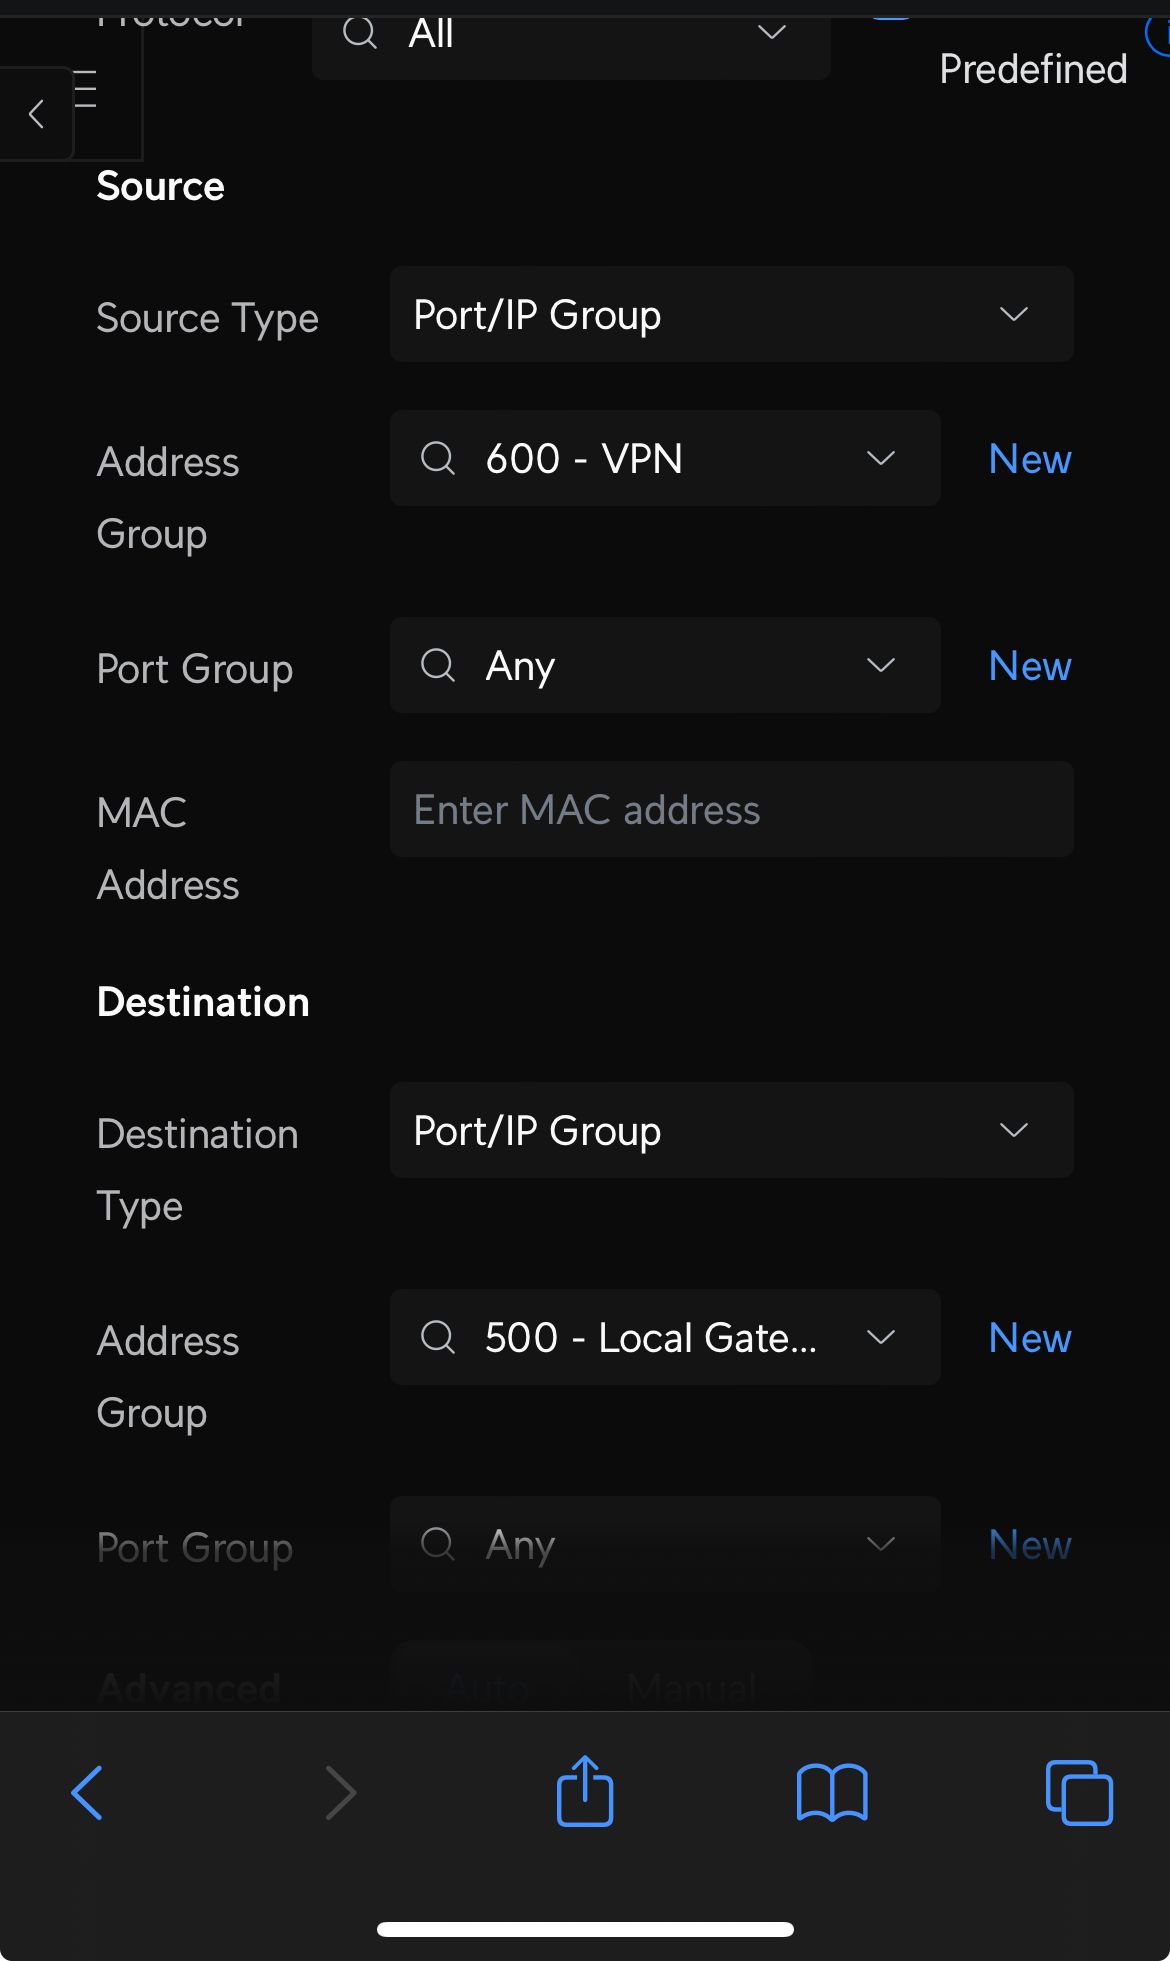 Группа «Local Gateways» выглядит так:
 Просто к сведению, @UI-Marcus.