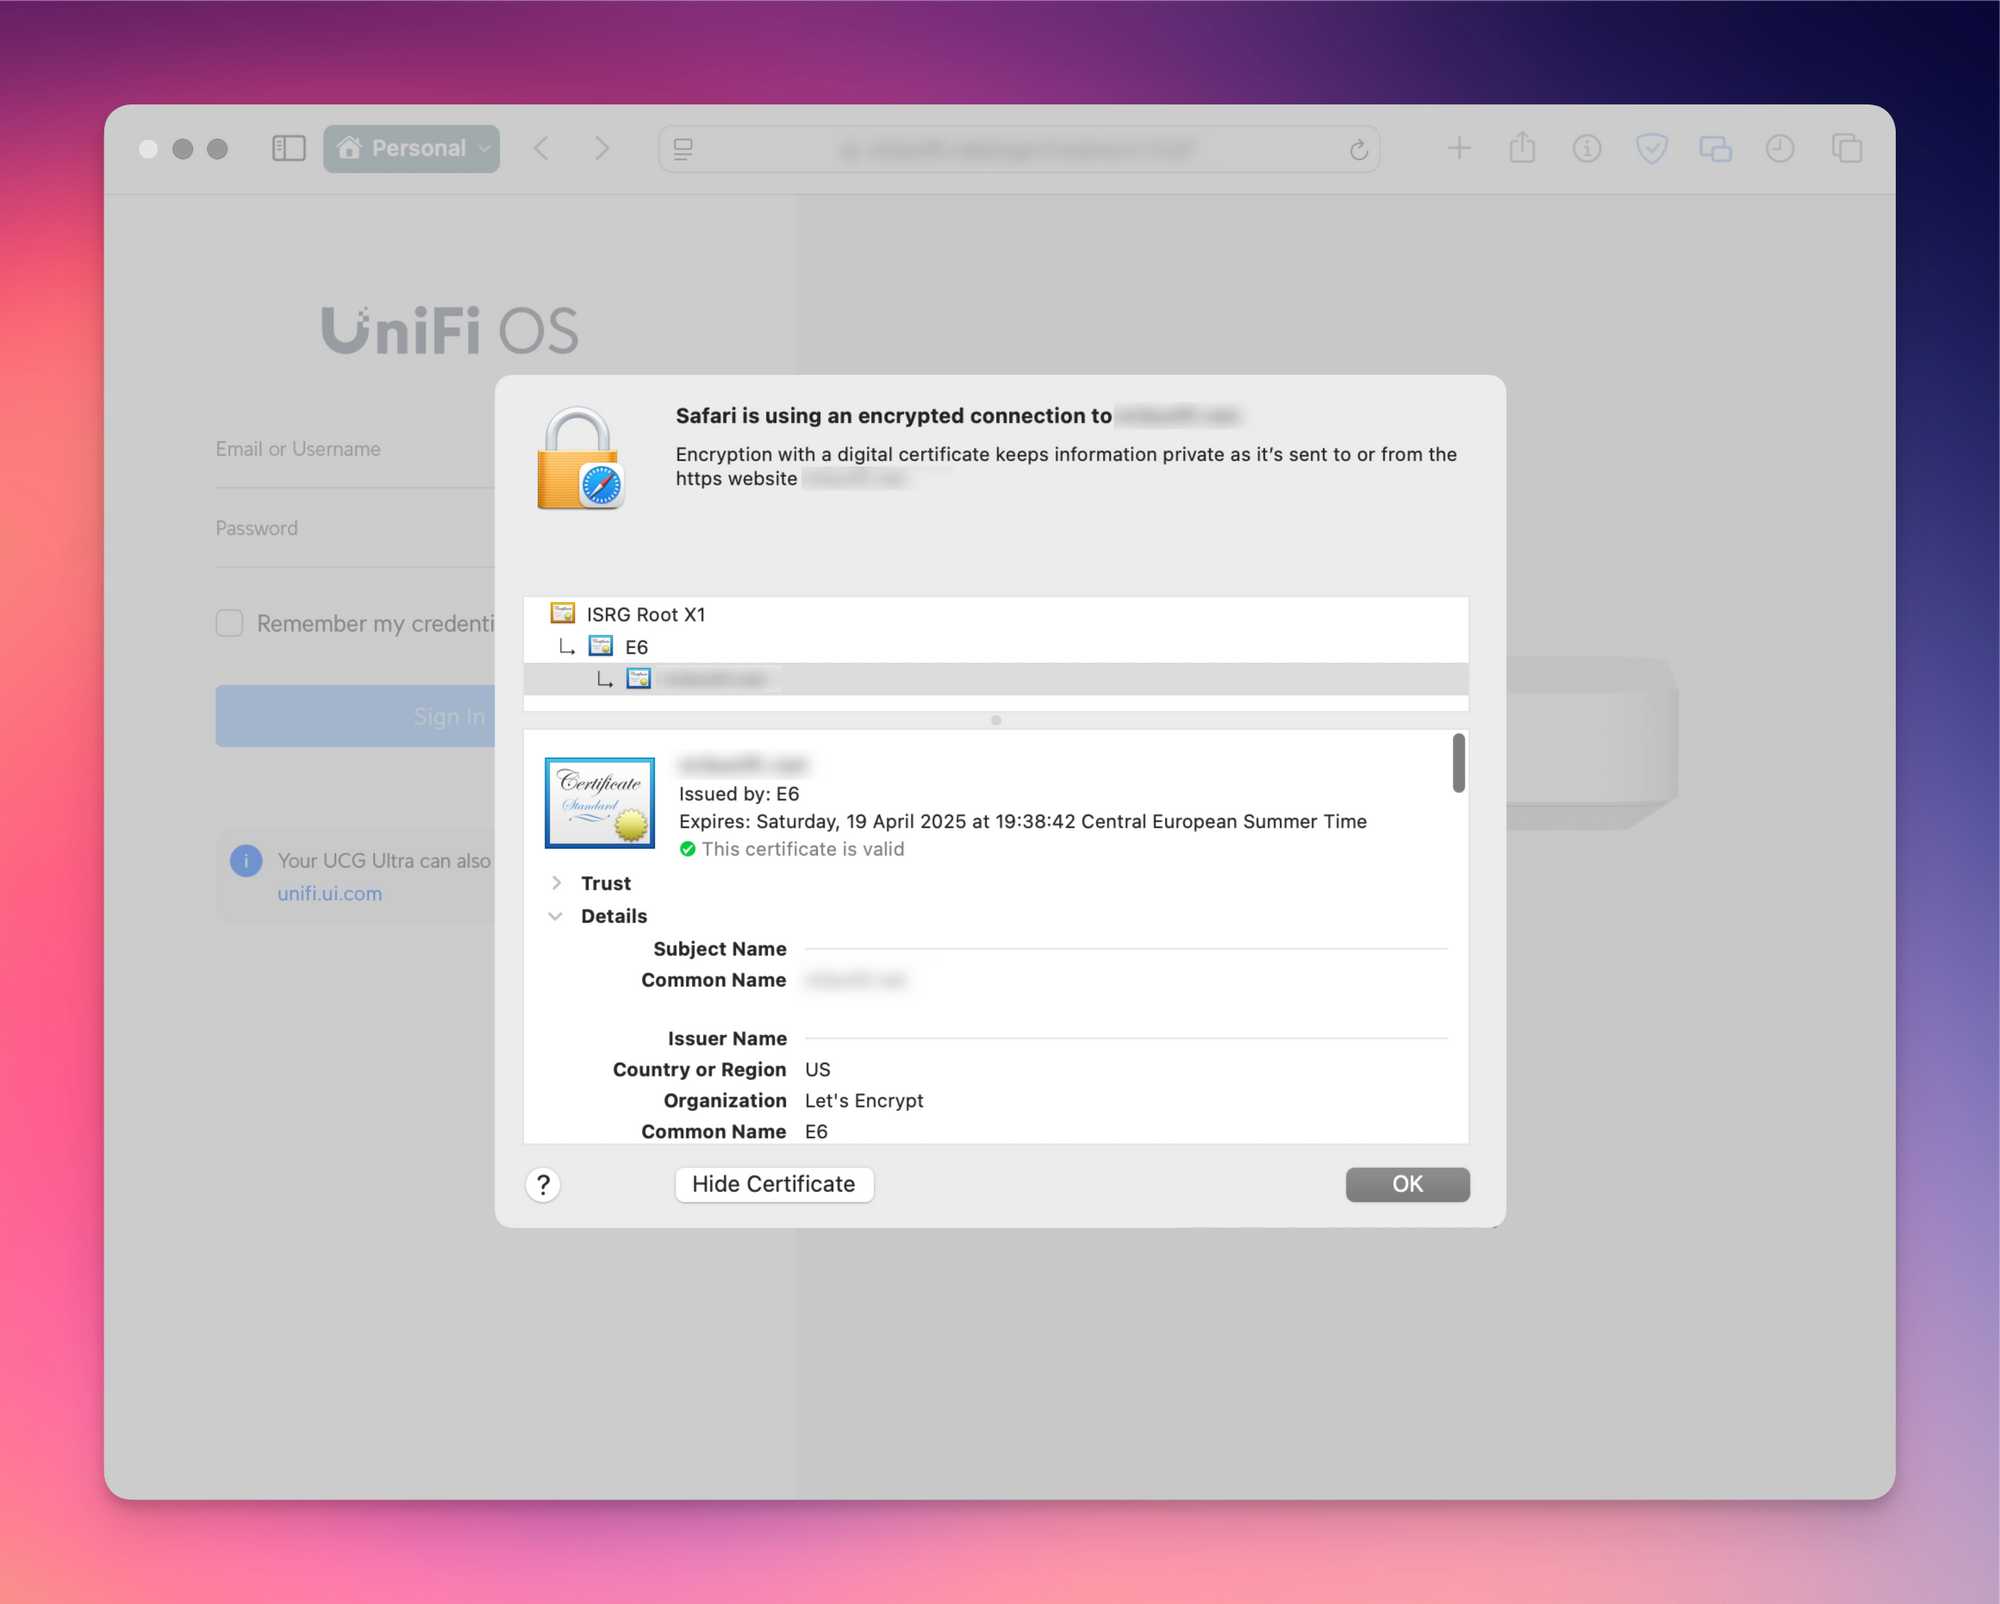
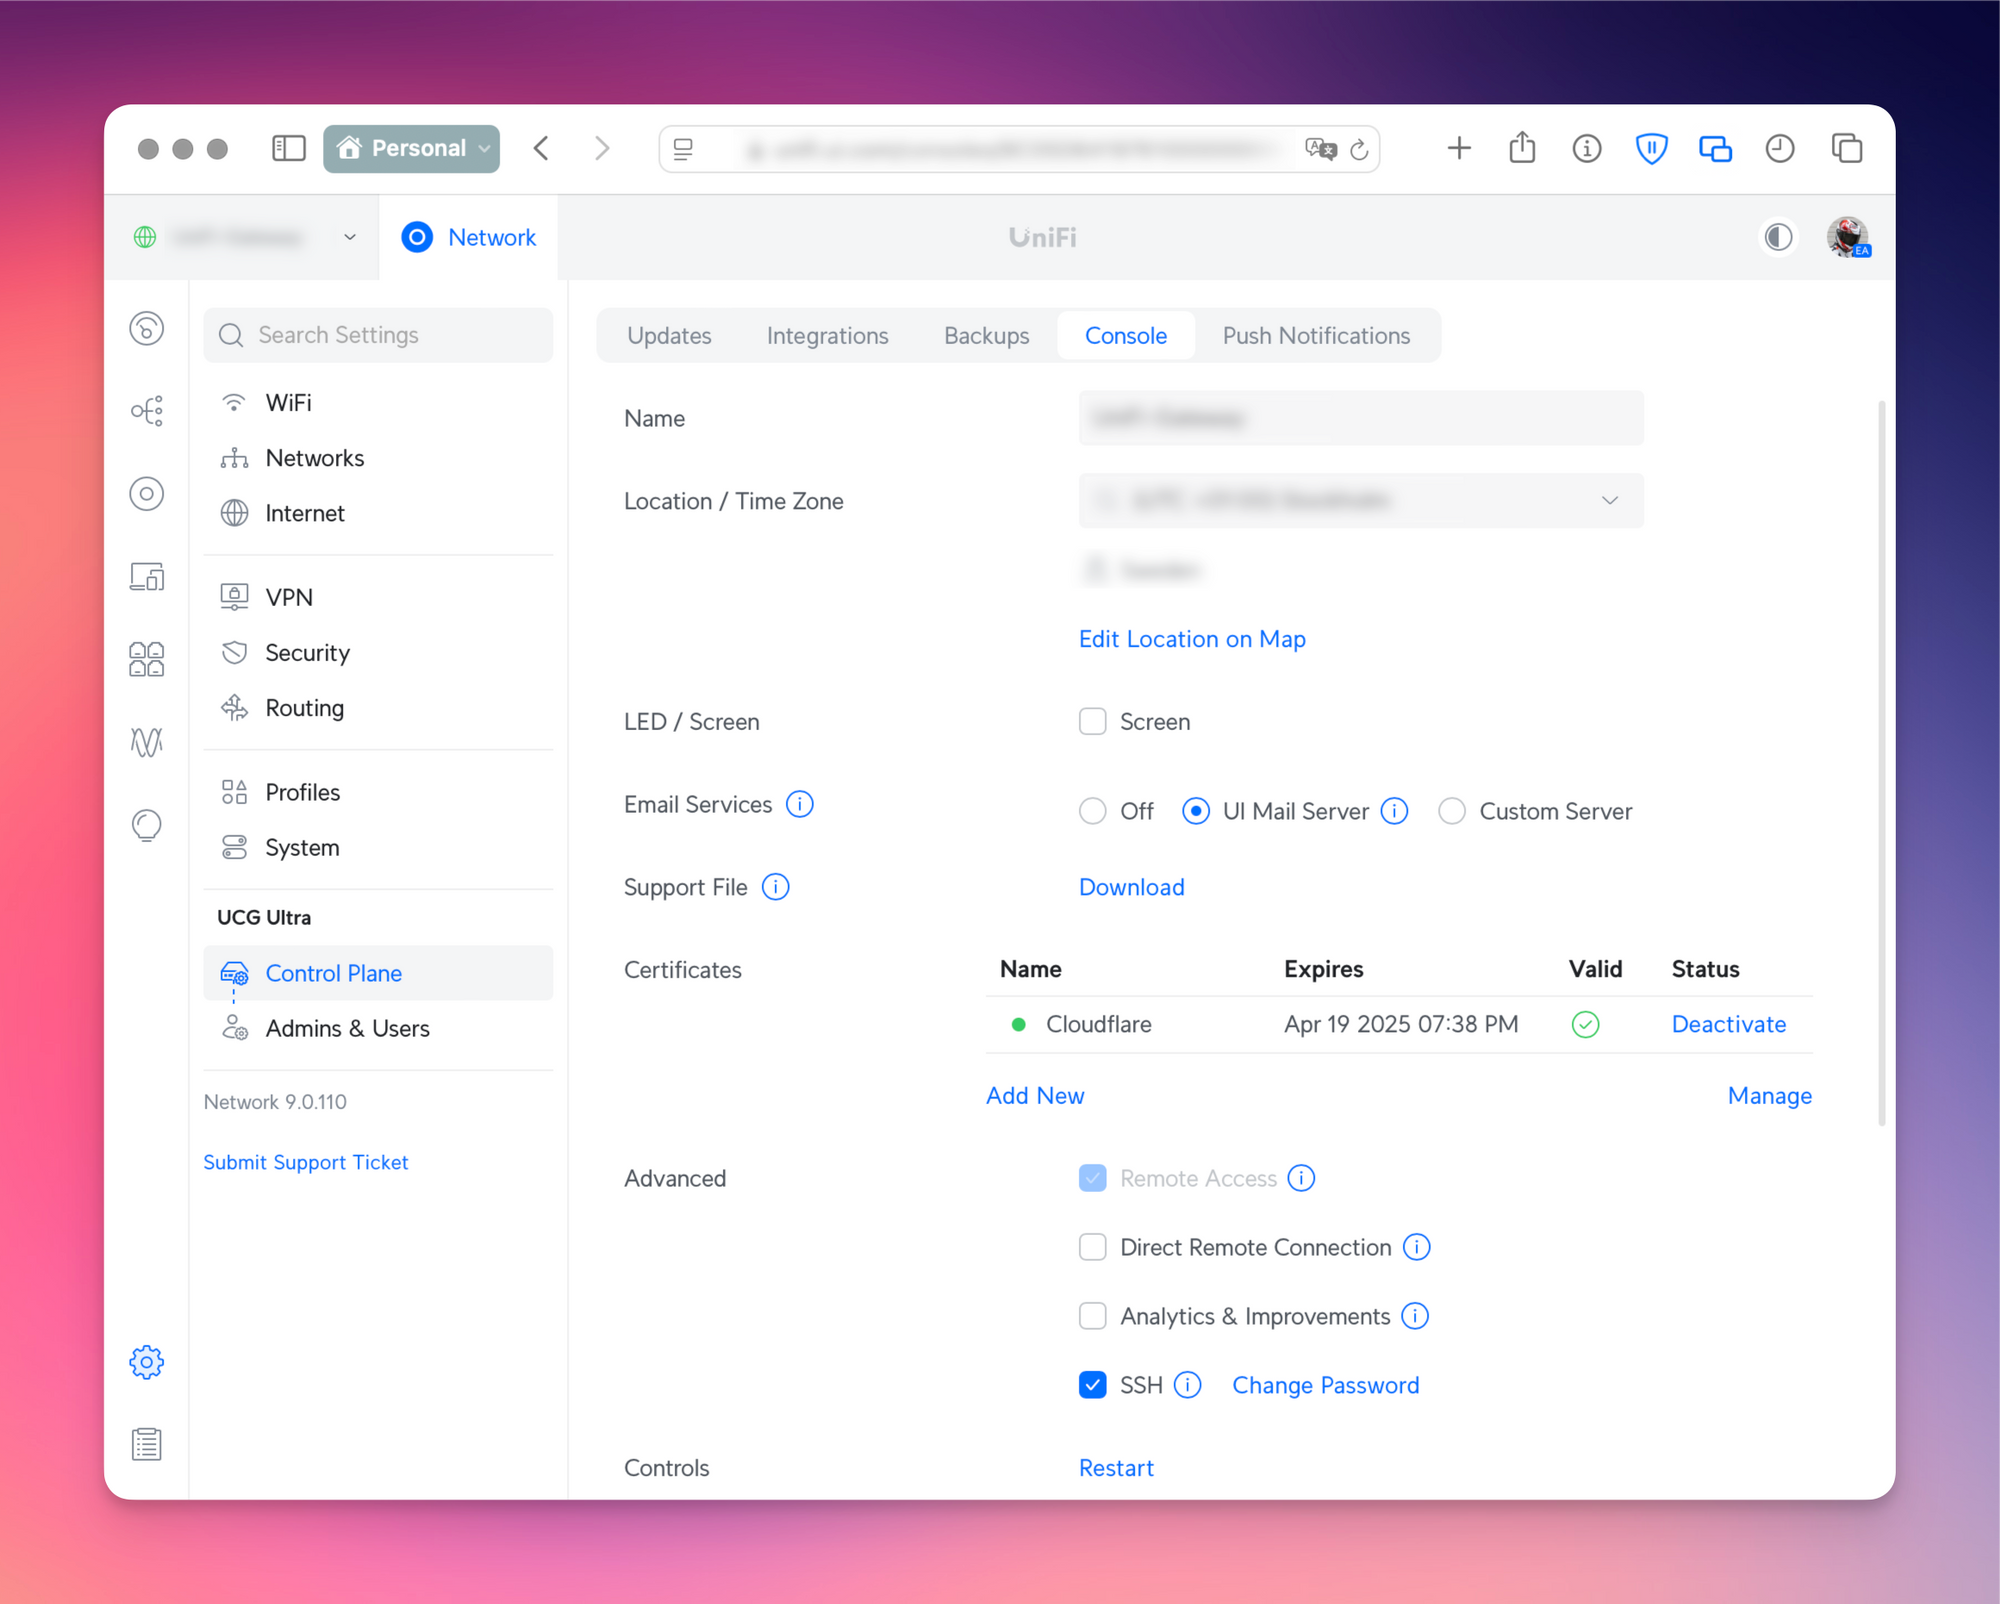
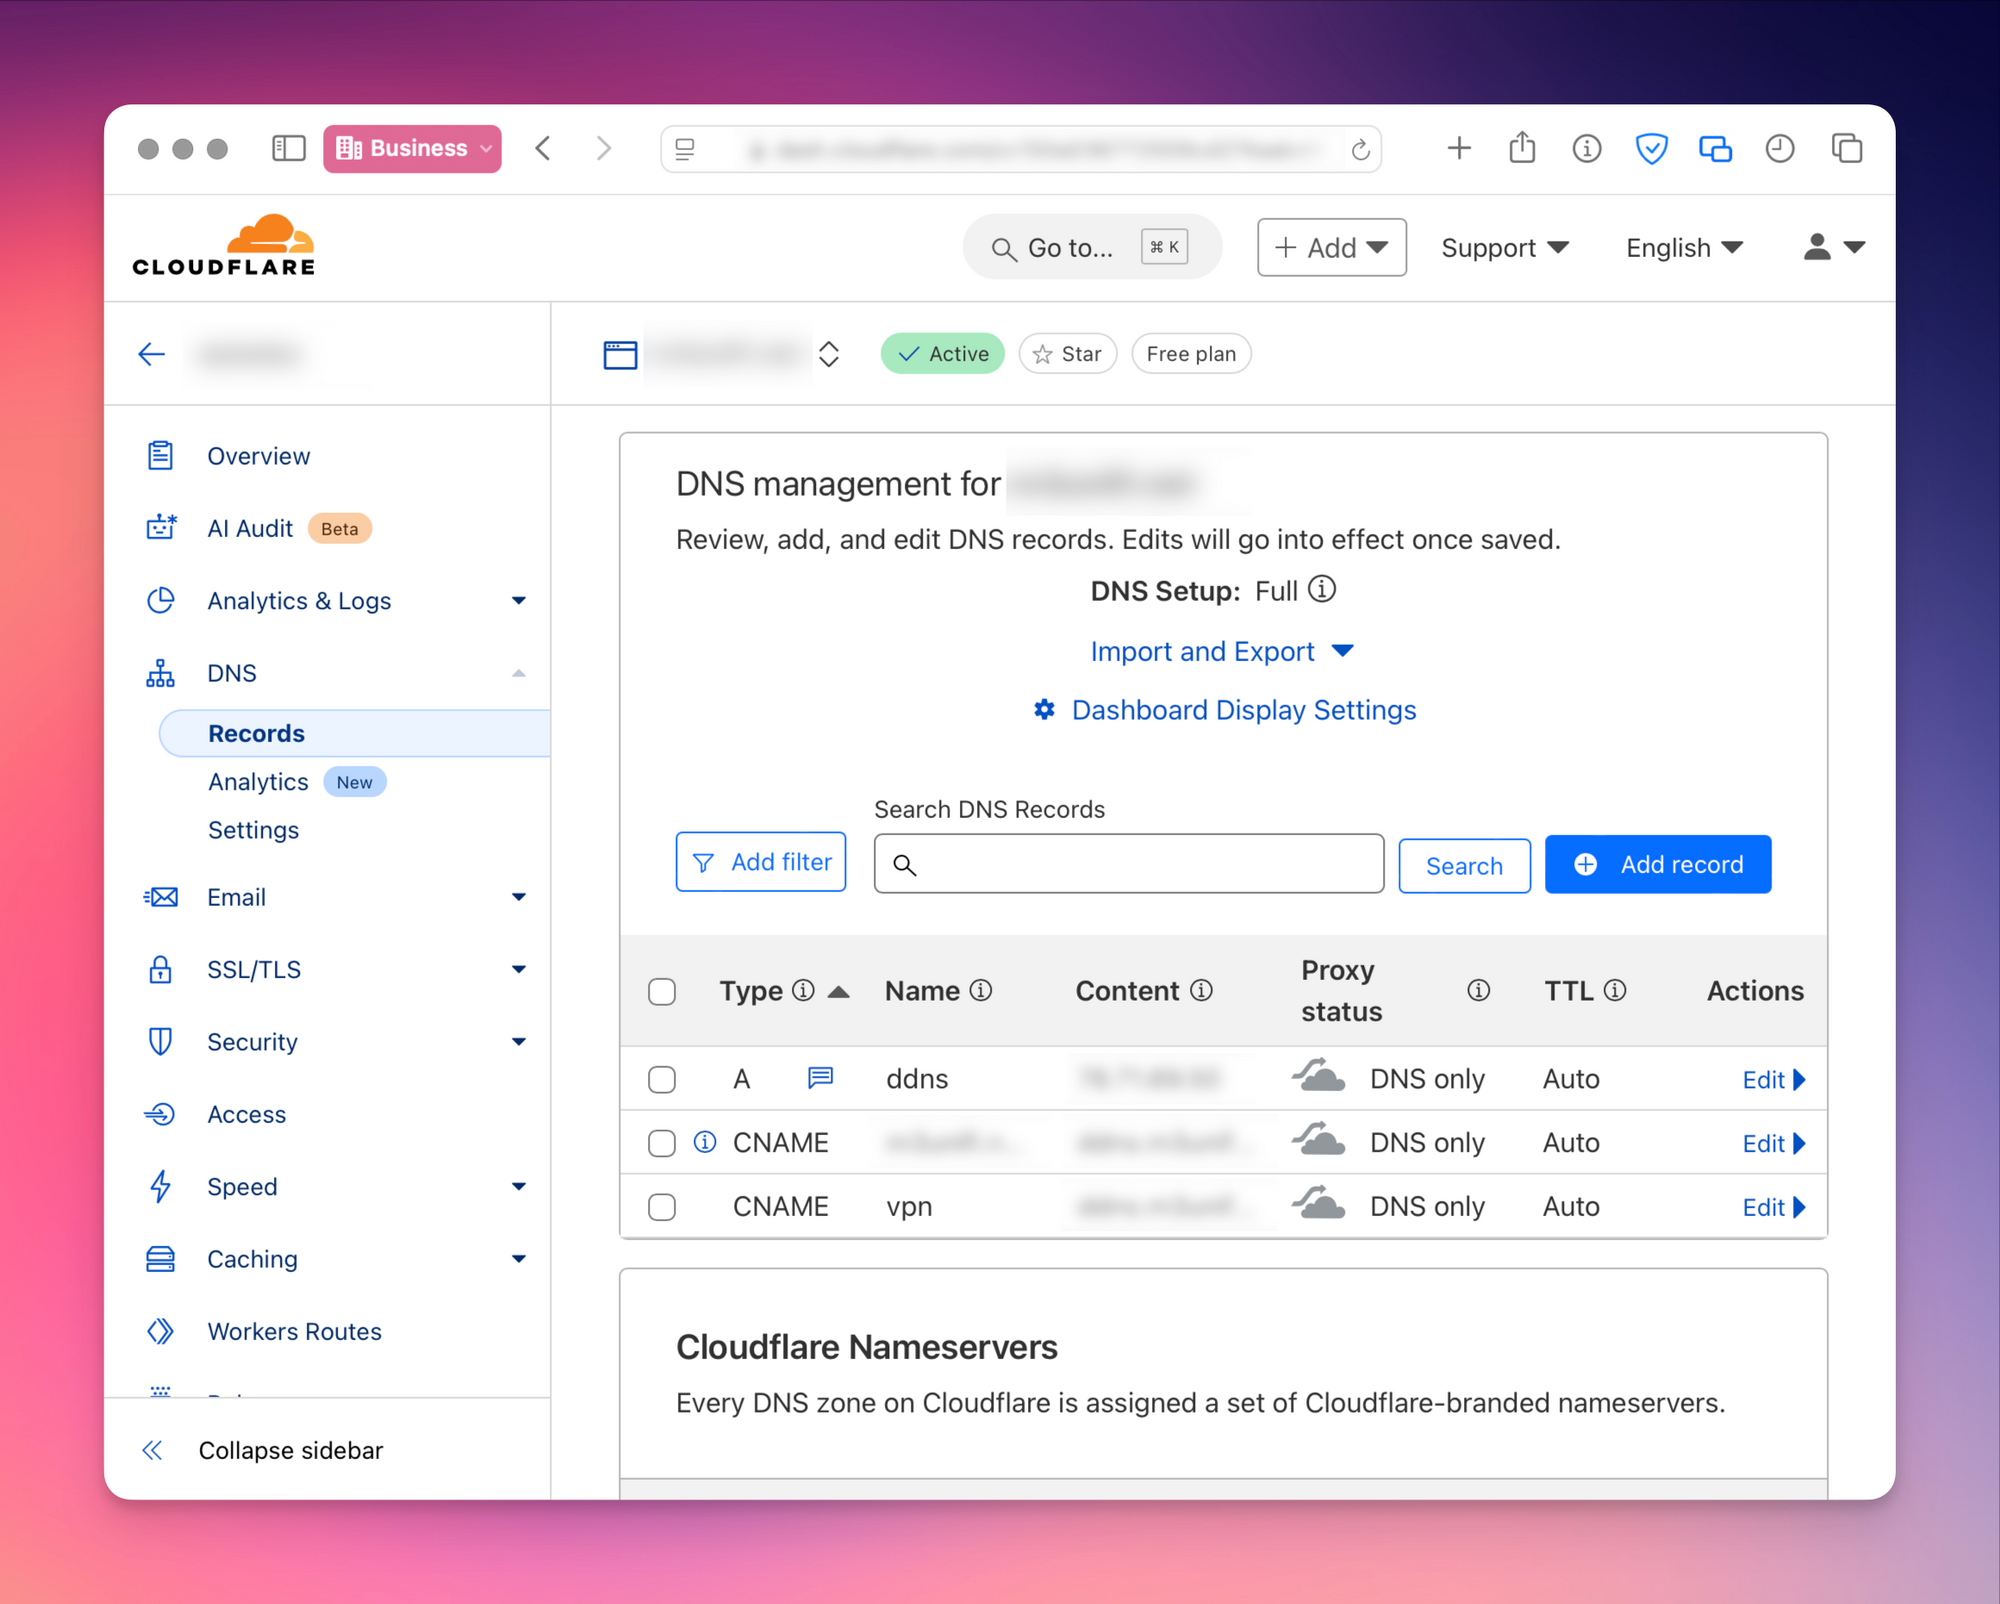
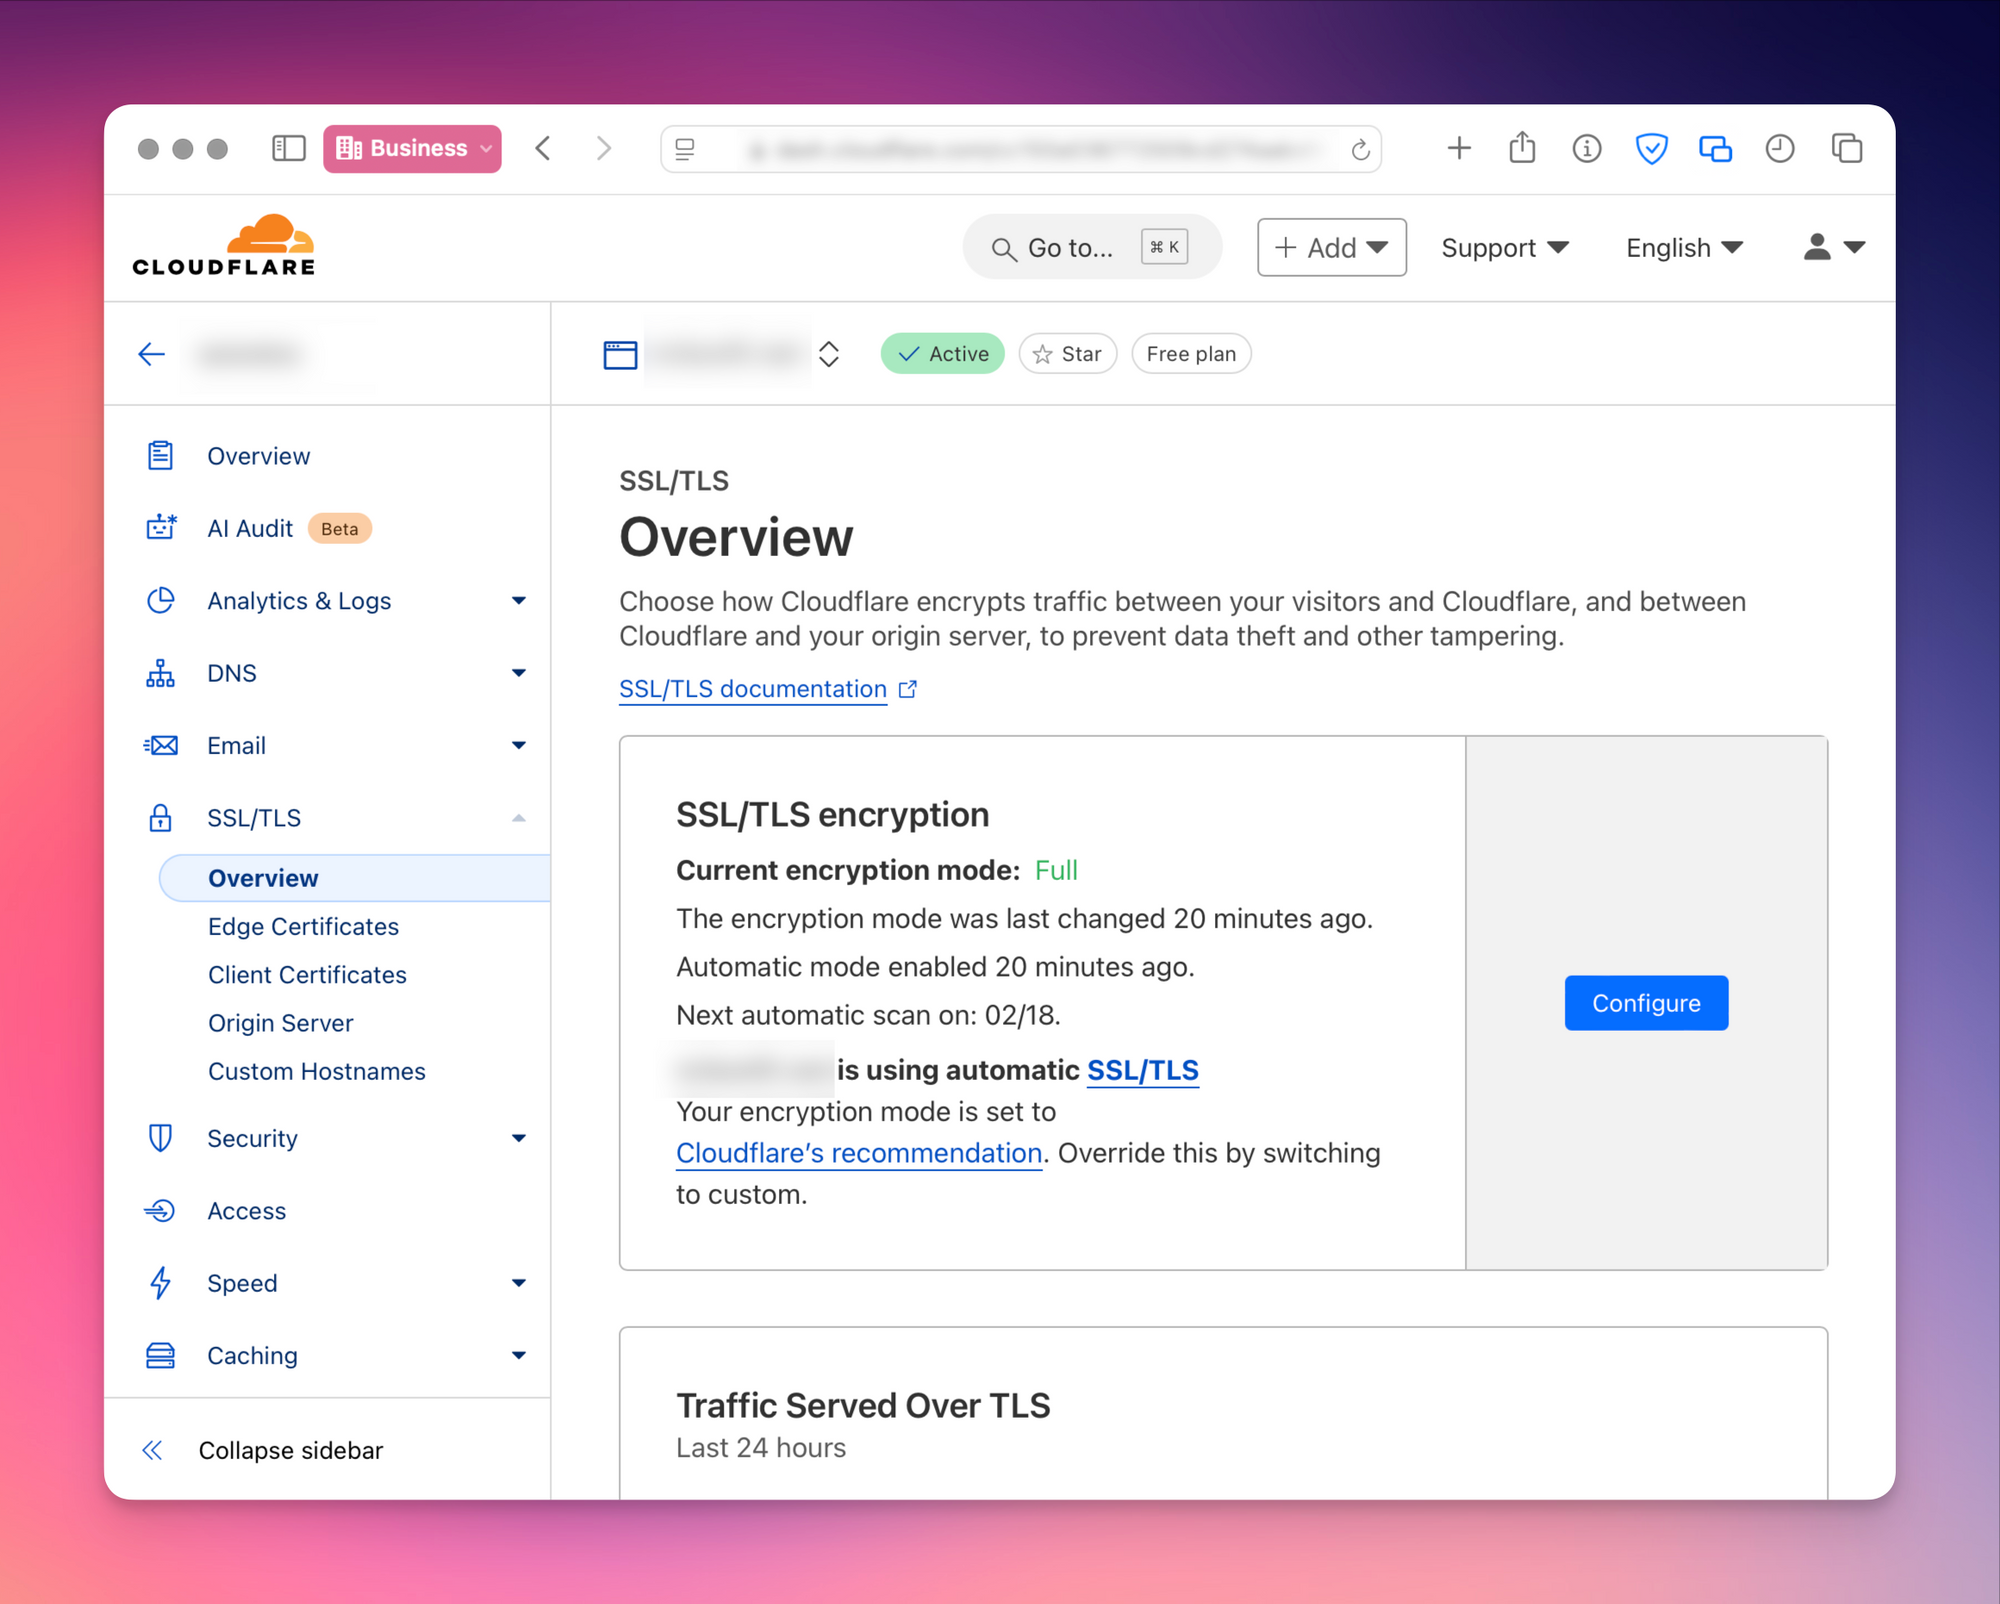
У меня проблемы с Cloudflare DDNS и TLS-сертификатом для UniFi OS, который я создал с помощью Docker и Certbot. Когда я использую динамический DNS Cloudflare и записи настроены как только DNS-записи (прокси отключен), а самоподписанный сертификат unifi.local в шлюзе работает всё отлично. Но когда я загружаю и активирую пользовательский TLS-сертификат для UniFi OS веб-управления, подключение прерывается и происходит таймаут. Я использую Docker и официальный плагин Certbot для Cloudflare DNS для создания TLS-сертификата для домена, и я загрузил fullchain.pem и privkey.pem, сгенерированные Certbot, в шлюз через Control Plane. Сертификат действителен, и нет ошибок в UniFi OS, когда я загружаю и активирую сертификат. Я пропустил какие-то настройки в Cloudflare, например, режим шифрования SSL/TLS (сейчас установлен в Automatic SSL/TLS), или что-то ещё вызывает проблему? run --name letsencrypt --rm
-v "./letsencrypt/etc:/etc/letsencrypt"
-v "./letsencrypt/var/lib:/var/lib/letsencrypt"
-v "./letsencrypt/var/log:/var/log/letsencrypt"
-v "./letsencrypt/certbot:/tmp/certbot"
certbot/dns-cloudflare certonly
--cert-name example.com
--non-interactive
--agree-tos
--email name@example.com
--dns-cloudflare
--dns-cloudflare-credentials /tmp/certbot/cloudflare.ini
--dns-cloudflare-propagation-seconds 60
-d example.com
-d *.example.com
-v "./letsencrypt/etc:/etc/letsencrypt"
-v "./letsencrypt/var/lib:/var/lib/letsencrypt"
-v "./letsencrypt/var/log:/var/log/letsencrypt"
-v "./letsencrypt/certbot:/tmp/certbot"
certbot/dns-cloudflare certonly
--cert-name example.com
--non-interactive
--agree-tos
--email name@example.com
--dns-cloudflare
--dns-cloudflare-credentials /tmp/certbot/cloudflare.ini
--dns-cloudflare-propagation-seconds 60
-d example.com
-d *.example.com