
Когда представили UMR-I, у меня сложилось впечатление, что подключение к UniFi Cloud GWs (UDM/UDM-SE/UCG-Ultra, как угодно) будет очень простым, но, судя по тому, что я прочитал в сообществе, так дело не обстоит. И из следующей ссылки я, наконец-то, нашел рабочее решение:
Жаль, что мне не сказали об этом раньше, когда я начинал.
НЕ трогайте никакие статические маршруты и правила брандмауэра, пока не настроили VPN-сервер. Это не нужно.
Волшебник Site-to-Site VPN на UMR может работать. Хотя у меня это не работало на моем UDM-SE с уже существующим VPN-сервером, я обнаружил, что мне не пришлось ничего делать особенного, когда работал с моим UCG-Ultra на другом сайте.
Если у вашего Cloud Gateway нет статического IP-адреса, укажите "Альтернативный адрес для клиентов" с использованием FQDN ddns.
Следующие шаги основаны на этой демонстрационной конфигурации. UDM-SE с сетью 8.6.9.
Не имел статического IP.
Внешний доступ через динамический DNS demo.ddns.org
10.10.10.0/24 (VLAN1)
10.15.20.0/24 (VLAN10)
IP-адрес WireGuard-сервера - 192.168.90.1/32
UMR-I с прошивкой 1.13.3
Подсеть: 10.90.1.0/24
IP-адрес WireGuard-клиента - 192.168.90.101/32
Много полезных ссылок от сообщества.
Все закрытые/открытые ключи, указанные в примере, приведены только для справки. Надеюсь, это поможет вам избавиться от фрустрации.
Жаль, что мне не сказали об этом раньше, когда я начинал.
НЕ трогайте никакие статические маршруты и правила брандмауэра, пока не настроили VPN-сервер. Это не нужно.
Волшебник Site-to-Site VPN на UMR может работать. Хотя у меня это не работало на моем UDM-SE с уже существующим VPN-сервером, я обнаружил, что мне не пришлось ничего делать особенного, когда работал с моим UCG-Ultra на другом сайте.
Если у вашего Cloud Gateway нет статического IP-адреса, укажите "Альтернативный адрес для клиентов" с использованием FQDN ddns.
Следующие шаги основаны на этой демонстрационной конфигурации. UDM-SE с сетью 8.6.9.
Не имел статического IP.
Внешний доступ через динамический DNS demo.ddns.org
10.10.10.0/24 (VLAN1)
10.15.20.0/24 (VLAN10)
IP-адрес WireGuard-сервера - 192.168.90.1/32
UMR-I с прошивкой 1.13.3
Подсеть: 10.90.1.0/24
IP-адрес WireGuard-клиента - 192.168.90.101/32
Много полезных ссылок от сообщества.
Все закрытые/открытые ключи, указанные в примере, приведены только для справки. Надеюсь, это поможет вам избавиться от фрустрации.

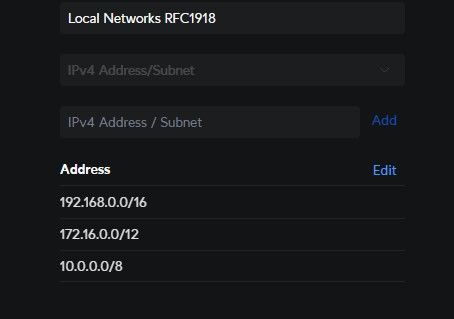
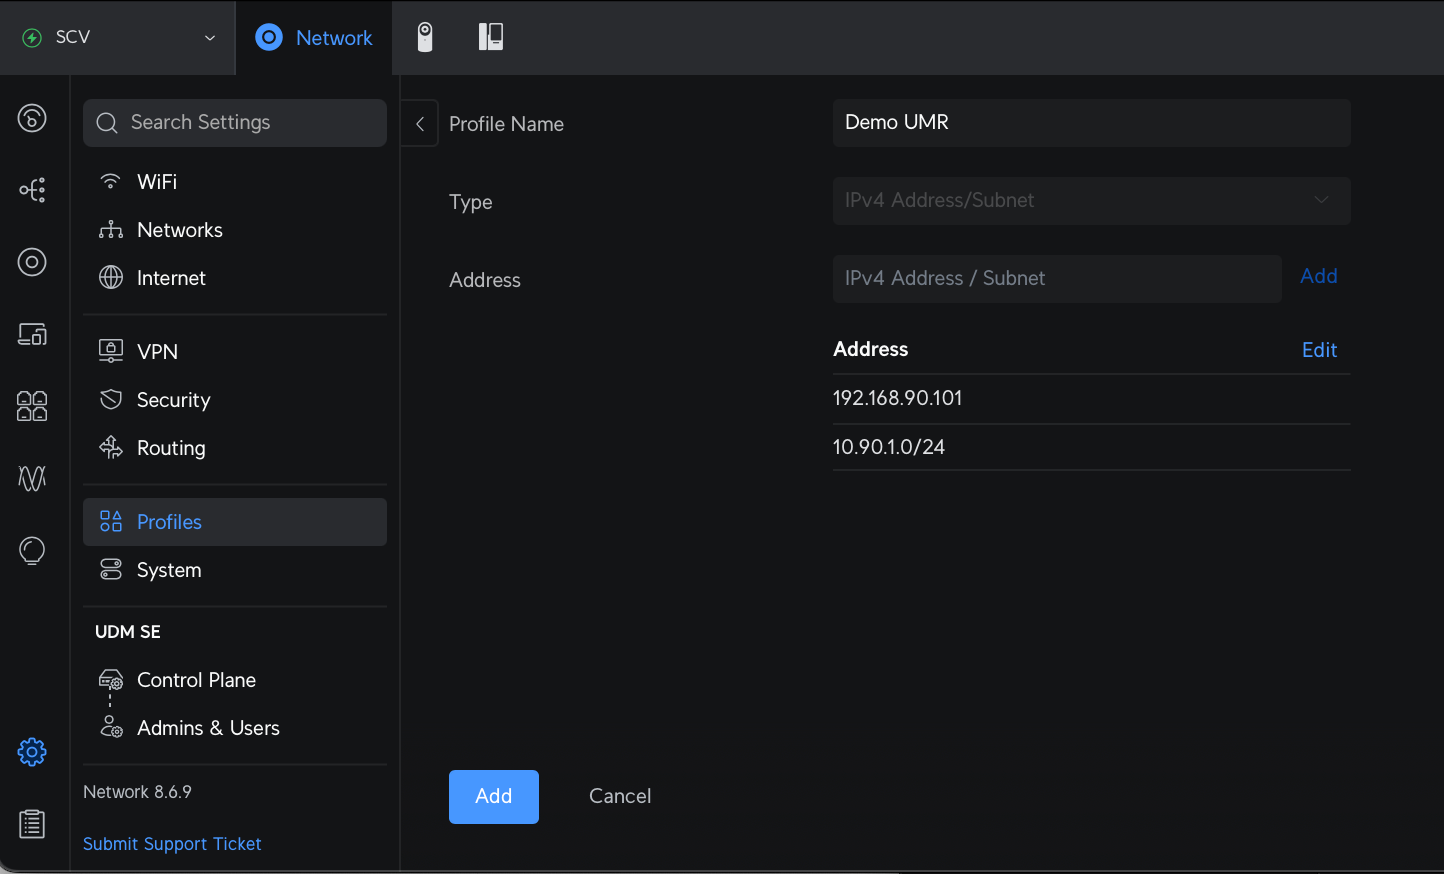 В UniFi GW Network Application, Settings -> Profiles -> IP Groups -> Нажмите "Создать новый".
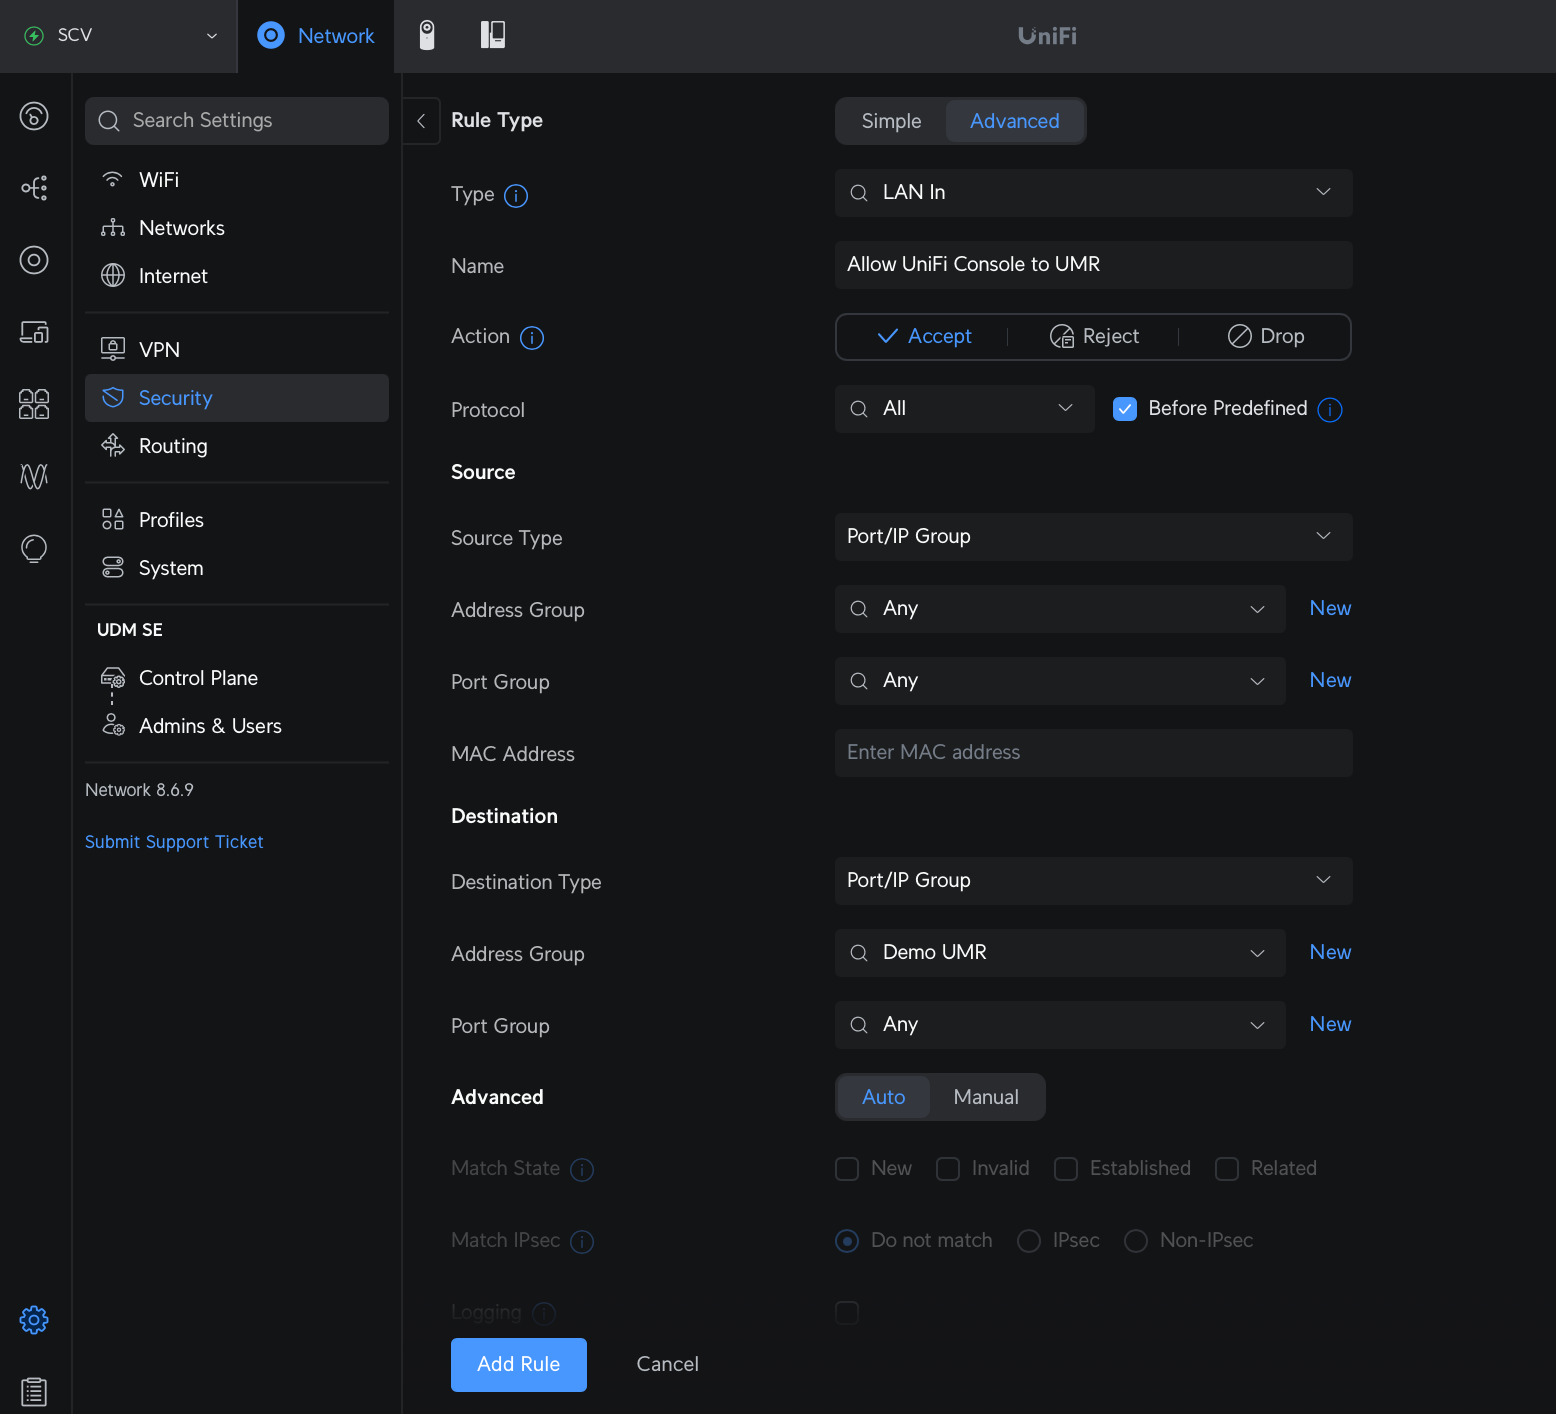 В UniFi GW Network Application, Settings -> Security -> Traffic & Firewall Rules -> Нажмите "Создать запись".
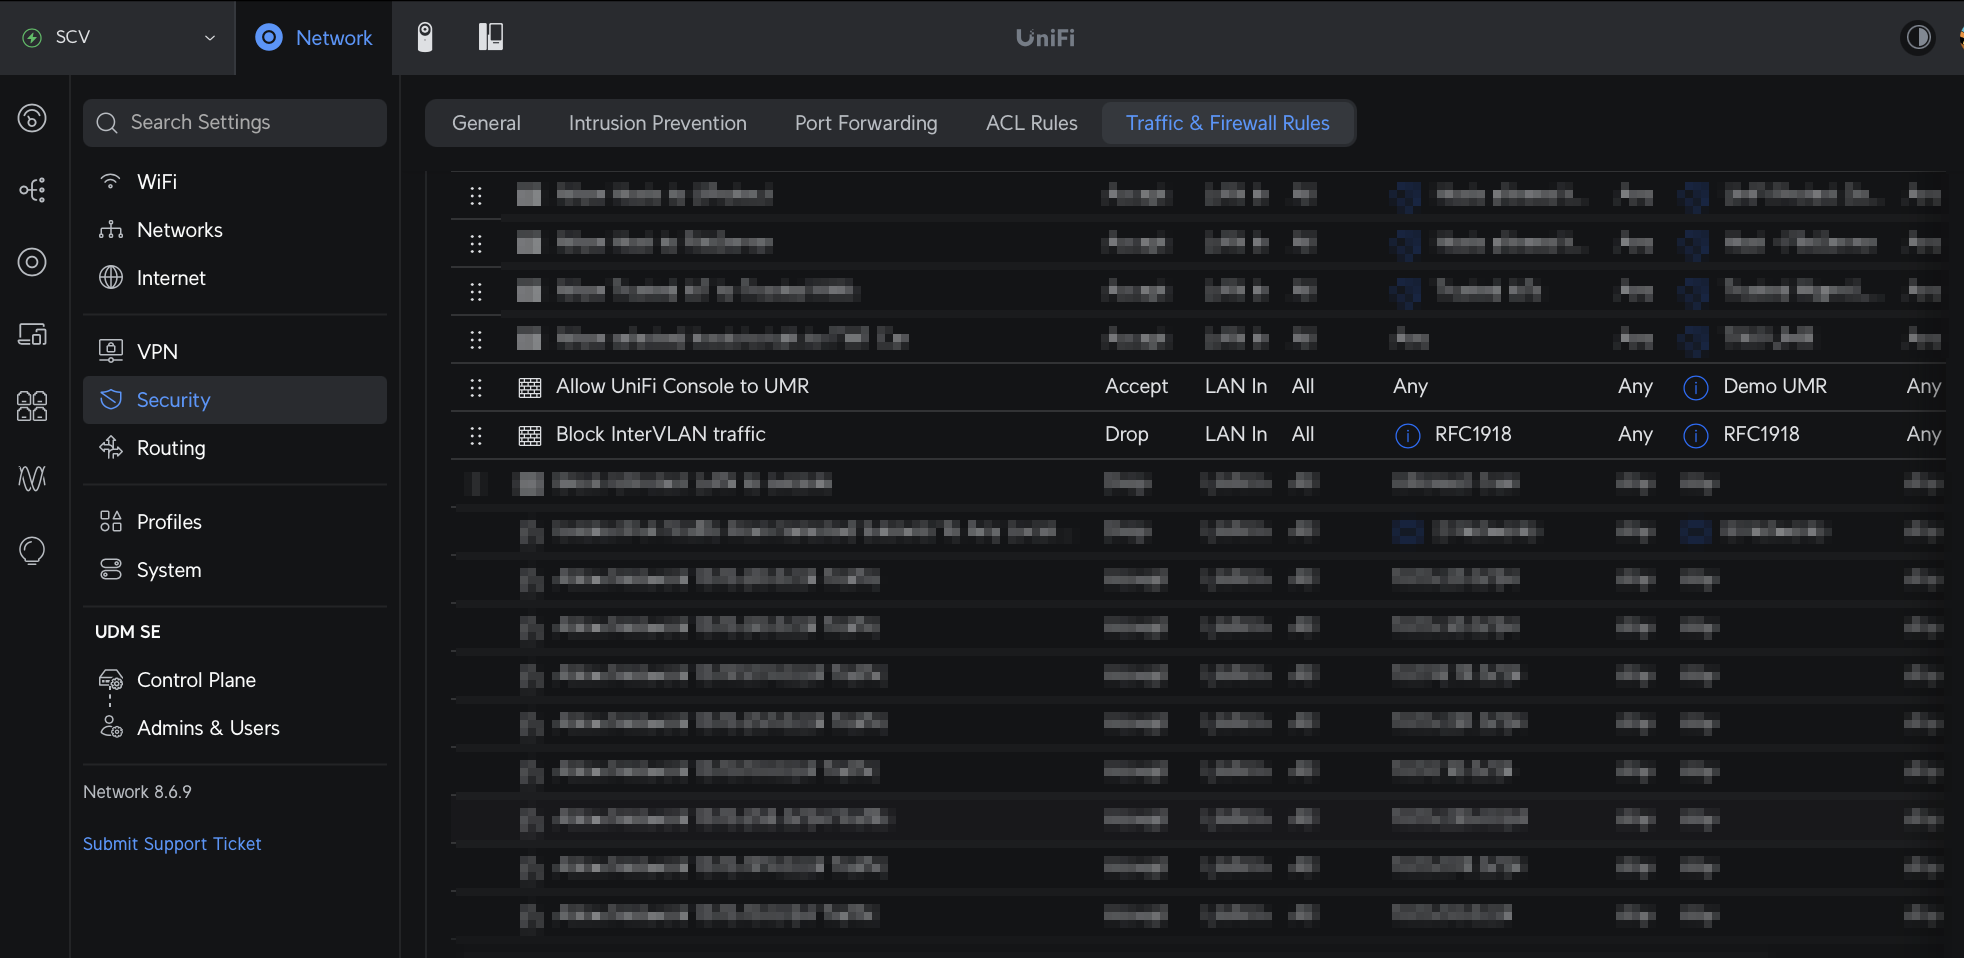
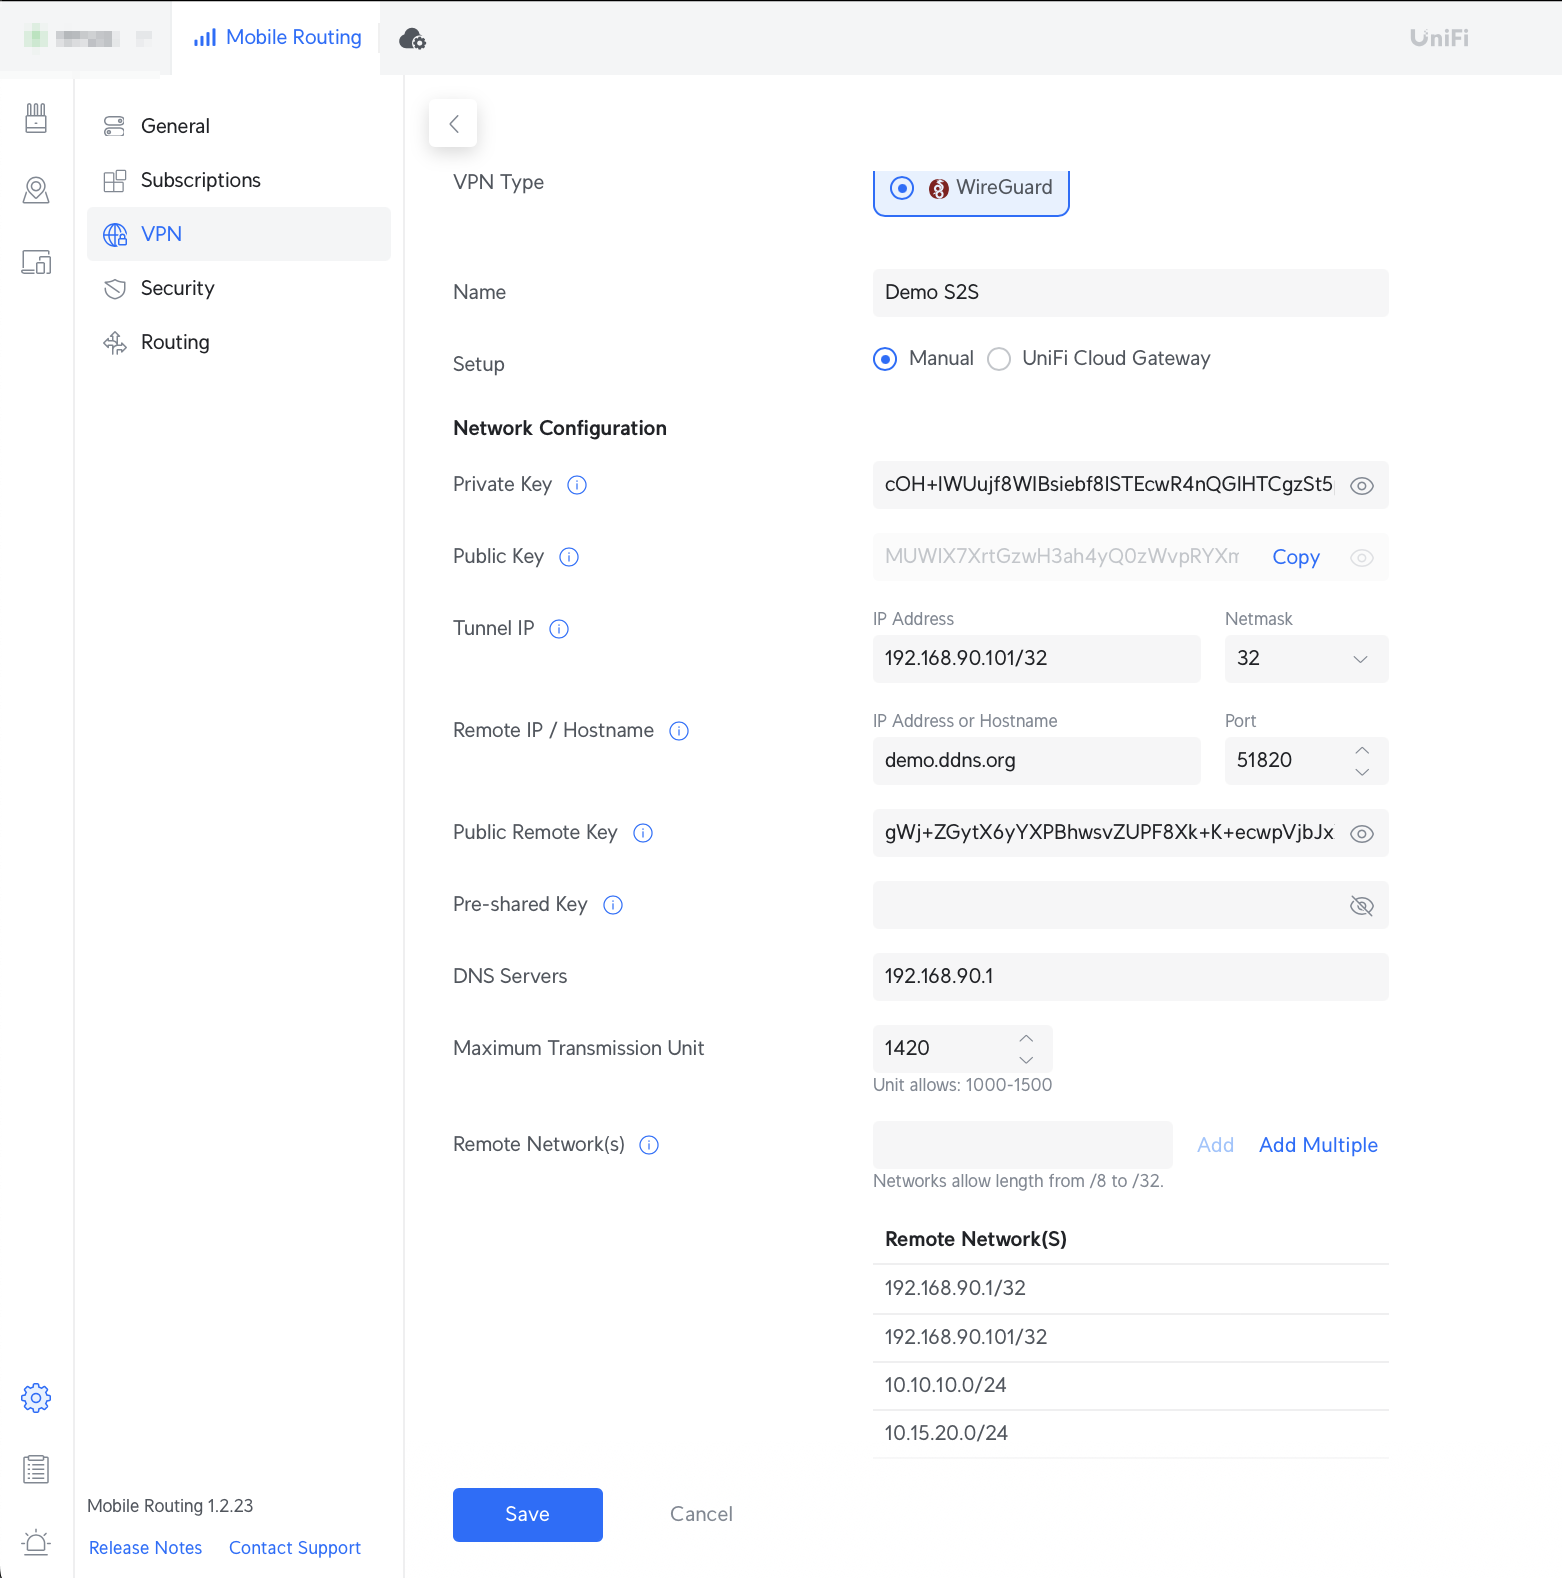
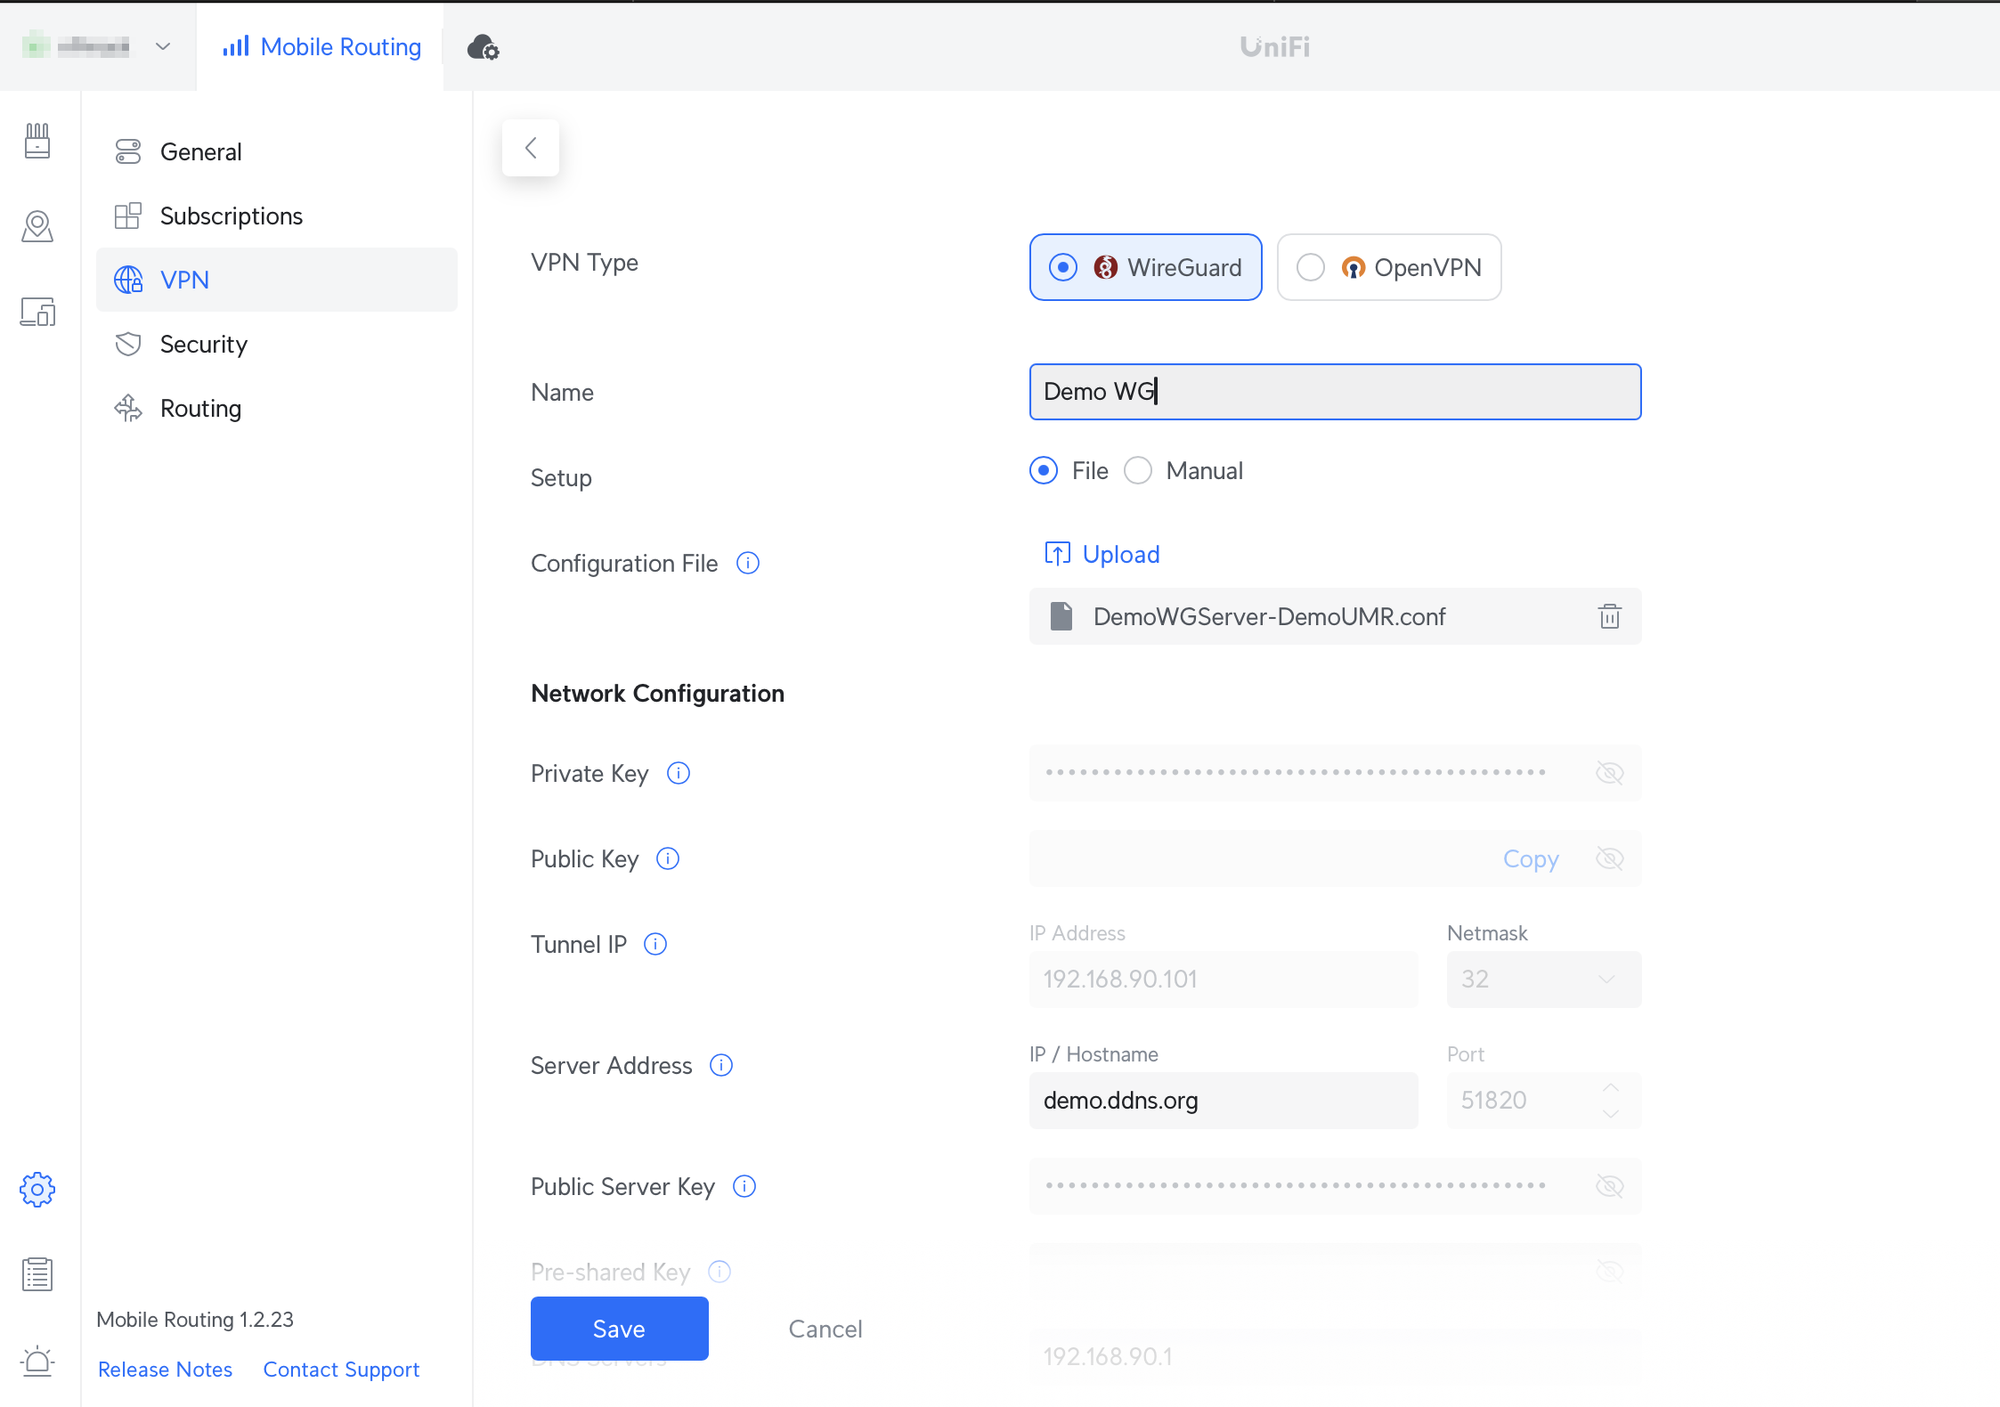
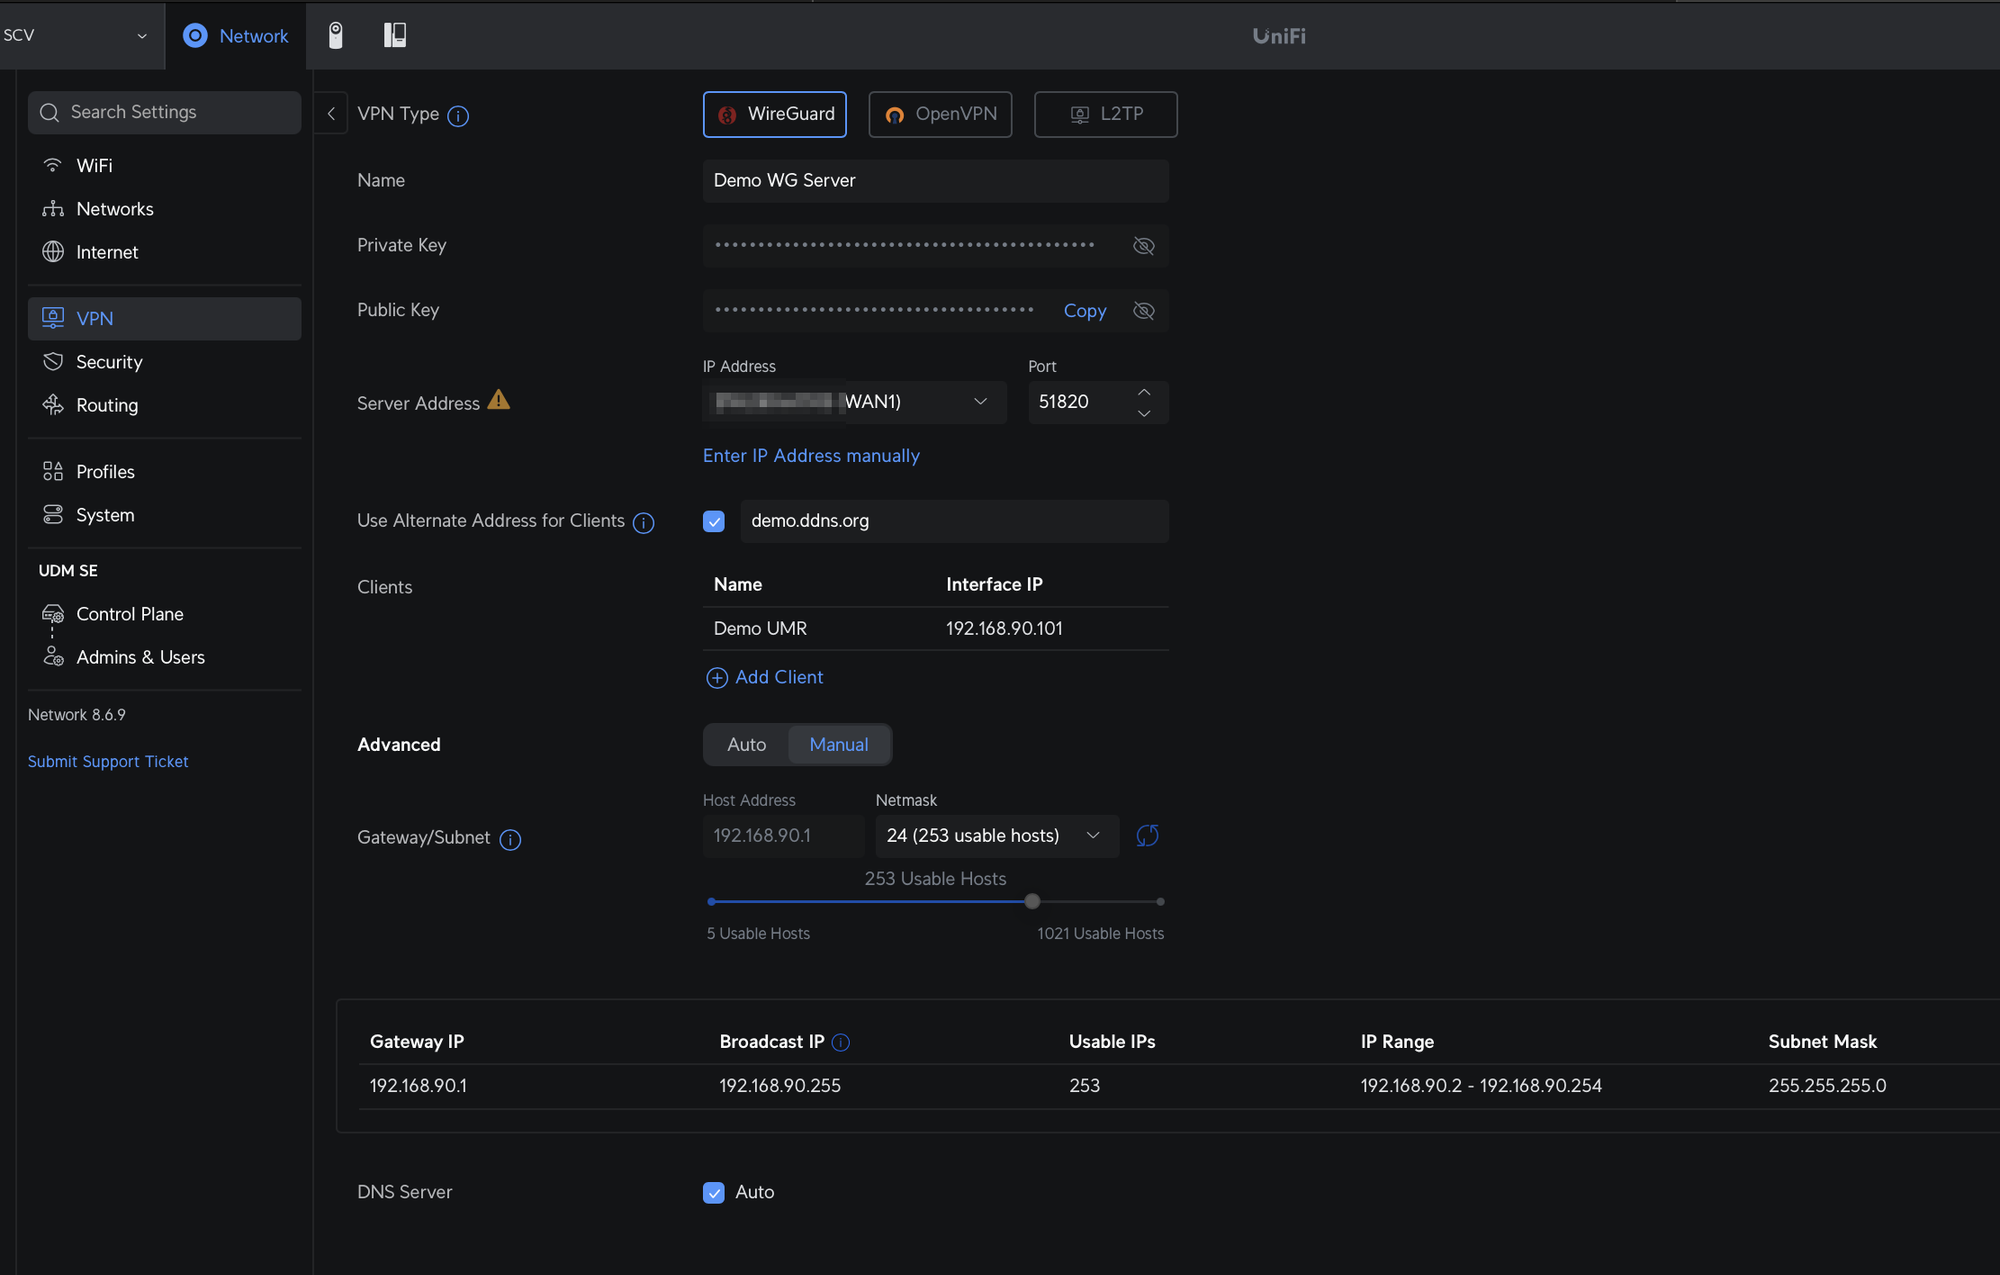 Как уже говорилось, есть баг, который блокирует возможность изменить "Remote Client Networks" во время настройки клиента. [Удалена часть для обновления wg-конфигурации через командную строку, так как изменения будут перезаписаны GUI]
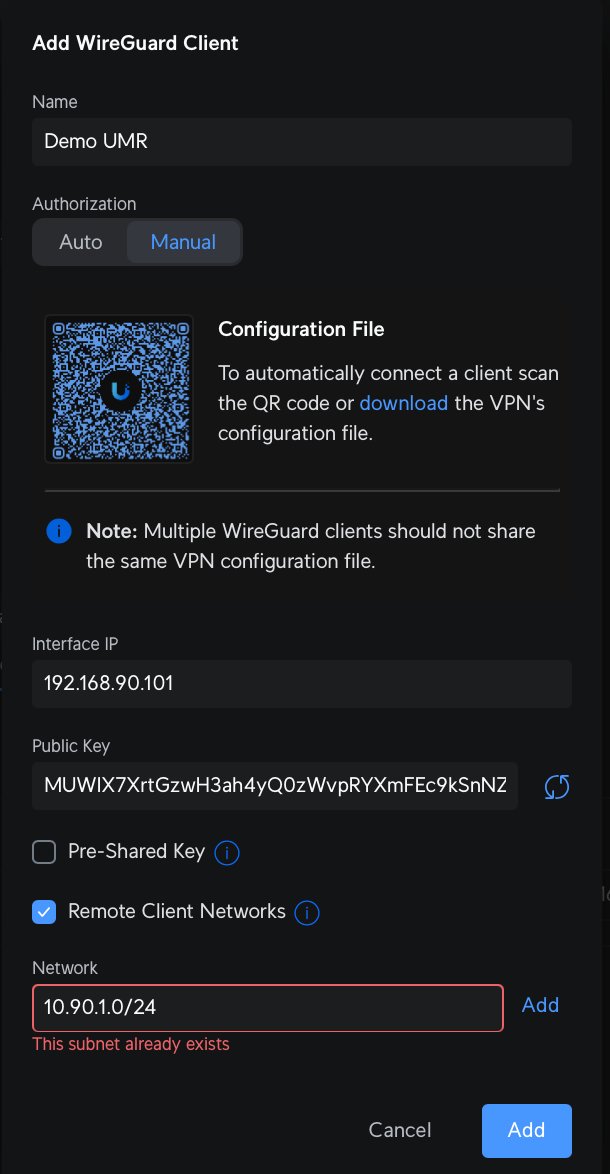 Не забудьте нажать "Download", чтобы получить файл конфигурации – это сэкономит время для следующей части.
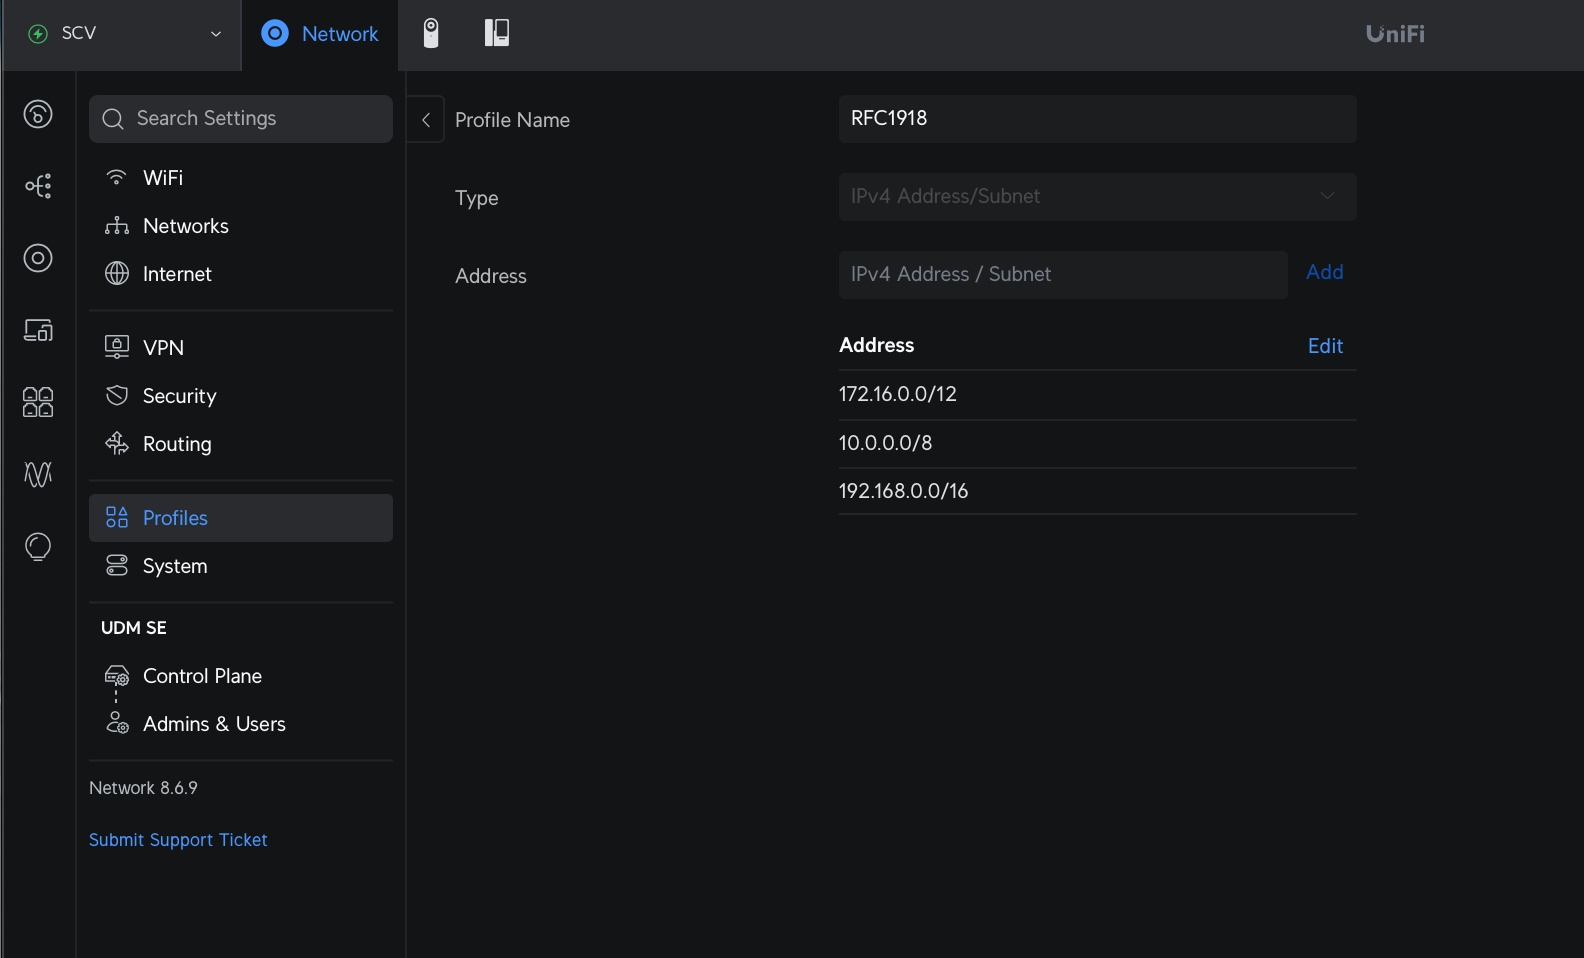 Временно удалите запись для 10.0.0.0/8.
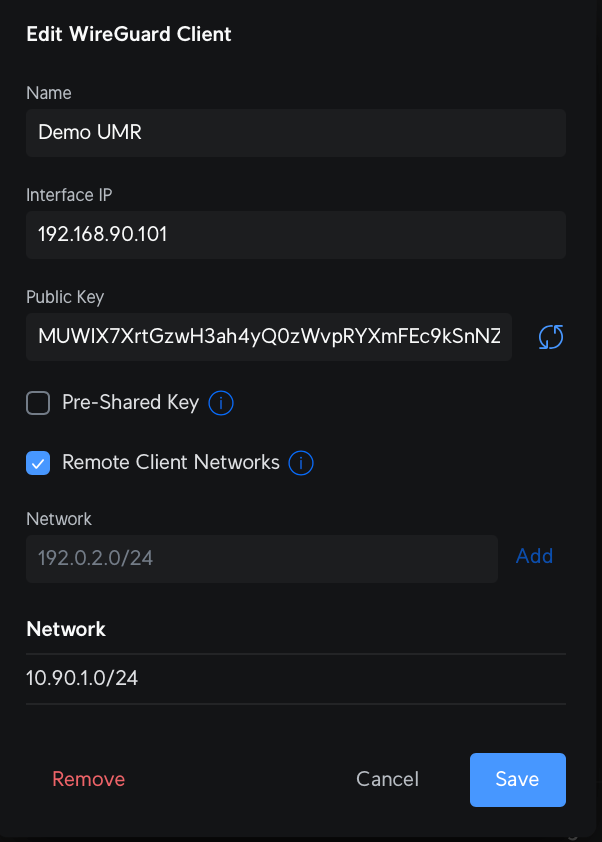 После этого мастер завершил последнюю часть, и у нас теперь хороший VPN-сервер для следующего шага.