
В своей конфигурации я стараюсь максимально ограничивать соединения, но без фанатизма. Например, веб-браузерам в основном нужен только доступ к сайтам по портам 80/TCP (http) и 443/TCP (https). Конечно, можно открыть и другие порты, но эти два покрывают, думаю, около 80% всего трафика браузера. Как видно на картинке ниже, я разрешаю соединения с любым IP, но только по указанным портам. 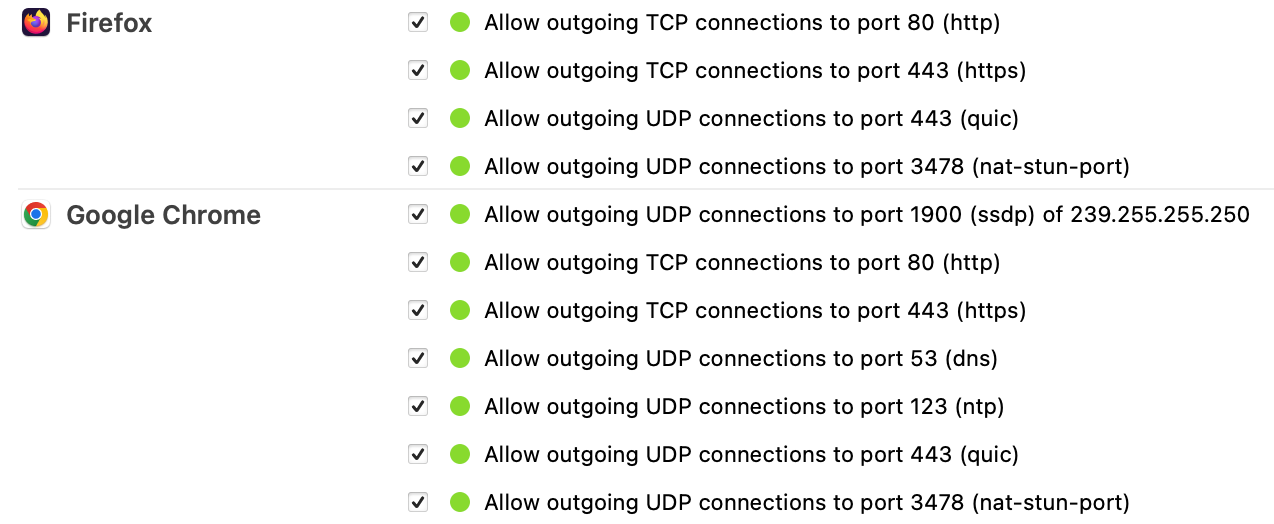 Проблема в том, что при подключении к моей Protect Console через "Удаленный доступ" с помощью Unifi Cloud открываются какие-то случайные UDP-порты обратно к NVR Console. Я не собираюсь разрешать своему браузеру соединяться с любыми UDP-портами на любых IP. Неужели нет определенного диапазона IP для этих соединений? После пары обновлений страницы вырисовывается более-менее стабильный диапазон IP. Похоже, это часть подсети 34.203.248.0/22 от AS14618, которая принадлежит AWS... Неужели нет списка того, что именно нужно открыть, чтобы это работало???
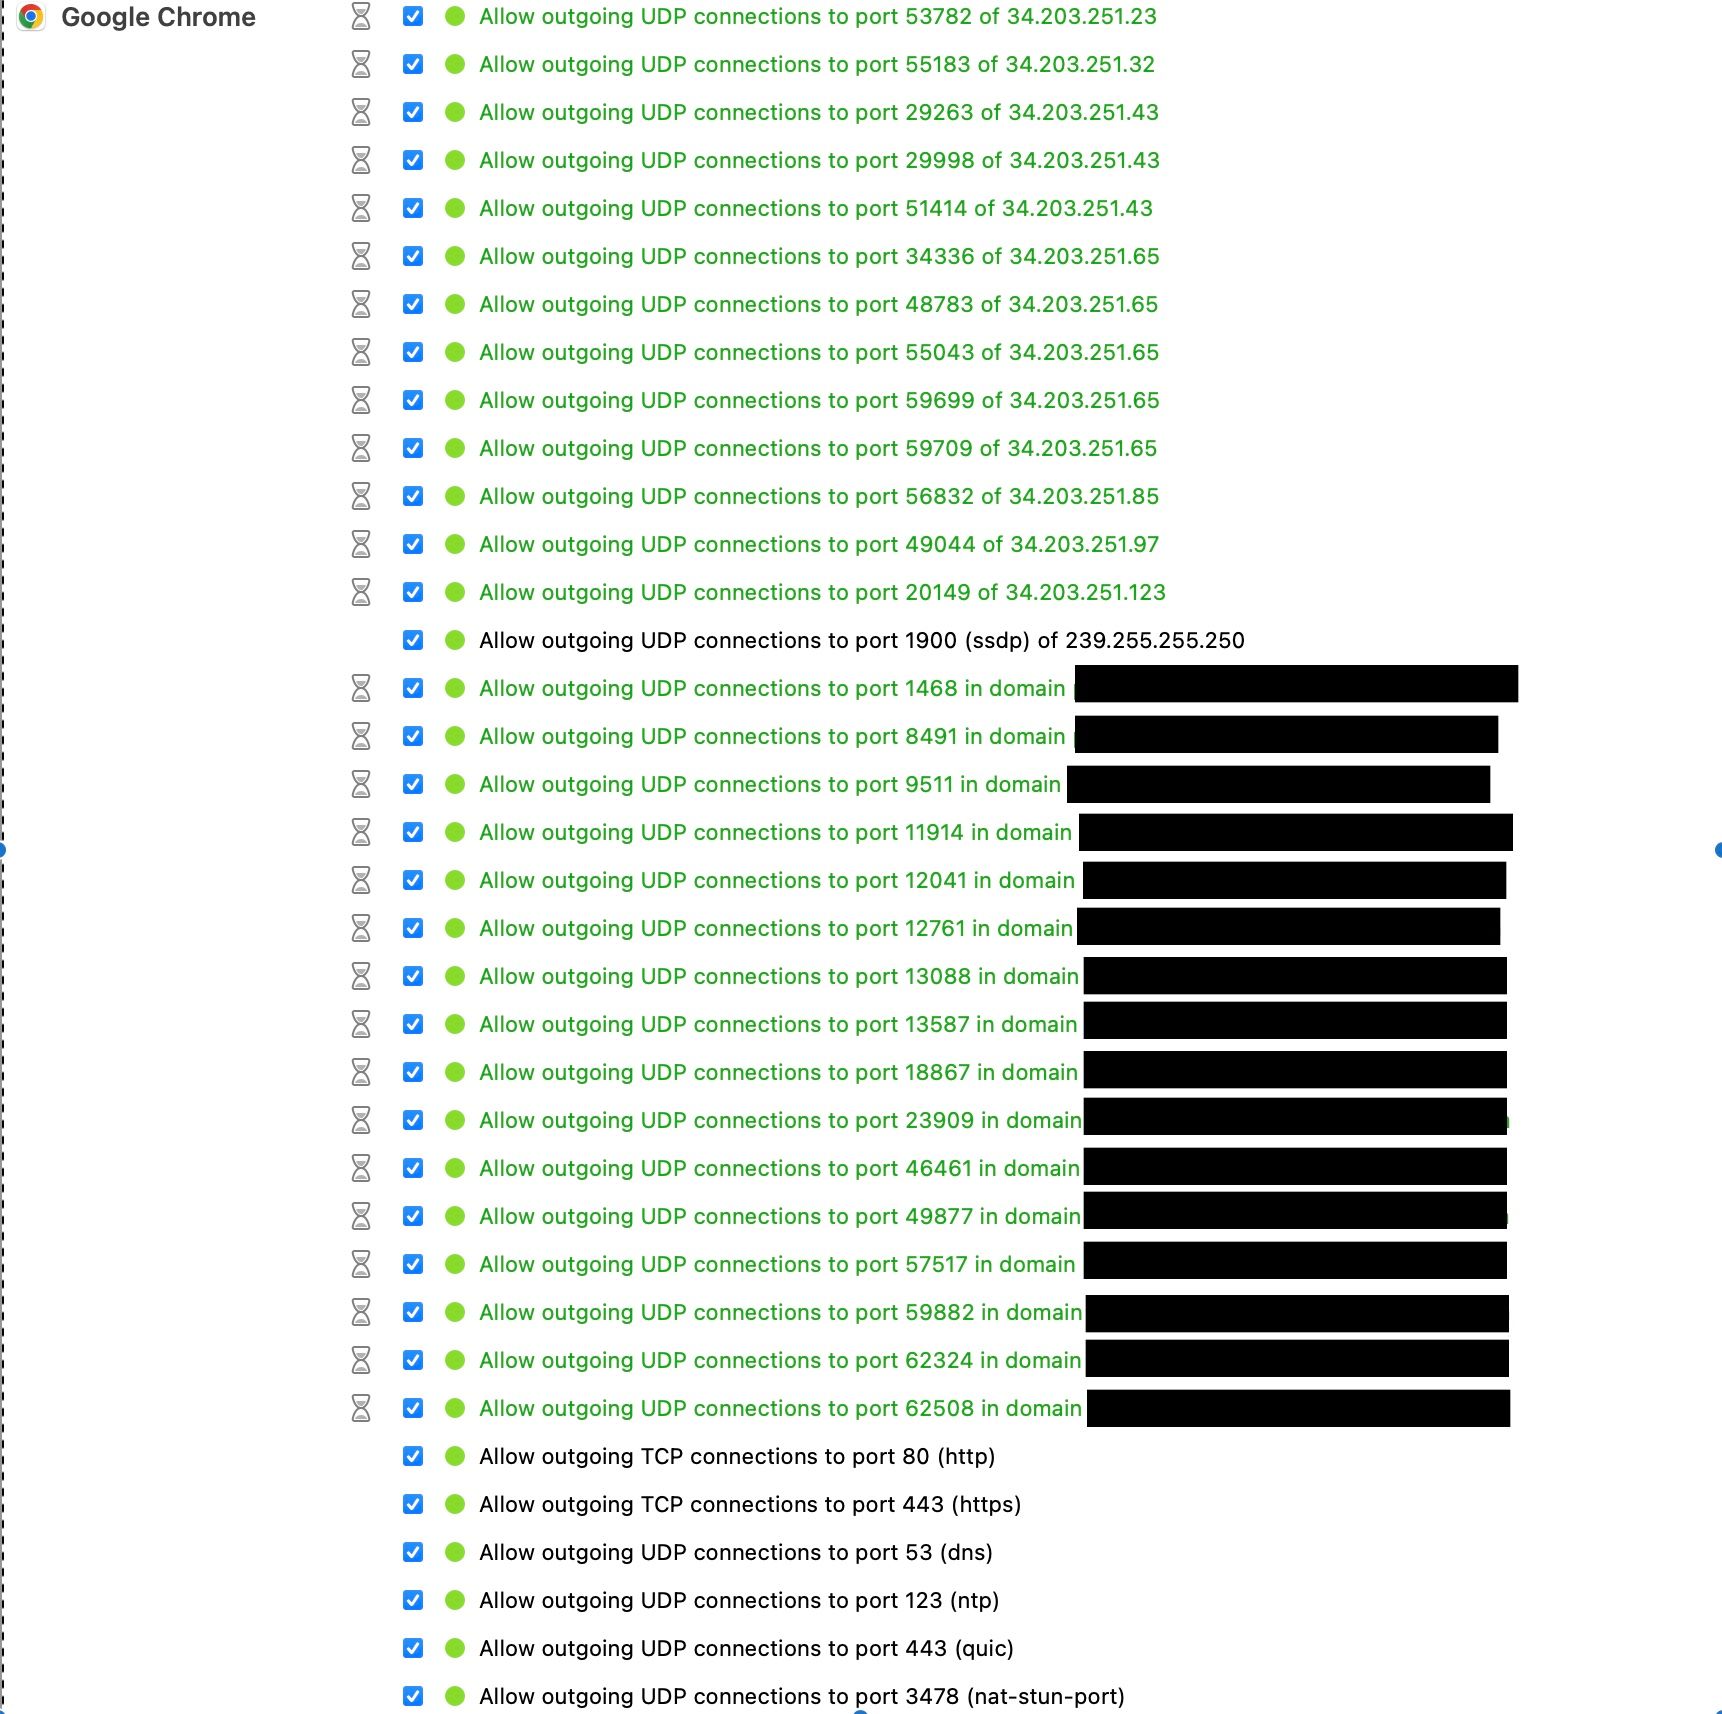
Проблема в том, что при подключении к моей Protect Console через "Удаленный доступ" с помощью Unifi Cloud открываются какие-то случайные UDP-порты обратно к NVR Console. Я не собираюсь разрешать своему браузеру соединяться с любыми UDP-портами на любых IP. Неужели нет определенного диапазона IP для этих соединений? После пары обновлений страницы вырисовывается более-менее стабильный диапазон IP. Похоже, это часть подсети 34.203.248.0/22 от AS14618, которая принадлежит AWS... Неужели нет списка того, что именно нужно открыть, чтобы это работало???