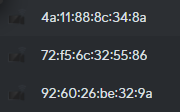
Я наблюдаю за своей сетью и заметил странное поведение с самого начала нового года. Надеюсь, это ни к чему не приведёт... У меня появляются случайные MAC-адреса в разделе Insights->Traffic, которые не принадлежат ни одному физическому устройству в моей сети. Обычно там появляется 3-4, которые периодически меняются каждые 24 часа. Они обращаются к определённым сервисам/приложениям, таким как ICMP, HTTP, HTTP Proxy, Google Docs, DNS и Domain Name Server, и большая часть загруженных или скачанных данных – это байты или КБ; время их работы – всего несколько секунд (поймать их в Connected Devices – чистая удача). В качестве меры предосторожности я заблокировал вышеуказанные сервисы/приложения для всех устройств через правило трафика, но эти MAC-адреса продолжают к ним обращаться. Или они пытаются к ним обращаться, и правило работает. Однако, эти MAC-адреса не отображаются в Insights->Flows как заблокированные правилом, в то время как все остальные мои устройства отображаются. Кроме того, в колонке Counterpart в разделе Flows отображается диапазон IP-адресов 203.0.113.x. Я знаю, что в сообществе есть много других сообщений об этом, но я не понимаю, для чего предназначен этот IP-блок. Является ли этот IP-блок источником моих случайных MAC-адресов? Я гоняюсь за призраками в системе? Кстати, у меня есть одно устройство (Android-телефон), которое пытается получить доступ/пинговать мой шлюз, находясь в Wi-Fi, хотя у меня есть блокировки для этого (доступ к UI/шлюзу отключён для двух устройств). У этого устройства нет причин запрашивать доступ к шлюзу. Эта активность продолжается гораздо дольше, чем вышеописанные проблемы, но я хотел бы включить её в случае, если это связано с потенциальной большей проблемой/угрозой. Спасибо сообществу за любые идеи, которые у вас могут быть.
-
Каталог
- Точки доступа
- Коммутаторы и маршрутизаторы
- Радиомосты
- Видеонаблюдение
- Антенны
- Контроллеры и консоли UniFi OS
- UniFi
- UniFi Access
- UniFi Connect
- IP-телефония
- Аксессуары
- Трансиверы и кабели
- Крепления
- Блоки питания
- Солнечные батареи sunMAX
- Wi-Fi адаптеры и усилители сигнала
- Анализаторы спектра
- Грозозащита
- Коннекторы
- Корпуса, термобоксы, кейсы, накладки
- Светодиодные панели UniFi LED
- Устройства для настройки
- Обучение и сертификаты
- Архив
- Акции %
- Новинки NEW
- Хиты продаж HIT
- Прайс
- F.A.Q.
- Техподдержка
- Форум
- Новости
- Контакты
- Личный кабинет
- Точки доступа
-
Коммутаторы и маршрутизаторы
- Коммутаторы и маршрутизаторы
- UniFi Switch (USW)
- UniFi Switch Pro
- UniFi Switch (US)
- UniFi Switch Flex и Lite
- Pro XG
- UniFi Switch Pro Max
- UniFi Switch Enterprise
- EdgeSwitch
- UniFi WAN Switch
- EdgeSwitch X, XP и XG
- Cloud Gateway
- EdgePoint и NanoSwitch
- EdgeRouter
- EdgeRouter X и XG
- UFiber
- Mobile Router
- Pro HD
- UISP
- UniFi Security Gateway
- UniFi Data Center
- UniFi Switch Aggregation
- UniFi 6 Switch
- UNMS
- ToughSwitch
- UniFi Express
- Радиомосты
- Видеонаблюдение
- Антенны
-
Контроллеры и консоли UniFi OS
- Контроллеры и консоли UniFi OS
- Cloud Key
- Cloud P
- UniFi Dream Machine
- UniFi Dream Wall
- CRM Point
- UISP
- Аксессуары UniFi OS
- UniFi
- UniFi Access
-
UniFi Connect
- UniFi Connect
- Connect Display
- Connect Cast
- EV Station
- Крепления Connect Display
-
IP-телефония
- IP-телефония
- Phone Touch
- VoIP
- Аксессуары
- Аксессуары
- Трансиверы и кабели
- Крепления
- Блоки питания
- Солнечные батареи sunMAX
-
Wi-Fi адаптеры и усилители сигнала
- Wi-Fi адаптеры и усилители сигнала
- Alfa AWUS
- WiFiStation
- Анализаторы спектра
-
Грозозащита
- Грозозащита
- Ethernet Surge Protector
- Грозозащиты Info-sys
- Коннекторы
-
Корпуса, термобоксы, кейсы, накладки
- Корпуса, термобоксы, кейсы, накладки
- Защитные корпуса и термобоксы
- Накладки и корпуса для точек доступа
- Радиоколпаки
- Светодиодные панели UniFi LED
- Устройства для настройки
-
Обучение и сертификаты
- Обучение и сертификаты
- Сертификаты
- Футболки для тренингов
- Архив
- Меню
- Каталог
- Акции
- Прайс
- F.A.Q.
- Техподдержка
- Форум
- Оплата
- Доставка
- Гарантийное обслуживание
- Дополнительные услуги
- Контакты
105082, Москва, ул. Фридриха Энгельса, 75с21, БЦ Бауманский ИТКОЛ
Пн - Пт: с 09-00 до 18-00
Сб: с 10-00 до 18-00
Вс: выходной