
Каталог Поиск 0 Сравнить 0 Закладки 0 Корзина Войти
Каталог
105082, Москва, ул. Фридриха Энгельса, 75с21, БЦ Бауманский ИТКОЛ
Пн - Пт: с 09-00 до 18-00 Сб: с 10-00 до 18-00 Вс: выходной
Страницы: 1 2 След.
RSS
Как мне замаскироваться под кабельный модем на CGM? Использовал псевдо-ethernet на ER4., wifiman
 
Мой кабельный модем пропускает трафик только с его собственной подсети, 192.168.100.x/24. На моем ER4 я настроил псевдо-эфирный интерфейс:
pseudo-ethernet peth3 {
address 192.168.100.2/24
description "Masquerade for Cable Modem"
link eth3
}
Затем добавил пользовательское правило NAT:
rule 5000 {
description "Access to Cable Modem"
destination {
address 192.168.100.1
}
outbound-interface peth3
protocol all
type masquerade
}
Я не вижу способа сделать это на Cloud Gateway Max; я не прав?
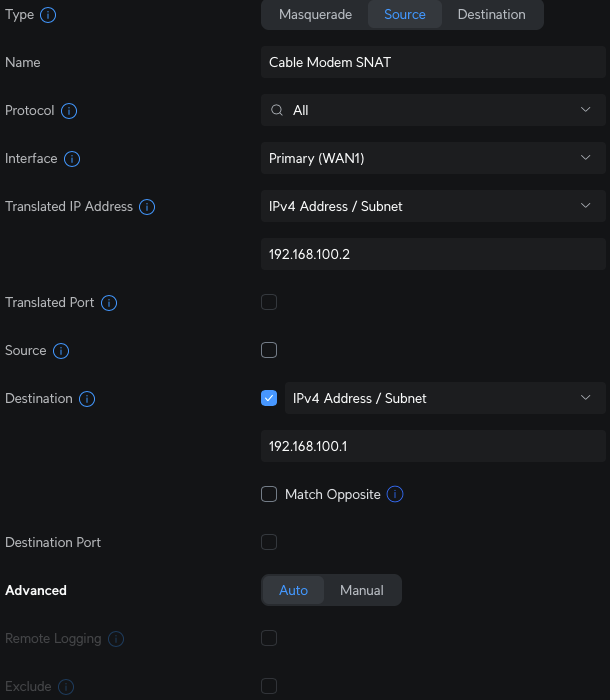
 
Не обращайте внимания на то, что говорят остальные здесь... они понятия не имеют, особенно про Hitron. Линейка Unifi *очень* слабовата по сравнению с тем, что предлагала серия ER. Поэтому я оставил несколько запасных ER-4/6 для сайтов с WAN < 1Gbps и перевел другие сайты на OpnSense, Mikrotik или Juniper. Но у меня было два первых сайта, которые используют UDMPs, так что я вроде как все равно должен их поддерживать. Я устанавливаю on-boot-utilities от BoostChicken, чтобы они запускались при загрузке и каждый раз, когда UI GUI перезаписывает настройки. Это часть сложного скрипта, чтобы эти Unifi устройства имели функциональность ER. Это в скрипте /data/scripts/on-state-change.sh.

Эти две строки проверяют наличие второго IP-адреса на WAN и добавляют правило маршрутизации postrouting по мере необходимости для CPE. WAN на этих подключены к порту 10 SFP+ (так что eth9); подкорректируйте, если нужно. Вы можете проверить это, просто введя эти две строки непосредственно внутри операторов if в SSH-промпте.

if [ "$(ip addr show eth9 | grep "inet 192.168.100.2/24 scope global eth9")" = '' ]; then
ip addr add 192.168.100.2/24 dev eth9
fi

# -------------------------------------------------------
if [ "$(iptables -t nat -S POSTROUTING | grep -e "POSTROUTING -d 192.168.100.0/24 -o eth9 -j SNAT --to-source 192.168.100.2")" = '' ]; then
iptables -t nat -A POSTROUTING -o eth9 -d 192.168.100.0/24 -j SNAT --to-source 192.168.100.2
fi

Не могу сейчас вспомнить, добавлял ли мне нужно было статический маршрут или нет, возможно, добавлял. И также, не забудьте проверить свой брандмауэр, чтобы разрешить внутренний трафик к CPE (и обратно, если это необходимо!).
 
Ethernet-кабель подключен к порту WAN.
 
Да, не получилось. Этот кабельный модем известен тем, что не предоставляет доступ к своим админ-страницам, кроме того устройству, которому он выдал публичный IP-адрес через DHCP (только одно устройство после перезагрузки).

Хосты, не находящиеся в подсети 192.168.100.x/24, и без явного перенаправления (через псевдоинтерфейс на ER4), не знают, как маршрутизировать ответ обратно от модема, потому что SNAT не ведёт таблицу маршрутизации для ответов, которые перенаправление делает.

Так что SNAT исправно переписывает заголовки, чтобы исходящие пакеты выглядели так, будто они пришли, скажем, с 192.168.100.2/24, но когда маршрутизатор получает ответ на 192.168.100.2/24, он просто отбрасывает его, потому что не имеет представления, куда его отправить.

Заметьте, кабельные модемы от Arris и Netgear так не работают, но Hitron CODA56 – да.
 
Ты пробовал? Я не смог протестировать со своим кабельным модемом, но я попробовал это через VLAN (SNAT'инг отправителя в сеть, неизвестную моему UCG и отсутствующую на каком-либо интерфейсе), и оно действительно обратно проложило маршрут. Source NAT и masquerade похожи, при этом первый немного более гибкий (возможность указать транслируемый адрес/сеть). Поскольку masquerade здесь не вариант, скорее всего, придется использовать SNAT или ничего, учитывая странное требование твоего модема. Или, у твоего модема, возможно, есть второй Ethernet-порт, который можно выделить для управления?
 
Не работает это, потому что SNAT просто перезаписывает исходящий адрес; поскольку нет маскирования, CGM не знает, как отправить ответ обратно отправителю.
 
@kucharsk Попробовал бы простое правило Source NAT для переадресации трафика на 192.168.100.1, чтобы источник был из этой подсети? Или просто с 192.168.100.2? Что-то вроде: Адрес, на который переводится, может быть 192.168.100.0/24 (или что-то другое, что имеет смысл). И ты можешь указать исходную сеть, если хочешь. Но, учитывая, что у тебя нет псевдоинтерфейса для работы, masquerade не будет вариантом. SNAT, вероятно, лучшее, что можно попробовать здесь. К сожалению, я не могу протестировать это, так как мой кабельный модем, похоже, работает наоборот; он не принимает доступ, кроме как с IP-адреса WAN. Я смог реализовать правило и убедиться (с помощью tcpdump), что трафик переадресуется. Модем просто не отвечает.
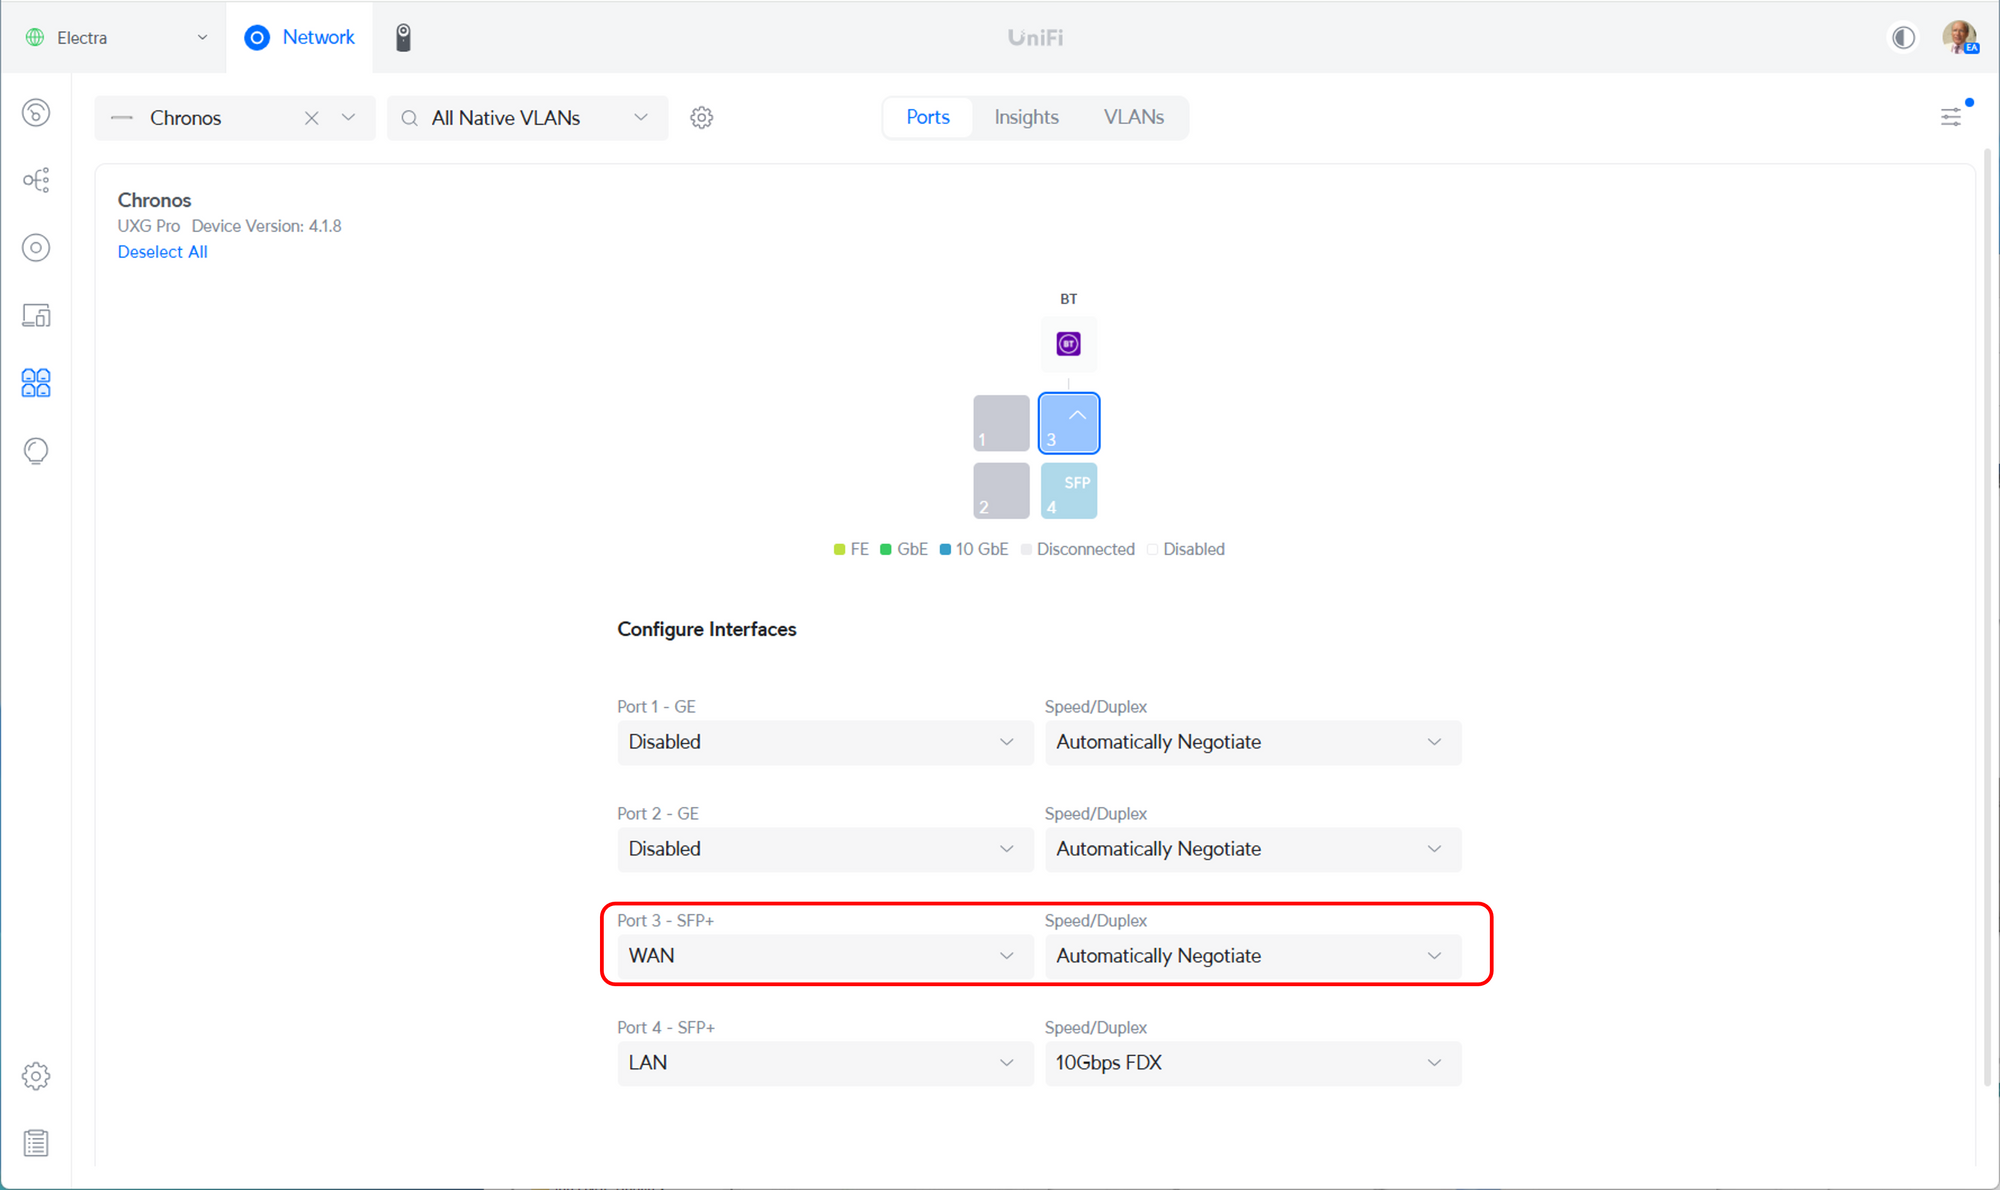
 
Всё, что я сделал, это убедился, что нет конфликта IP-адресов, используемых на WAN- и LAN-сторонах UXG-PRO. А при настройке порта WAN на UXG-PRO я выбрал опцию "Автоматическое согласование скорости/дуплекса". Как ты физически подключаешь Cloud Gateway Max к кабельному модему?
 
Другими словами, без включения SSH и непосредственного вмешательства это невозможно. Как я понял, в веб-интерфейсе нет настроек, которые позволили бы это заработать на CGM. Как видно из другой ссылки, которую я упомянул, страницы администрирования модема будут доступны только с адреса 192.168.100.x.
 
Делай это из браузера, а не из какой-то там "CGM GUI", что бы это ни значило.
 
Обратите внимание, что эта проблема существует уже давно: https://community.ui.com/questions/Cant-access-admin-screen-on-Hitron-CODA56-from-ER-X/d99098fa-a952-4831-ab78-21baa0dd125e. Похоже, что это просто невозможно сделать через GUI CGM.
 
Обратите внимание, как настроен порт WAN
 
Работает без проблем.
 
192.168.100.255 – это широковещательный адрес. Что происходит, когда вы напрямую подключаете рабочую станцию к кабельному модему?
 
Как я уже говорил, кабельный модем не дает доступа к чему-либо, что находится вне подсети 192.168.<n>.<x>/24. Из-за, возможно, бага, <n> должно быть от 1 до 254. Поскольку это на WAN-интерфейсе, к тому моменту, когда запрос к 192.168.100.1 доходит до кабельного модема, он маскируется под публичный IP-адрес, и это никогда не сработает. Однако я не могу найти способ либо маскировать трафик, идущий к 192.168.100.1, как будто он приходит, например, с 192.168.100.2, либо заставить его не маскировать исходящий трафик, направленный к 192.168.100.1.
 
Отличная мысль.
 
Может быть, встроенная безопасность вызывает таймауты браузера? Я добавил 192.168.0.1 в исключения Bitdefender. Если потребуется, можно подключить рабочую станцию к кабельному модему и установить ей IP-адрес 192.168.0.1/24.
 
Тогда что-то еще мешает кабельному модему распознавать запрос как пришедший с локального адреса. Когда я пытаюсь зайти на страницы администрирования модема по адресу 192.168.100.1, доступ просто висит, пока не появится сообщение об ошибке таймаута. Маскировка IP-адреса позволила ему работать на ER4, но ничего из того, что я пробовал, не заставляет его работать на CGM.
 
@kucharsk В какой-то момент eth2 создавался вручную — это неправда. Подключение к удаленному роутеру на WAN-порту шлюза автоматически создает запись в таблице маршрутизации.
 
Да, я включил код из ER4, чтобы показать, что работает для этого на ER4. Я пытаюсь создать ту же функциональность в своем CGM. Кабельный модем CODA56 не позволяет получить доступ к его страницам администрирования по адресу 192.168.100.1, потому что адрес маскируется под публичный IP при выходе через WAN-интерфейс к кабельному модему. Мне нужен способ, чтобы CGM либо исключал трафик к 192.168.100.1/24 из маскирования, если я установил маршрут по умолчанию для отправки его через WAN-порт, или маскировал его как исходящий от 192.168.100.2/24. Я могу настроить destination NAT для перезаписи всего трафика к 192.168.100.1/24 так, как будто он исходит от 192.168.100.2/24, но без маскирования маршрутизатор не знает, куда отправлять ответы. Управление в пользовательском интерфейсе, похоже, не предоставляет возможности для этого; я видел несколько ответов, в которых говорилось, что можно вручную взломать iptables, чтобы сделать это, но это не сохранится после перезагрузки.
Страницы: 1 2 След.
Читают тему (гостей: 1)