Каталог Поиск 0 Сравнить 0 Закладки 0 Корзина Войти
Каталог
105082, Москва, ул. Фридриха Энгельса, 75с21, БЦ Бауманский ИТКОЛ
Пн - Пт: с 09-00 до 18-00 Сб: с 10-00 до 18-00 Вс: выходной
Страницы: 1
RSS
Зональный файрвол с ведением журнала., wifiman
 
Привет, файрвол с зонированием отправляет слишком много логов из-за этого правила: Есть способ отключить syslog?

 
Договорились! Мой Syslog-сервер раньше получал примерно 20 сообщений в секунду до обновления ZBF... а теперь я получаю 100-150 в секунду... Как можно отключить логирование правил "Allow All"???
 
@vromanr, пожалуйста, посмотри мой комментарий выше. Либо ты используешь правило логирования UI и будешь получать спам без остановки весь день, либо тебе нужно будет создать свой набор блоков (это огромная морока), но тогда ты сможешь включить логирование только на блоке. Я также спрашивал UI, чтобы они это поправили (ответа от UI не последовало).
 
Привет, Трэвис, спасибо за этот вариант. Я сделал эту настройку, и она действительно отключает логирование для "Allow All Traffic", но и для "Block All Traffic", и для тех логов, которые мне нужны.
 
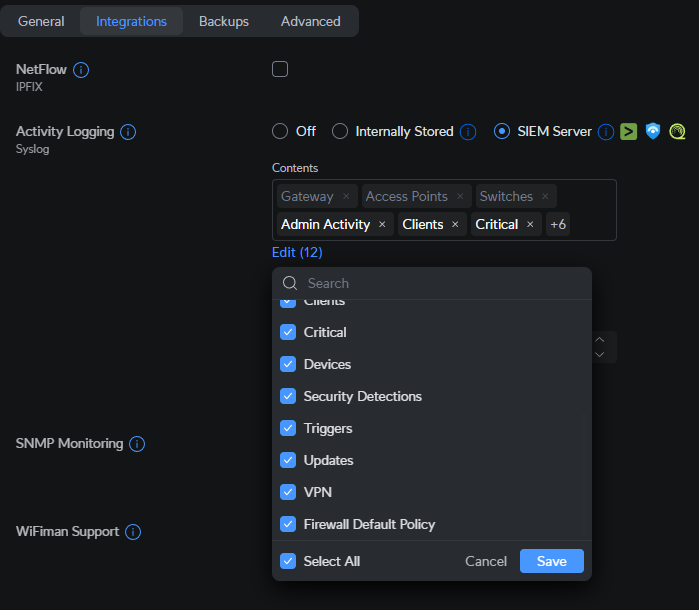
Вы можете отключить логирование для стандартных правил. Просто перейдите в UniFi Network > Settings > System > Integrations. Предполагаю, что у вас уже отмечен SIEM Server. Если нажать кнопку Edit под разделом Contents, можно будет отключить политику брандмауэра по умолчанию.
 
Правила, созданные пользователем, находятся перед опциями "Разрешить весь трафик" и "Заблокировать весь трафик". Например, если вы вставляете правило, созданное пользователем, типа "разрешить любой трафик в любом направлении" между двумя зонами без syslog, то оно сработает до "Разрешить весь трафик", и syslog-сообщений не будет.
 
Я не включал стандартную политику логирования. Вместо этого создал собственную систему правил блокировки с логированием. Работало непросто, но оно того стоило.
 
В ZBF сейчас куча "вынужденного" логирования. Это точно зона для улучшений. Я пока не знаю, как это остановить.
 
Я только что выяснил, что это еще хуже. Это правило разрешает любой трафик между зонами, пока ты не добавишь правило блокировки перед ним. Это правило блокировки (или, если угодно, правило разрешения) также является решением для уменьшения логов с помощью включения или выключения галочки для syslog. Что я до сих пор не понимаю, так это зачем вообще это правило разрешения нужно. Брандмауэр должен быть закрытым по умолчанию, а уже потом открывать нужный трафик.
Страницы: 1
Читают тему (гостей: 1)