У меня возникла проблема: после применения новых правил, основанных на зонам, всё сразу же перестаёт работать. У нас есть несколько сайтов, где файрволы управляются сторонней компанией, но нам нужен доступ к небольшому количеству внутренних серверов. Вместо попыток скоординировать VPN-клиент/сервер между оборудованием сторонней компании и нашим, мы решили добавить пару шлюзов Unifi Express, чтобы получить полный контроль над VPN-туннелем между сайтами.
Вот небольшая схема потока трафика:
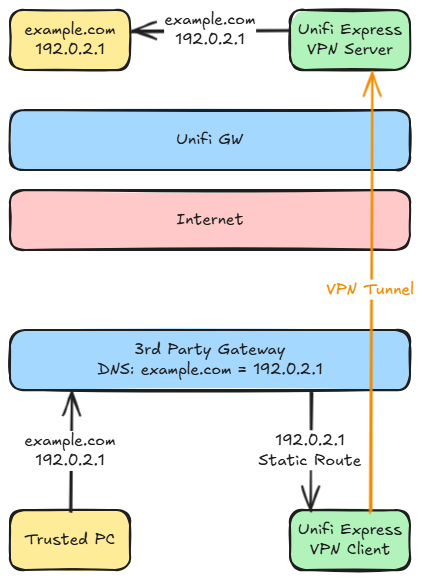
Это хорошо работало, но после применения правил, основанных на зонам, всё сломалось. Мы ничего не подключаем к LAN-стороне шлюзов Unifi Express. На стороне клиента мы просто принимаем трафик из WAN и перенаправляем его через VPN-туннель. С точки зрения терминологии зон, это трафик из внешней зоны во внешнюю.
Проблема на стороне клиента. Я могу настроить Unifi Express как VPN-клиент, и всё выглядит правильно. Даже добавляются правила в iptables, которые выглядят корректно. Однако, правила внешняя-в-внешнюю в iptables недостижимы.
Вот фрагмент из iptables -S, показывающий соответствующие части, начиная с цепочки FORWARD. Я переставил их так, чтобы они читались в порядке оценки. Я оставил правила UBIOS_WAN_WAN_USER в конце, хотя они и недостижимы:
-P INPUT ACCEPT
-P FORWARD ACCEPT
-P OUTPUT ACCEPT
...
-N UBIOS_FORWARD_JUMP
-N UBIOS_FORWARD_USER_HOOK
-N UBIOS_WAN_IN_USER
-N UBIOS_WAN_WAN_USER
...
-A FORWARD -j UBIOS_FORWARD_JUMP
-A UBIOS_FORWARD_JUMP -j UBIOS_FORWARD_USER_HOOK
-A UBIOS_FORWARD_USER_HOOK -m comment --comment 00000001095216690480 -j UBIOS_FORWARD_IN_USER
-A UBIOS_FORWARD_IN_USER -i eth8 -m comment --comment 00000001095216690481 -j UBIOS_WAN_IN_USER
...
-A UBIOS_WAN_IN_USER -m set --match-set UBIOS_DMZ_subnets dst -m comment --comment 00000001095216690480 -j UBIOS_WAN_DMZ_USER
-A UBIOS_WAN_IN_USER -m set --match-set UBIOS_GUEST_subnets dst -m comment --comment 00000001095216690481 -j UBIOS_WAN_GUEST_USER
-A UBIOS_WAN_IN_USER -m set --match-set UBIOS_LAN_subnets dst -m comment --comment 00000001095216690482 -j UBIOS_WAN_LAN_USER
-A UBIOS_WAN_IN_USER -m set --match-set UBIOS_VPN_subnets dst -m comment --comment 00000001095216690483 -j UBIOS_WAN_VPN_USER
-A UBIOS_WAN_IN_USER -m conntrack --ctstate RELATED,ESTABLISHED -m comment --comment 00000001095216690484 -j ACCEPT
-A UBIOS_WAN_IN_USER -m comment --comment 00000001097364144127 -j DROP
...
-A UBIOS_WAN_WAN_USER -m set --match-set UBIOS_policy_dst_ip_3 dst -m comment --comment 00000001095216670480 -j ACCEPT
-A UBIOS_WAN_WAN_USER -m conntrack --ctstate RELATED,ESTABLISHED -m comment --comment 00000001095216690480 -j ACCEPT
-A UBIOS_WAN_WAN_USER -m conntrack --ctstate INVALID -m comment --comment 00000001095216690481 -j DROP
-A UBIOS_WAN_WAN_USER -m comment --comment 00000001097364144127 -j DROP
Это точно баг. Если добавить правило перед правилом UBIOS_WAN_IN_USER, которое отбрасывает трафик, перенаправляющее на правила UBIOS_WAN_WAN_USER, всё работает как положено. Непонятно, почему правила UBIOS_WAN_WAN_USER с политиками, настроенными через UI, недостижимы.
Я использую сетевую версию приложения 9.0.114. Недостижимые правила iptables можно увидеть, запустив iptables -S и поискав -j UBIOS_WAN_WAN_USER.
iptables -S | grep -i '\-j UBIOS_WAN_WAN_USER' | wc -l
Результат: 0
Может быть, есть новый способ достижения того, что я хочу. Кто-нибудь сталкивался с подобным? Это баг, который можно исправить?
Вот небольшая схема потока трафика:
Это хорошо работало, но после применения правил, основанных на зонам, всё сломалось. Мы ничего не подключаем к LAN-стороне шлюзов Unifi Express. На стороне клиента мы просто принимаем трафик из WAN и перенаправляем его через VPN-туннель. С точки зрения терминологии зон, это трафик из внешней зоны во внешнюю.
Проблема на стороне клиента. Я могу настроить Unifi Express как VPN-клиент, и всё выглядит правильно. Даже добавляются правила в iptables, которые выглядят корректно. Однако, правила внешняя-в-внешнюю в iptables недостижимы.
Вот фрагмент из iptables -S, показывающий соответствующие части, начиная с цепочки FORWARD. Я переставил их так, чтобы они читались в порядке оценки. Я оставил правила UBIOS_WAN_WAN_USER в конце, хотя они и недостижимы:
-P INPUT ACCEPT
-P FORWARD ACCEPT
-P OUTPUT ACCEPT
...
-N UBIOS_FORWARD_JUMP
-N UBIOS_FORWARD_USER_HOOK
-N UBIOS_WAN_IN_USER
-N UBIOS_WAN_WAN_USER
...
-A FORWARD -j UBIOS_FORWARD_JUMP
-A UBIOS_FORWARD_JUMP -j UBIOS_FORWARD_USER_HOOK
-A UBIOS_FORWARD_USER_HOOK -m comment --comment 00000001095216690480 -j UBIOS_FORWARD_IN_USER
-A UBIOS_FORWARD_IN_USER -i eth8 -m comment --comment 00000001095216690481 -j UBIOS_WAN_IN_USER
...
-A UBIOS_WAN_IN_USER -m set --match-set UBIOS_DMZ_subnets dst -m comment --comment 00000001095216690480 -j UBIOS_WAN_DMZ_USER
-A UBIOS_WAN_IN_USER -m set --match-set UBIOS_GUEST_subnets dst -m comment --comment 00000001095216690481 -j UBIOS_WAN_GUEST_USER
-A UBIOS_WAN_IN_USER -m set --match-set UBIOS_LAN_subnets dst -m comment --comment 00000001095216690482 -j UBIOS_WAN_LAN_USER
-A UBIOS_WAN_IN_USER -m set --match-set UBIOS_VPN_subnets dst -m comment --comment 00000001095216690483 -j UBIOS_WAN_VPN_USER
-A UBIOS_WAN_IN_USER -m conntrack --ctstate RELATED,ESTABLISHED -m comment --comment 00000001095216690484 -j ACCEPT
-A UBIOS_WAN_IN_USER -m comment --comment 00000001097364144127 -j DROP
...
-A UBIOS_WAN_WAN_USER -m set --match-set UBIOS_policy_dst_ip_3 dst -m comment --comment 00000001095216670480 -j ACCEPT
-A UBIOS_WAN_WAN_USER -m conntrack --ctstate RELATED,ESTABLISHED -m comment --comment 00000001095216690480 -j ACCEPT
-A UBIOS_WAN_WAN_USER -m conntrack --ctstate INVALID -m comment --comment 00000001095216690481 -j DROP
-A UBIOS_WAN_WAN_USER -m comment --comment 00000001097364144127 -j DROP
Это точно баг. Если добавить правило перед правилом UBIOS_WAN_IN_USER, которое отбрасывает трафик, перенаправляющее на правила UBIOS_WAN_WAN_USER, всё работает как положено. Непонятно, почему правила UBIOS_WAN_WAN_USER с политиками, настроенными через UI, недостижимы.
Я использую сетевую версию приложения 9.0.114. Недостижимые правила iptables можно увидеть, запустив iptables -S и поискав -j UBIOS_WAN_WAN_USER.
iptables -S | grep -i '\-j UBIOS_WAN_WAN_USER' | wc -l
Результат: 0
Может быть, есть новый способ достижения того, что я хочу. Кто-нибудь сталкивался с подобным? Это баг, который можно исправить?