Привет всем. У меня домашняя сеть, подключенная к кабелю Comcast через Surfboard 8200 в NetGate 2100, а затем к Eero mesh (шлюз в режиме BRIDGE) с подключенными IoT-устройствами, Arlo-камерами и т.д. Есть несколько не управляемых свитчей для проводных устройств. Скорость примерно 800 DN, 40 UP. Нет высокоскоростного/объемного подключения внутри. Обычное использование сети. Я не супер опытный в этих новых концепциях и устройствах, и просто хочу двигаться медленно, в конечном итоге используя VLAN.
Совершенно спонтанно, пару недель назад начал заказывать устройства Unifi, включая микс AP, камер, дверной звонок, прожектор безопасности, свитчи, плюс немного еще, что я еще не получил.
Из-за огромного количества устройств и кабельных линий, которые мне нужно обновить для PoE, хочу внедрять это постепенно.
Моя мысль — убрать устройство pfSense+ из уравнения, заменив его на UBSE. Думаю, это в основном "просто заработает" с моей существующей сетью, кроме как нужно будет научиться настраивать DHCP.
Я бы настроил свитчи и новые AP на новый SSID и все было бы готово.
Посмотрев на эту схему, вам это имеет смысл? Все свитчи, камеры и AP справа будут убраны по мере продвижения.
Спасибо.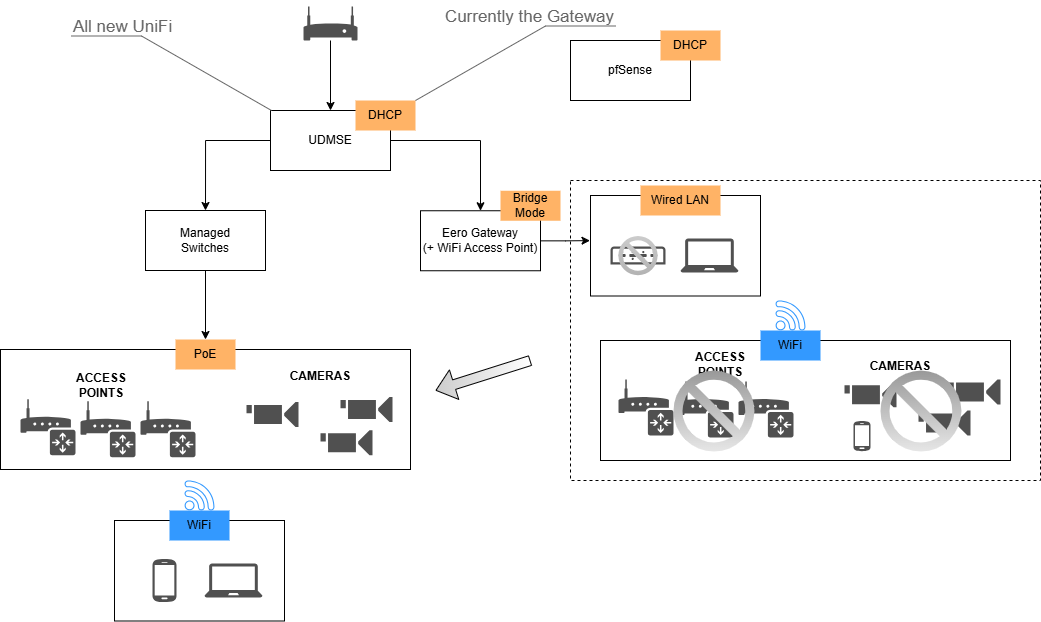
Совершенно спонтанно, пару недель назад начал заказывать устройства Unifi, включая микс AP, камер, дверной звонок, прожектор безопасности, свитчи, плюс немного еще, что я еще не получил.
Из-за огромного количества устройств и кабельных линий, которые мне нужно обновить для PoE, хочу внедрять это постепенно.
Моя мысль — убрать устройство pfSense+ из уравнения, заменив его на UBSE. Думаю, это в основном "просто заработает" с моей существующей сетью, кроме как нужно будет научиться настраивать DHCP.
Я бы настроил свитчи и новые AP на новый SSID и все было бы готово.
Посмотрев на эту схему, вам это имеет смысл? Все свитчи, камеры и AP справа будут убраны по мере продвижения.
Спасибо.