
Каталог Поиск 0 Сравнить 0 Закладки 0 Корзина Войти
Каталог
105082, Москва, ул. Фридриха Энгельса, 75с21, БЦ Бауманский ИТКОЛ
Пн - Пт: с 09-00 до 18-00 Сб: с 10-00 до 18-00 Вс: выходной
Страницы: 1
RSS
Клиент WireGuard VPN не может подключиться к устройствам с другого сайта., wifiman
 
Всем привет! Я пытаюсь разобраться, как сделать так, чтобы удалённый клиент с WireGuard, подключённый к UXG Pro, мог получить доступ к устройствам на удалённом объекте, куда UXG Pro подключается через IPSEC. Ниже прикрепил схему, чтобы показать, чего именно хочу добиться.

По тестам, которые я проводил, уверен, что проблема в маршрутизации (ну или, по крайней мере, так мне кажется на данный момент). Удалённый клиент с WireGuard может без проблем достучаться до всего, что нужно на основном объекте, но никак не может добраться до устройств на удалённом объекте. Проще говоря, всё, что находится по ту сторону IPSEC-тоннеля, для клиентов WireGuard недоступно.
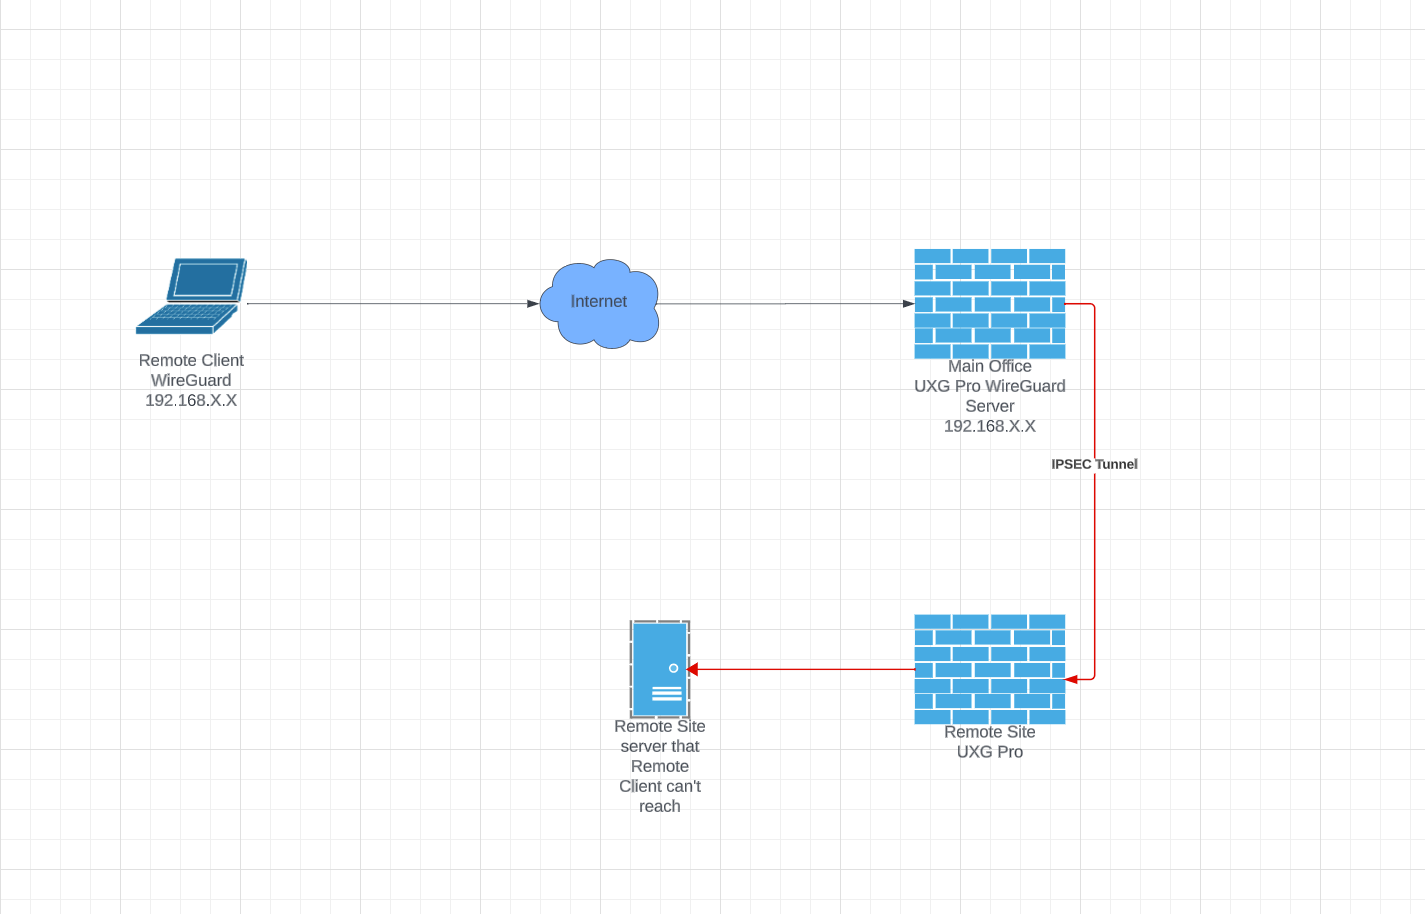


Есть ли варианты или идеи, что можно сделать, чтобы настроить маршрутизацию и дать возможность удалённым клиентам WireGuard получать доступ к ресурсам на удалённом объекте?
 
У меня такая же проблема, и я понял, в чём дело. По умолчанию Ubiquiti в IPsec-туннеле в качестве локальных сетей с "левой" стороны (left) подставляет все локальные сети (выбрать, какие сети показывать с другой стороны — "правой" (right), нельзя). Проблема в том, что он не добавляет сеть wireguard в конфигурационный файл. Если готовы править файлы вручную, можно обновить конфиг IPsec и добавить свою сеть wireguard в "левую" часть — тогда всё заработает (по крайней мере, пока Ubiquiti не перепишет конфиг заново).

Я пытался быть хитрым и создать дополнительный VLAN под сеть wireguard, но система понимает, что wireguard использует эту сеть, и не позволяет делать пересечения, просто не добавляет её в конфигурацию IPsec.

Например, в моём конфигурационном файле (он лежит в /etc/ipsec.d/tunnels, для каждого IPsec-подключения есть по одному .config файлу, у меня всего один) есть строка:

leftsubnet=10.110.0.0/24,10.110.1.0/24,10.110.2.0/24,10.110.20.0/24

Первые три — это реальные сети из настроек (vlan 1, 2 и 3), они добавляются. А последняя 10.110.20.0/24 — моя сеть wireguard, её там по умолчанию нет. Но если отредактировать файл, добавить её и выполнить "ipsec reload" для перезагрузки конфигурации — туннель сразу заработает, и теперь из VPN можно дотянуться через IPsec-туннель (если, конечно, трафик разрешён).

К слову, базовое ПО IPsec умеет очень многое, чего интерфейс не позволяет настроить. И это не первый раз, когда я редактировал эти конфиги вручную.
 
Кто-нибудь решил эту проблему? У меня такая же ситуация — клиент WireGuard не может достучаться до других сайтов.
 
Похоже, у OpenVPN и Wireguard VPN (клиентов) возникают проблемы. Даже если VPN подключается, маршрутизация либо долго устанавливается, либо вообще не работает. Пробовал на двух разных VPN-сервисах, и с TCP, и с UDP. Unifi OS версии 3.2.7, Network — 8.0.26.
 
Честно говоря, у меня складывается впечатление, что маршрутизация/статическая маршрутизация где-то сломана в «глубинах» UXG/UDM и подобных устройств. Не верится, что настроить маршрут от клиента через WireGuard туннель — к UXG/UDM — дальше по IPSEC — снова к UXG/UDM — и до удалённого ресурса настолько сложно. У нас настроены IPSEC туннели и прописаны статические маршруты, но трафик в этой схеме, похоже, погибает сразу, как только доходит до первого хопа — UXG/UDM.

Мы уже проверяли на сетях с версиями v8.0.7 и UOS 3.2.7 — результат одинаковый с обеих сторон. Возможно, я просто не до конца понимаю, как это всё работает «под капотом», и пропускаю какой-то маршрут, настройку или правило в файрволе. Но я перепробовал всё, что только мог придумать, включая кучу tracert'ов и анализов.

К слову, я ещё запускал NordLayer VPN с site-to-site IPSEC к нашему UDM — и там результат такой же. Маршрутизация глохнет точно так же, как и с WireGuard.
 
Столкнулся с той же проблемой. Мой IPSec работает, я вручную добавил удалённые подсети в список AllowedIPs клиента, но всё равно не работает. Последняя версия EA (v3.1.16) тоже не решает эту проблему. Есть идеи, @UI-Glenn?
 
Похоже, это чудесным образом само собой исправилось... Я ничего не менял, и в один день это не работает, а на следующий — работает. После последнего обновления сети, если точнее.
Страницы: 1
Читают тему (гостей: 1)