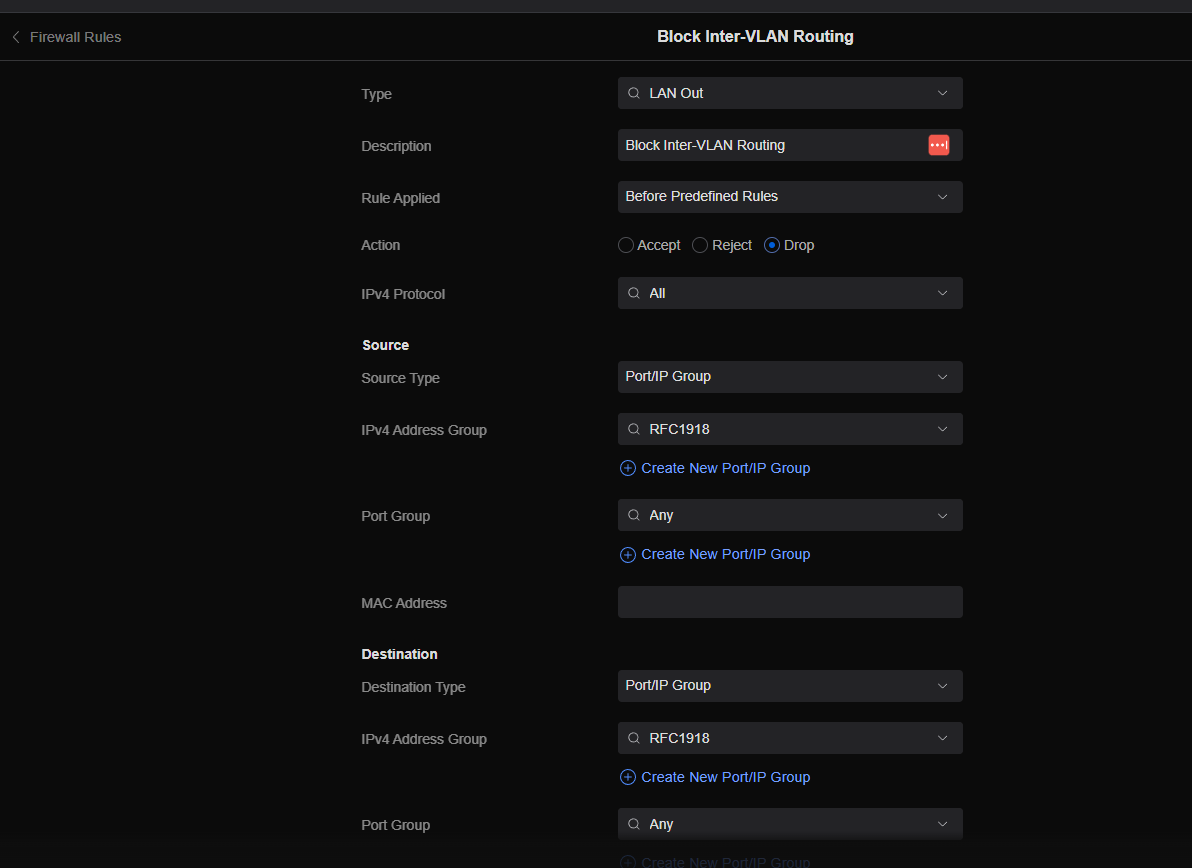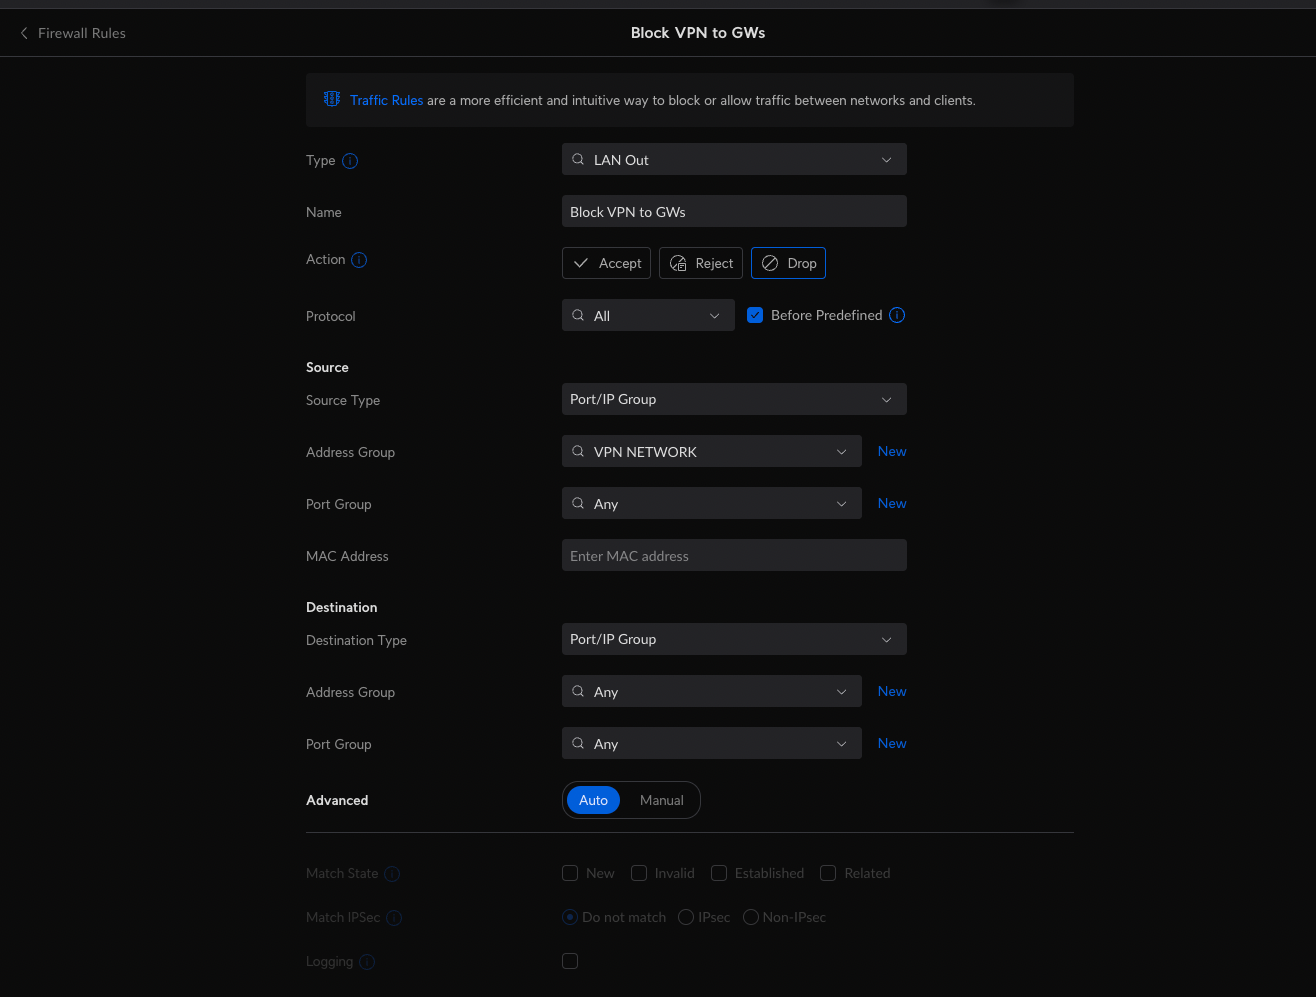
Привет! Я пытаюсь настроить правило файрвола, которое блокирует трафик из (wireguard) VPN-сети ко всем локальным устройствам (то есть 192.168.5.0/24). VPN-сеть — 192.168.6.0/24, и одно из моих устройств имеет адрес 192.168.6.2. Однако правило, которое должно блокировать этот трафик, не работает. Можете помочь понять, в чём проблема?
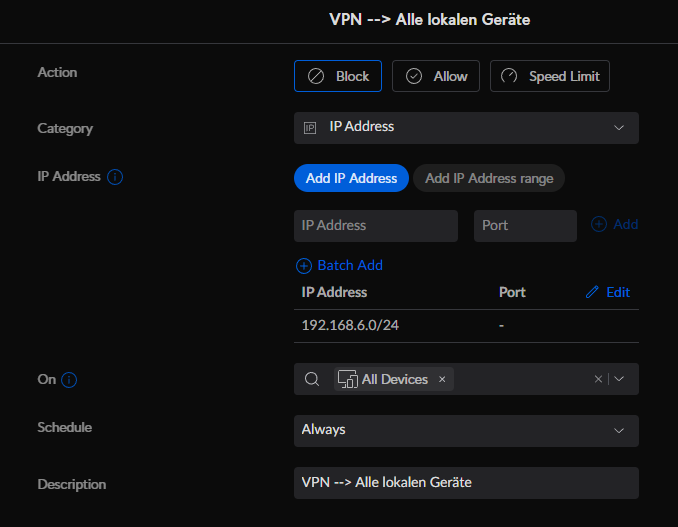
Правило трафика:
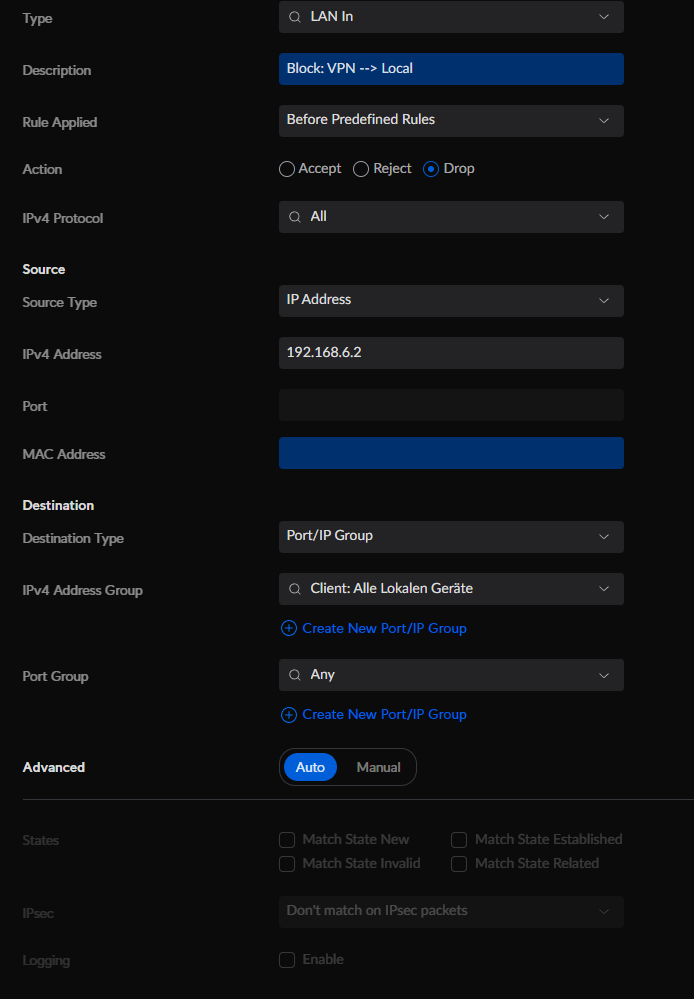
Группа "Alle Lokalen Geräte" включает, в числе прочего, сеть 192.168.5.0/24.
Если я применяю это правило, трафик с этого IP всё равно пропускается. Если же я меняю исходный IP на 192.168.0.0/16, трафик блокируется. Теперь я ломаю голову, почему так, ведь я (надеюсь, правильно) считаю, что 192.168.6.2 входит в 192.168.0.0/16.
------
Блокировка трафика через “Traffic Rules”, а не “Firewall Rules” работает:
Но я хочу использовать именно Firewall Rules, потому что хочу сделать «дырку» в этом правиле, чтобы разрешить определённый трафик, а это возможно только через Firewall Rules, а не через Traffic Rules.
Короче: почему мой трафик с 192.168.6.2 не блокируется моим правилом файрвола?
Спасибо за помощь!
Феликс
Правило трафика:
Группа "Alle Lokalen Geräte" включает, в числе прочего, сеть 192.168.5.0/24.
Если я применяю это правило, трафик с этого IP всё равно пропускается. Если же я меняю исходный IP на 192.168.0.0/16, трафик блокируется. Теперь я ломаю голову, почему так, ведь я (надеюсь, правильно) считаю, что 192.168.6.2 входит в 192.168.0.0/16.
------
Блокировка трафика через “Traffic Rules”, а не “Firewall Rules” работает:
Но я хочу использовать именно Firewall Rules, потому что хочу сделать «дырку» в этом правиле, чтобы разрешить определённый трафик, а это возможно только через Firewall Rules, а не через Traffic Rules.
Короче: почему мой трафик с 192.168.6.2 не блокируется моим правилом файрвола?
Спасибо за помощь!
Феликс