Итак, вы хотите... разрешить устройствам из Backup устанавливать соединения с устройствами из Default, но запретить устройствам из Default инициировать соединения с устройствами из Backup. Если это то, что вам нужно, есть несколько способов сделать это.
Обычный способ — использовать правила файрвола: сначала блокируем весь новый трафик между VLAN, а потом добавляем исключения для нужного трафика.
Перед началом нужно создать группу адресов:
Settings > Profiles > IP Groups > Create New
Имя профиля: Local Networks (RFC1918)
Тип: IPv4 Address/Subnet
Адреса:
192.168.0.0/16
172.16.0.0/12
10.0.0.0/8
Далее правила файрвола:
Settings > Security > Firewall Rules > Create Entry
Тип: LAN In
Имя: Allow Established/Related
Действие: Accept
Протокол: All
Источник: Port/IP Group
Группа адресов: Any
Группа портов: Any
Назначение: Port/IP Group
Группа адресов: Local Networks (RFC1918)
Группа портов: Any
Advanced > Manual
Match State: Established, Related
Settings > Security > Firewall Rules > Create Entry
Тип: LAN In
Имя: Allow Backup to Default
Действие: Drop
Протокол: All
Источник: Network
Сеть: Backup
Назначение: Network
Сеть: Default
Settings > Security > Firewall Rules > Create Entry
Тип: LAN In
Имя: Drop All to Local Networks
Действие: Drop
Протокол: All
Источник: Port/IP Group
Группа адресов: Any
Группа портов: Any
Назначение: Port/IP Group
Группа адресов: Local Networks (RFC1918)
Группа портов: Any
Первое правило позволяет отвечающий трафик. Последнее правило блокирует всё, что не обработано предыдущими правилами. Правила посередине разрешают нужные соединения — при необходимости их можно добавлять.
Если вы не в курсе, порядок правил файрвола важен. Обычно эти правила ставят в начало списка, до встроенных правил. Сейчас, похоже, есть какая-то проблема с порядком: я не могу добавить пользовательские правила после встроенных, но, наверно, это не критично.
Другой способ — просто блокировать тот трафик, который хотите запретить, а остальной меж-VLAN трафик разрешать.
Settings > Security > Firewall Rules > Create Entry
Тип: LAN In
Имя: Allow Established/Related
Действие: Accept
Протокол: All
Источник: Port/IP Group
Группа адресов: Any
Группа портов: Any
Назначение: Port/IP Group
Группа адресов: Local Networks (RFC1918)
Группа портов: Any
Advanced > Manual
Match State: Established, Related
Settings > Security > Firewall Rules > Create Entry
Тип: LAN In
Имя: Drop Default to Backup
Действие: Drop
Протокол: All
Источник: Network
Сеть: Default
Назначение: Network
Сеть: Backup
Как и раньше, первое правило разрешает отвечающий трафик, а второе блокирует новый трафик с Default в Backup.
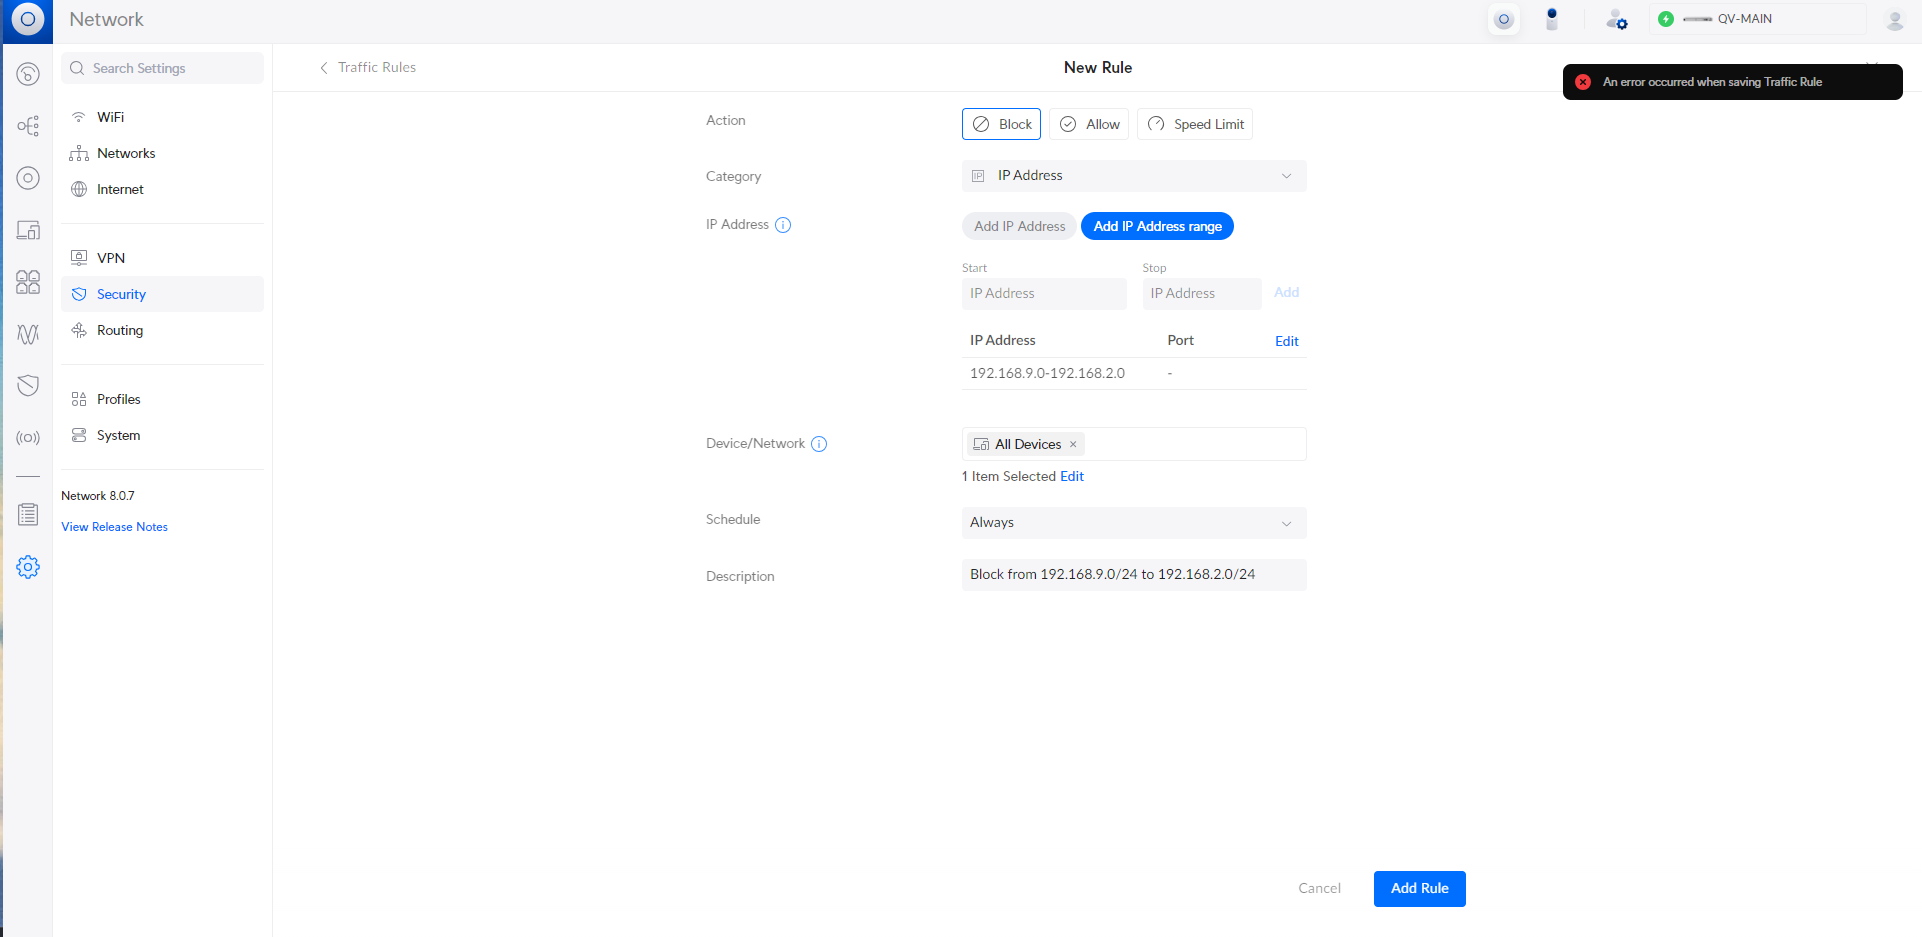
Если вы хотите использовать Traffic Rules, то *кажется*, вам подойдет что-то вроде этого (я не пользуюсь Traffic Rules для таких задач, так что не могу быть полностью уверен):
Settings > Security > Traffic Rules > Create Entry
Действие: Block
Категория: Local Network
Локальная сеть: Default
Направление трафика: Traffic from all local networks
Устройство/Сеть: Backup
Это должно блокировать трафик от «всех локальных сетей» из селектора Local Network к указанному устройству/сети. Дополнительные правила, думаю, не потребуются.



 ,