
Привет!
Это мой первый пост на этом форуме, так что, пожалуйста, простите, если я разместил его не в том разделе.
Вопрос:
Почему UDM SE (работает на UniFi OS 4.1.13, Network 9.0.114) не обнаруживает внутренние сканирования?
Как я узнал? Я только что обрушил на свою внутреннюю сеть сканирование Metasploit, и не было ни единой вспышки. Это немного сбивает с толку.
Другие файрволы имеют эту функциональность (да, я проверил). Похоже, что интерфейс IDS/IPS смотрит только на интерфейс bridge.
Это довольно серьезный недочет, на мой взгляд. Да, я в курсе о honeypot – жду, пока Metasploit его расстроит (сканирование всё ещё идет – оно очень обширное).
Если у вас не подключено устройство Ubiquiti к SIEM, вы не будете знать, что происходит.
Практически всё, что я читаю об утечках данных, говорит о том, что взлом исходит изнутри.
Они проникают внутрь, проводят разведку и выясняют, стоите ли вы того, и выкачивают ваши данные (это гораздо сложнее обнаружить). Они составляют карту вашей сети, и потом — бац — выводят вас из строя.
Для устройства практически корпоративного уровня я бы предположил, что внутреннее сканирование портов должно быть в списке IDS/IPS.
Текущая возможность отключить сигнатуру для определенного устройства или сети была бы достаточной для сетевых администраторов, чтобы управлять соответствующими правилами IDS/IPS.
Может быть, это в CyberSecure by Proofpoint, которого мы все ещё ждём в Австралии.
Пожалуйста, примите это к сведению.
Спасибо.
Это мой первый пост на этом форуме, так что, пожалуйста, простите, если я разместил его не в том разделе.
Вопрос:
Почему UDM SE (работает на UniFi OS 4.1.13, Network 9.0.114) не обнаруживает внутренние сканирования?
Как я узнал? Я только что обрушил на свою внутреннюю сеть сканирование Metasploit, и не было ни единой вспышки. Это немного сбивает с толку.
Другие файрволы имеют эту функциональность (да, я проверил). Похоже, что интерфейс IDS/IPS смотрит только на интерфейс bridge.
Это довольно серьезный недочет, на мой взгляд. Да, я в курсе о honeypot – жду, пока Metasploit его расстроит (сканирование всё ещё идет – оно очень обширное).
Если у вас не подключено устройство Ubiquiti к SIEM, вы не будете знать, что происходит.
Практически всё, что я читаю об утечках данных, говорит о том, что взлом исходит изнутри.
Они проникают внутрь, проводят разведку и выясняют, стоите ли вы того, и выкачивают ваши данные (это гораздо сложнее обнаружить). Они составляют карту вашей сети, и потом — бац — выводят вас из строя.
Для устройства практически корпоративного уровня я бы предположил, что внутреннее сканирование портов должно быть в списке IDS/IPS.
Текущая возможность отключить сигнатуру для определенного устройства или сети была бы достаточной для сетевых администраторов, чтобы управлять соответствующими правилами IDS/IPS.
Может быть, это в CyberSecure by Proofpoint, которого мы все ещё ждём в Австралии.
Пожалуйста, примите это к сведению.
Спасибо.
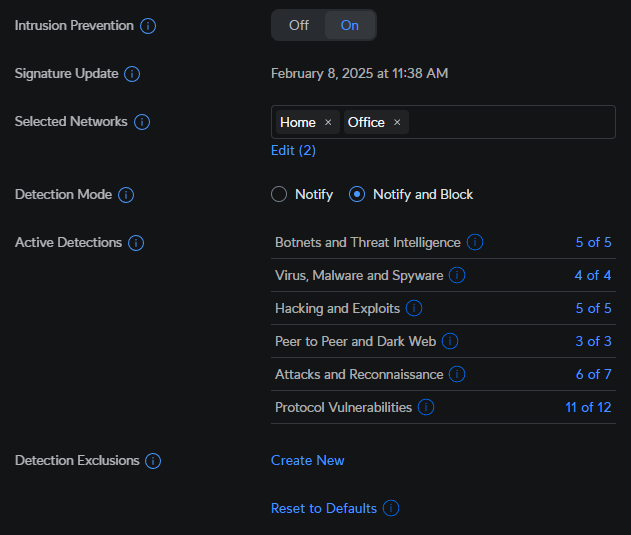 Я никогда не запускал metasploit, но ожидал бы, что стандартный IPS/IDS хотя бы частично обнаружит этот трафик. Поиграю с этим сегодня утром.