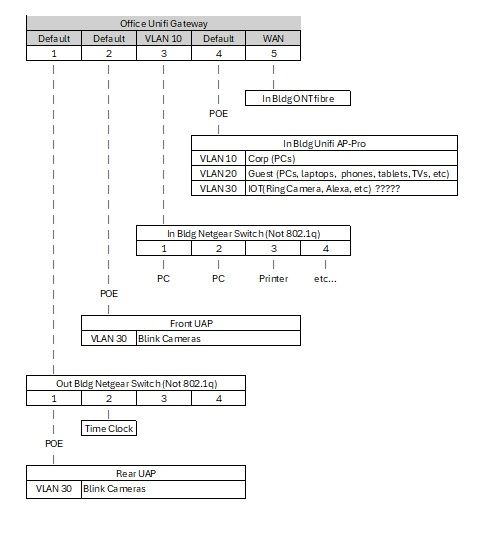
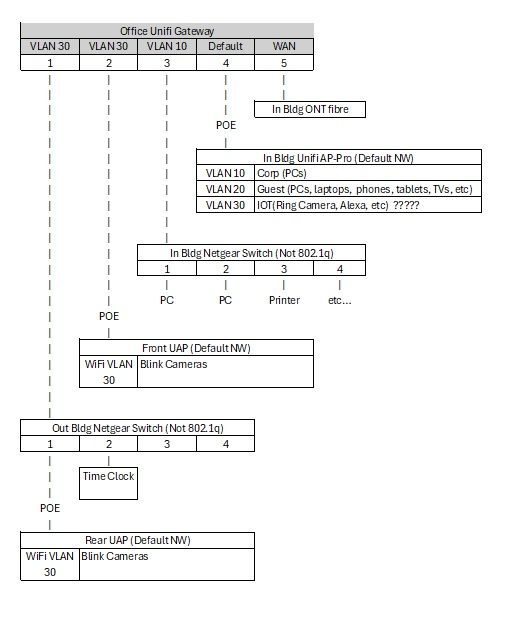
У меня есть UAP во внешнем здании, подключенный к не-умному выключателю. Этот не-умный выключатель находится в незащищенной зоне, где любой, кто имеет физический доступ, может подключиться и получить доступ к этой части сети. Я пытался изолировать удалённый не-умный выключатель с помощью VLAN на порту UCG-коммутатора, но UAP на этом порту, похоже, требует не-тегированный порт коммутатора, чтобы разрешить передачу информации об управлении UAP, что успешно происходит, когда порт коммутатора определен в сеть 'default'. Иметь физически незащищенную сеть 'default' в удалённом месте - нежелательно. Замкнутый шкаф, возможно, единственный способ обеспечить безопасность. Есть ли способ назначить порт UCG-коммутатора VLAN, при этом позволяя информации об управлении UAP течь к консоли UCG? Даже замена не-умного выключателя на умный, похоже, не решает мою проблему, когда UAP требует порт сети 'default' (не-тегированный?) для передачи информации об управлении UAP. Я не вижу настройки на портах UCG-коммутатора или определениях сети VLAN, которые могли бы помочь. Может быть, я что-то упускаю? Сетевая схема прилагается. Спасибо за рассмотрение.