Хотите TCP и UDP. DNS может использовать оба. Зачем вообще нужен отслеживание соединения? Кажется, что трафик с VLAN в порт 53 в зоне шлюза не должен блокироваться политикой, которая блокирует трафик с VLAN в порт 53 во внешнюю зону. Я тестировал на UDM-Pro с версией 4.1.13 и Network 9.0.144, и не могу воспроизвести эту проблему.
Процедура тестирования:
Создайте VLAN
* Название: TestZone
* Внутренний IP/подсеть: Автоматическая настройка: Не отмечено
* IP-адрес хоста: 192.168.255.1
* Маска сети: 24
* ID VLAN: 255
Добавьте правило брандмауэра, чтобы заблокировать DNS, как и предлагалось выше
* Название: Block DNS Test -> External
* Исходная зона: Internal, Network=
* Действие: Block
* Целевая зона: External, Любой
* Порт назначения: Specific=53
* Протокол: TCP/UDP
* Ведение журнала Syslog: Отмечено
Добавьте VLAN к порту.
Запустите ПК на этом порту.
Откройте командную строку.
Выполните `ipconfig`. Убедитесь, что IP-адрес находится в сети 192.168.255.0/24.
Выполните `nslookup google.com 1.1.1.1`. Не удалось.
Выполните `nslookup google.com 192.168.255.1`. Успешно.
Для развлечения:
Добавьте правило брандмауэра, чтобы разрешить и вести журнал DNS-трафика в шлюз.
* Название: Allow DNS Test -> Gateway
* Исходная зона: Internal, Network=
* Действие: Allow
* Целевая зона: Gateway, Любой
* Порт назначения: 53
* Протокол: TCP/UDP
* Ведение журнала Syslog: Отмечено
Выполните `nslookup google.com 1.1.1.1`. Не удалось.
Выполните `nslookup google.com 192.168.255.1`. Успешно.
Скопировал текст из журнала брандмауэра...
* 9 февраля 13:57:00 Vitek-UDM-Pro [LAN_WAN-D-10000] ОПИСАНИЕ="Block DNS Test -> External" IN=br255 OUT=eth9 MAC=xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:9b:88:08:00 SRC=192.168.255.12 DST=1.1.1.1 LEN=66 TOS=00 PREC=0x00 TTL=127 ID=10713 PROTO=UDP SPT=60261 DPT=53 LEN=46 MARK=1a0000
* 9 февраля 13:57:02 Vitek-UDM-Pro [LAN_WAN-D-10000] ОПИСАНИЕ="Block DNS Test -> External" IN=br255 OUT=eth9 MAC=xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:9b:88:08:00 SRC=192.168.255.12 DST=1.1.1.1 LEN=51 TOS=00 PREC=0x00 TTL=127 ID=10714 PROTO=UDP SPT=60262 DPT=53 LEN=31 MARK=1a0000
* 9 февраля 13:57:04 Vitek-UDM-Pro [LAN_WAN-D-10000] ОПИСАНИЕ="Block DNS Test -> External" IN=br255 OUT=eth9 MAC=xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:9b:88:08:00 SRC=192.168.255.12 DST=1.1.1.1 LEN=51 TOS=00 PREC=0x00 TTL=127 ID=10715 PROTO=UDP SPT=60263 DPT=53 LEN=31 MARK=1a0000
* 9 февраля 13:57:06 Vitek-UDM-Pro [LAN_WAN-D-10000] ОПИСАНИЕ="Block DNS Test -> External" IN=br255 OUT=eth9 MAC=xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:9b:88:08:00 SRC=192.168.255.12 DST=1.1.1.1 LEN=51 TOS=00 PREC=0x00 TTL=127 ID=10716 PROTO=UDP SPT=60264 DPT=53 LEN=31 MARK=1a0000
* 9 февраля 13:57:08 Vitek-UDM-Pro [LAN_WAN-D-10000] ОПИСАНИЕ="Block DNS Test -> External" IN=br255 OUT=eth9 MAC=xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:9b:88:08:00 SRC=192.168.255.12 DST=1.1.1.1 LEN=51 TOS=00 PREC=0x00 TTL=127 ID=10717 PROTO=UDP SPT=60265 DPT=53 LEN=31 MARK=1a0000
* 9 февраля 13:57:29 Vitek-UDM-Pro [LAN_LOCAL-A-10000] ОПИСАНИЕ="Allow DNS Test -> Gateway" IN=br255 OUT= MAC=xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:9b:88:08:00 SRC=192.168.255.12 DST=192.168.255.1 LEN=72 TOS=00 PREC=0x00 TTL=128 ID=34320 PROTO=UDP SPT=60742 DPT=53 LEN=52 MARK=0
* 9 февраля 13:57:29 Vitek-UDM-Pro [LAN_LOCAL-A-10000] ОПИСАНИЕ="Allow DNS Test -> Gateway" IN=br255 OUT= MAC=xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:9b:88:08:00 SRC=192.168.255.12 DST=192.168.255.1 LEN=51 TOS=00 PREC=0x00 TTL=128 ID=34321 PROTO=UDP SPT=60743 DPT=53 LEN=31 MARK=0
* 9 февраля 13:57:29 Vitek-UDM-Pro [LAN_LOCAL-A-10000] ОПИСАНИЕ="Allow DNS Test -> Gateway" IN=br255 OUT= MAC=xx:xx:xx:xx:xx:xx:xx:xx:xx:xx:9b:88:08:00 SRC=192.168.255.12 DST=192.168.255.1 LEN=51 TOS=00 PREC=0x00 TTL=128 ID=34322 PROTO=UDP SPT=61687 DPT=53 LEN=56 MARK=0
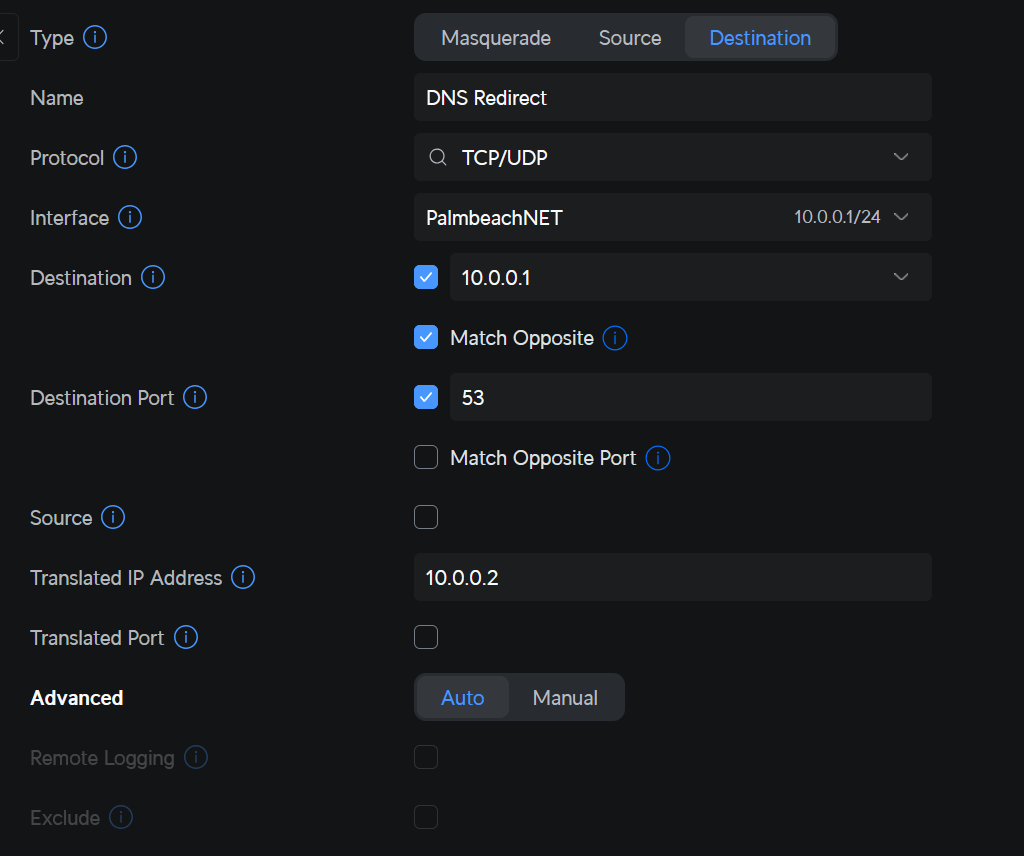 Кажется, Pi-hole запросы видит, но они почему-то не возвращаются обратно на изначальный хост.
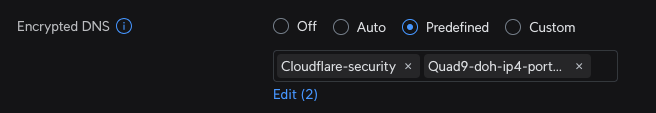
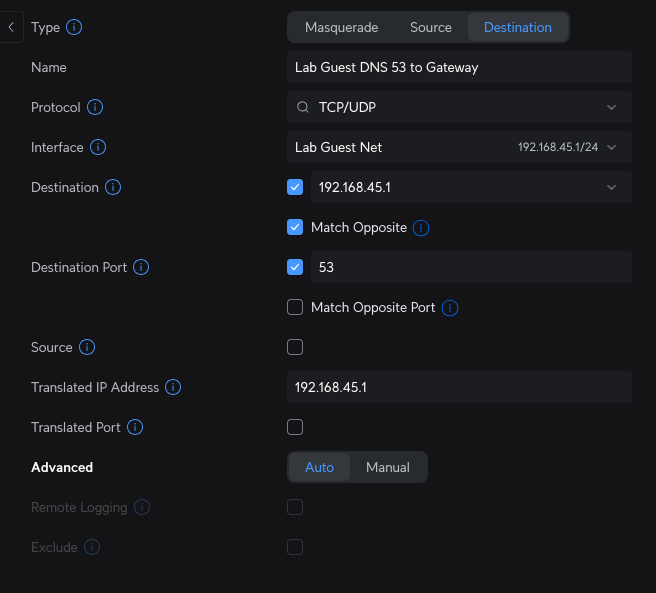 Перевод порта не нужен?? Использую терминал на Mac с NSLOOKUP, но все равно вижу DNS-запросы на порту 53. Судя по разделу "Безопасность, Защита", я ожидал, что все DNS NSLOOKUP будут DOT или DOH... неправильное предположение с моей стороны?