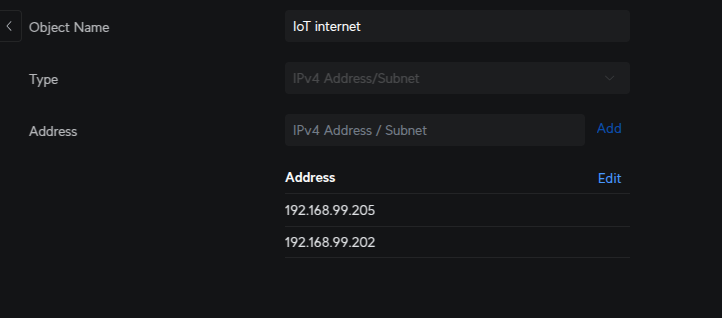
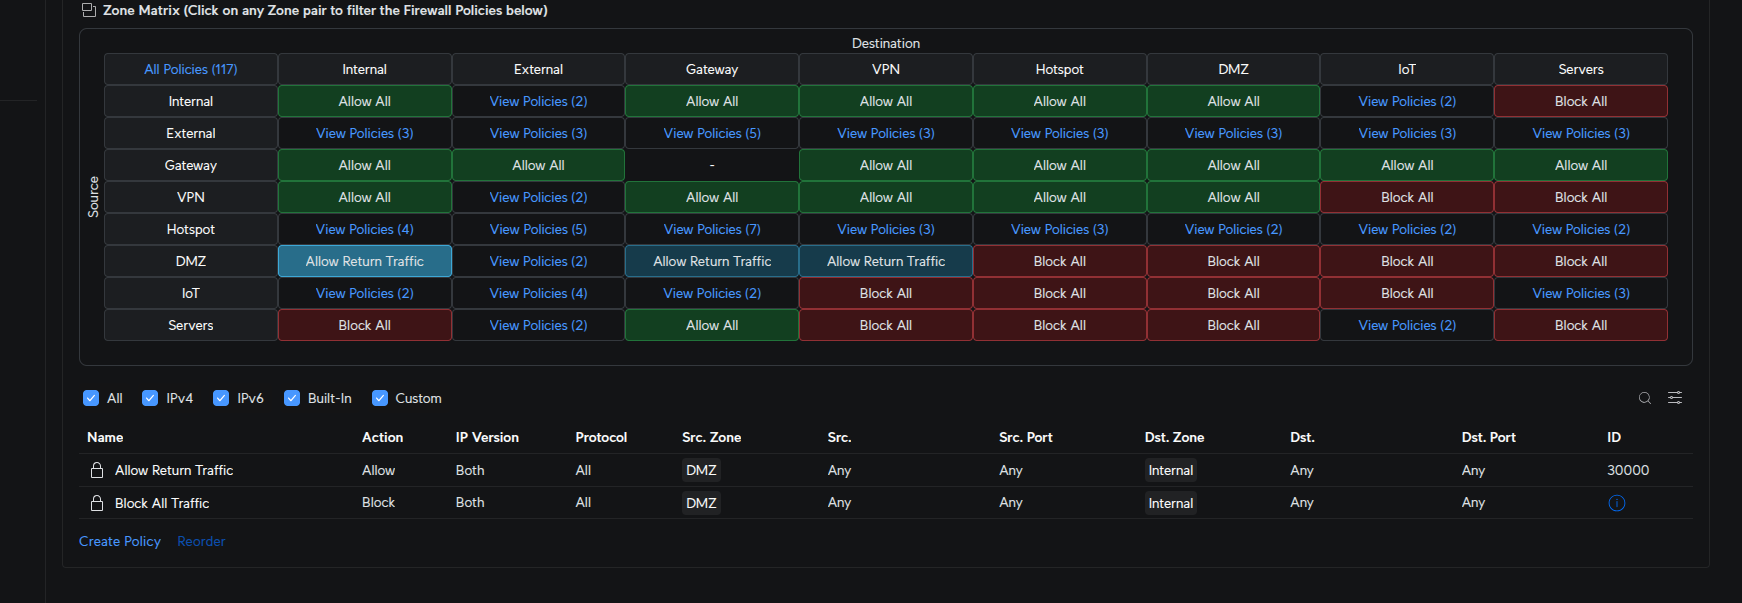
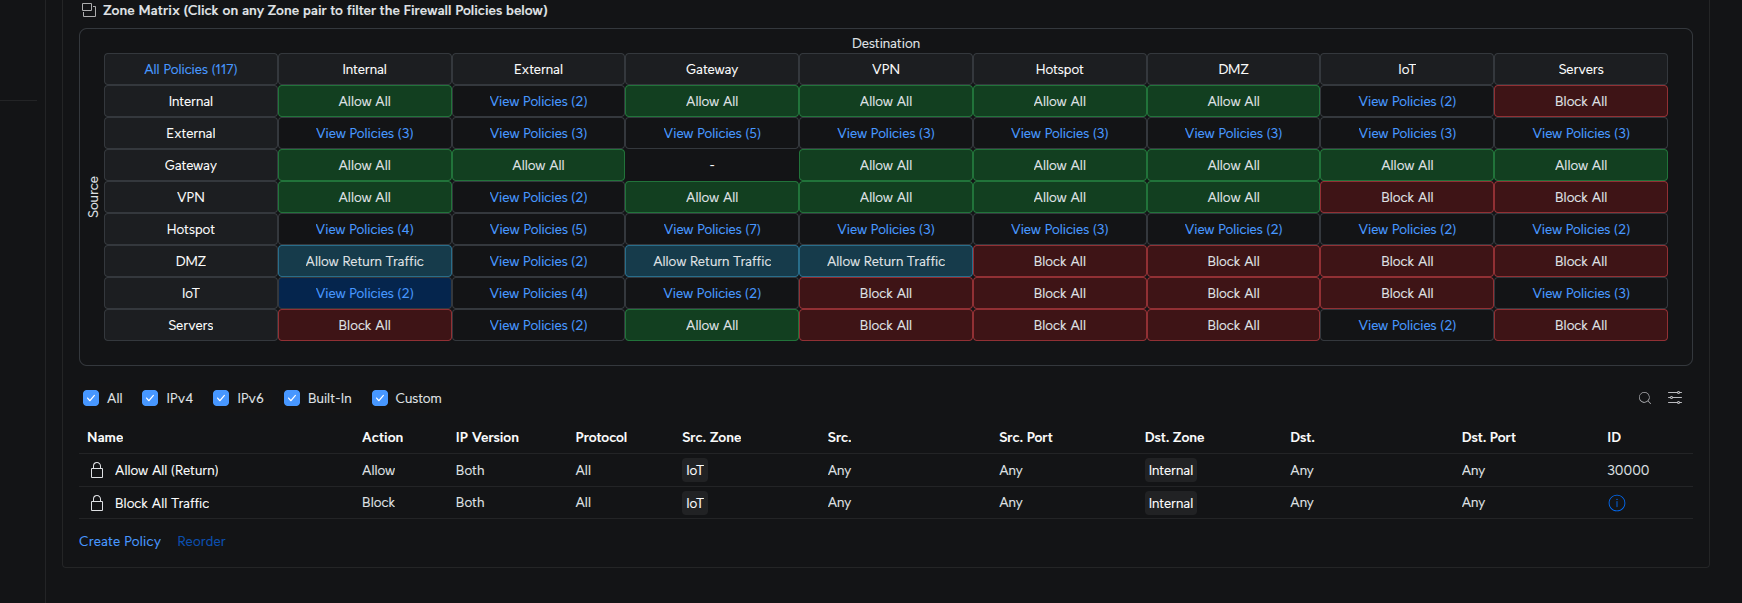
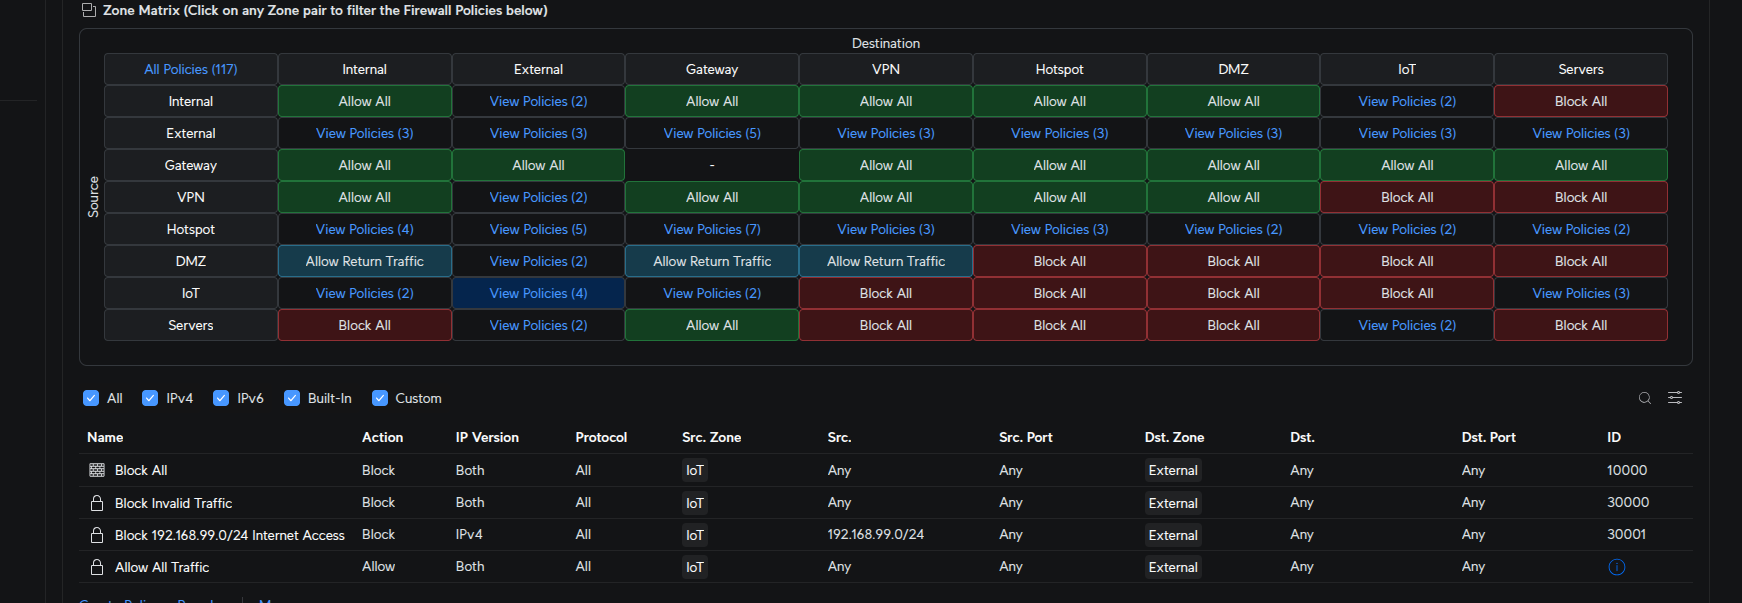
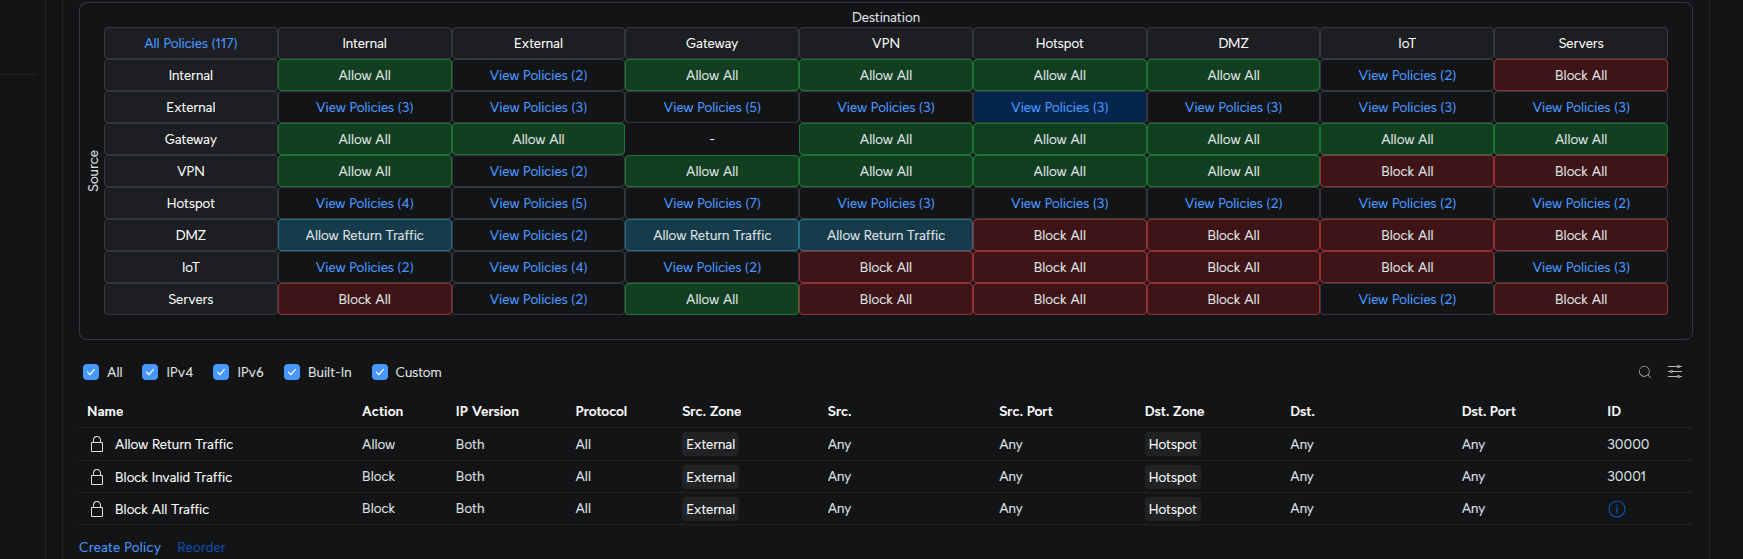
Я снова возвращаюсь к UniFi Gateway, после многих лет использования pfSense. Слышал много хорошего, и оно улучшилось, но у меня всё ещё есть некоторые претензии, вот мои общие мысли... В целом, я всё ещё считаю, что оно слишком предписывающее / субъективное в некоторых вопросах, и у него есть некоторая непоследовательная работа... Должна быть возможность установить зону по умолчанию в режим "блокировать всё". Мне нравится, что pfSense ничего не делает, если нет правила. Единственное правило по умолчанию должно быть, на самом деле, правило предотвращения блокировки на внутренней сети. Не нравится, что похоже, что оно предписывает правило «разрешить / заблокировать всё» на основе каких-то предустановленных предположений. Должна быть возможность установить правило системы по умолчанию в режим "блокировать всё". Нет причин, по которым моя внутренняя сеть должна общаться с моим хотспотом. Даже если бы я этого хотел, это, вероятно, было бы только возвратный трафик. Но мне кажется, что у меня нет выбора, и должно быть. Возвратный трафик, кажется, существует как системное правило и отображается синим цветом, но я не вижу способа назначить это другим зонам. Похоже, требуется пользовательское правило, а затем вы не видите синий цвет, только «просмотр политик». Это приводит к непоследовательному виду. Неужели моей внешней сети не следует разрешать только возвратный трафик, зачем три правила? Есть явное правило отбрасывания недействительных пакетов. Если мое правило - возвратный трафик, то это всё, что я ожидаю, тогда оно должно быть синим. Моя сеть IoT на самом деле не нуждается ни в чем за пределами своей сети, даже шлюз, ее единственная роль — DHCP и, возможно, MDNS. Опять же, просто наличие навязанных мне правил. Почему моя внутренняя зона обязана иметь доступ в интернет? Я использую ее для управления UniFi. Да, мне нужен интернет для обновлений, но я включал это по мере необходимости с pfSense. Это всего лишь некоторые примеры. Ничто из этого не является концом света, но после перехода с pfSense мне кажется, что у меня нет полного контроля, что очень жаль, потому что если бы эти проблемы были решены, то сейчас у меня было бы очень мало возражений, теперь, когда DNS и т.д. были устранены.
-
Каталог
- Точки доступа
- Коммутаторы и маршрутизаторы
- Радиомосты
- Видеонаблюдение
- Антенны
- Контроллеры и консоли UniFi OS
- UniFi
- UniFi Access
- UniFi Connect
- IP-телефония
- Аксессуары
- Трансиверы и кабели
- Крепления
- Блоки питания
- Солнечные батареи sunMAX
- Wi-Fi адаптеры и усилители сигнала
- Анализаторы спектра
- Грозозащита
- Коннекторы
- Корпуса, термобоксы, кейсы, накладки
- Светодиодные панели UniFi LED
- Устройства для настройки
- Обучение и сертификаты
- Архив
- Акции %
- Новинки NEW
- Хиты продаж HIT
- Прайс
- F.A.Q.
- Техподдержка
- Форум
- Новости
- Контакты
- Личный кабинет
- Точки доступа
-
Коммутаторы и маршрутизаторы
- Коммутаторы и маршрутизаторы
- UniFi Switch (USW)
- UniFi Switch Pro
- UniFi Switch (US)
- UniFi Switch Flex и Lite
- Pro XG
- UniFi Switch Pro Max
- UniFi Switch Enterprise
- EdgeSwitch
- UniFi WAN Switch
- EdgeSwitch X, XP и XG
- Cloud Gateway
- EdgePoint и NanoSwitch
- EdgeRouter
- EdgeRouter X и XG
- UFiber
- Mobile Router
- Pro HD
- UISP
- UniFi Security Gateway
- UniFi Data Center
- UniFi Switch Aggregation
- UniFi 6 Switch
- UNMS
- ToughSwitch
- UniFi Express
- Радиомосты
- Видеонаблюдение
- Антенны
-
Контроллеры и консоли UniFi OS
- Контроллеры и консоли UniFi OS
- Cloud Key
- Cloud P
- UniFi Dream Machine
- UniFi Dream Wall
- CRM Point
- UISP
- Аксессуары UniFi OS
- UniFi
- UniFi Access
-
UniFi Connect
- UniFi Connect
- Connect Display
- Connect Cast
- EV Station
- Крепления Connect Display
-
IP-телефония
- IP-телефония
- Phone Touch
- VoIP
- Аксессуары
- Аксессуары
- Трансиверы и кабели
- Крепления
- Блоки питания
- Солнечные батареи sunMAX
-
Wi-Fi адаптеры и усилители сигнала
- Wi-Fi адаптеры и усилители сигнала
- Alfa AWUS
- WiFiStation
- Анализаторы спектра
-
Грозозащита
- Грозозащита
- Ethernet Surge Protector
- Грозозащиты Info-sys
- Коннекторы
-
Корпуса, термобоксы, кейсы, накладки
- Корпуса, термобоксы, кейсы, накладки
- Защитные корпуса и термобоксы
- Накладки и корпуса для точек доступа
- Радиоколпаки
- Светодиодные панели UniFi LED
- Устройства для настройки
-
Обучение и сертификаты
- Обучение и сертификаты
- Сертификаты
- Футболки для тренингов
- Архив
- Меню
- Каталог
- Акции
- Прайс
- F.A.Q.
- Техподдержка
- Форум
- Оплата
- Доставка
- Гарантийное обслуживание
- Дополнительные услуги
- Контакты
105082, Москва, ул. Фридриха Энгельса, 75с21, БЦ Бауманский ИТКОЛ
Пн - Пт: с 09-00 до 18-00
Сб: с 10-00 до 18-00
Вс: выходной