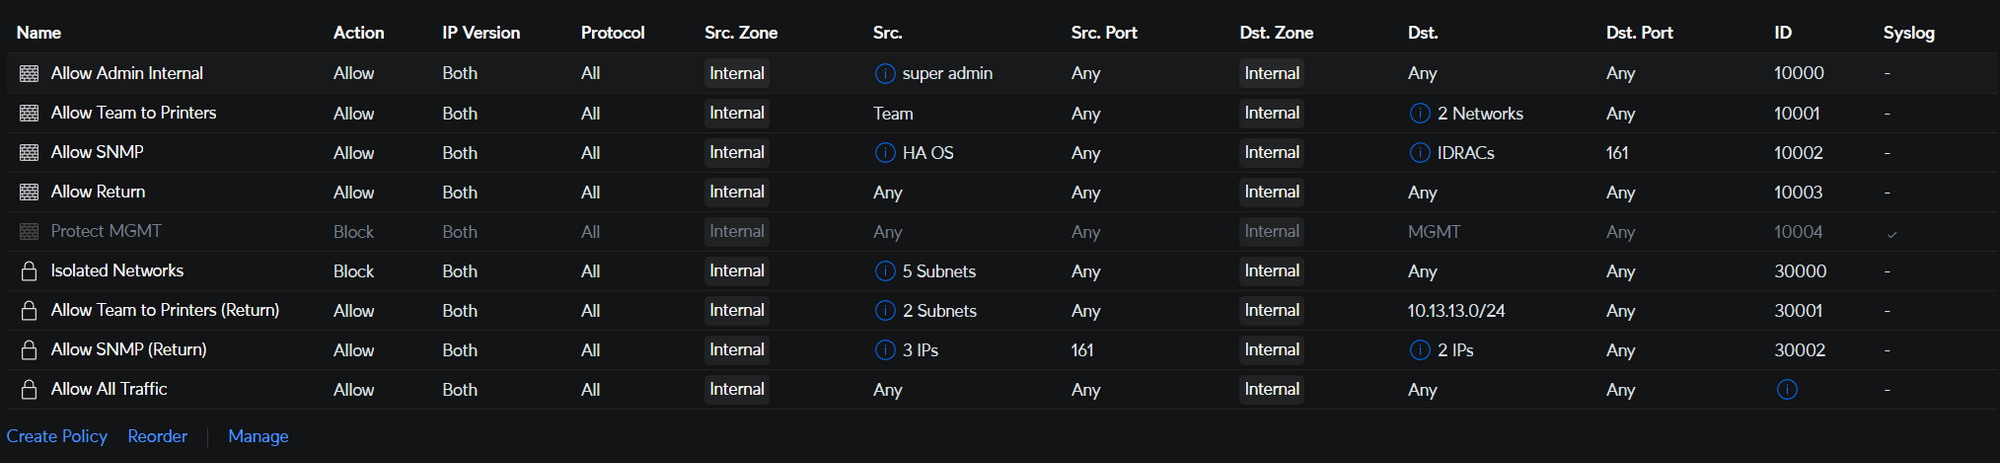
У меня какая-то странная проблема, пытаюсь получить помощь. Конфигурация такая: UCG-MAX -> USW48Pro Poe -> несколько AP и свитчей. Заметил, что мой USW48Pro застрял в цикле "оффлайн принятия", сеть работает, но управлять свитчем больше не могу. Я на RC версии Network 9.0.108 с зонированным FW, а USW48Pro на прошивке 7.1.26 (показывает LCD). Нашел какие-то старые посты о похожей проблеме, в основном рекомендовали включать/выключать SSH. Я попробовал включить/выключить Device Authentication в System-Advanced, но это не помогло  Также обнаружил, что с моего ПК (устройство vlan) не удается пинговать USW48Pro (mgmt vlan), но можно пинговать любые другие устройства в mgmt vlan. Через SSH в UCG-MAX и другую VM в mgmt vlan можно пинговать USW48Pro. Это очень странно для меня, так как у меня нет никаких правил блокировки файрвола на это
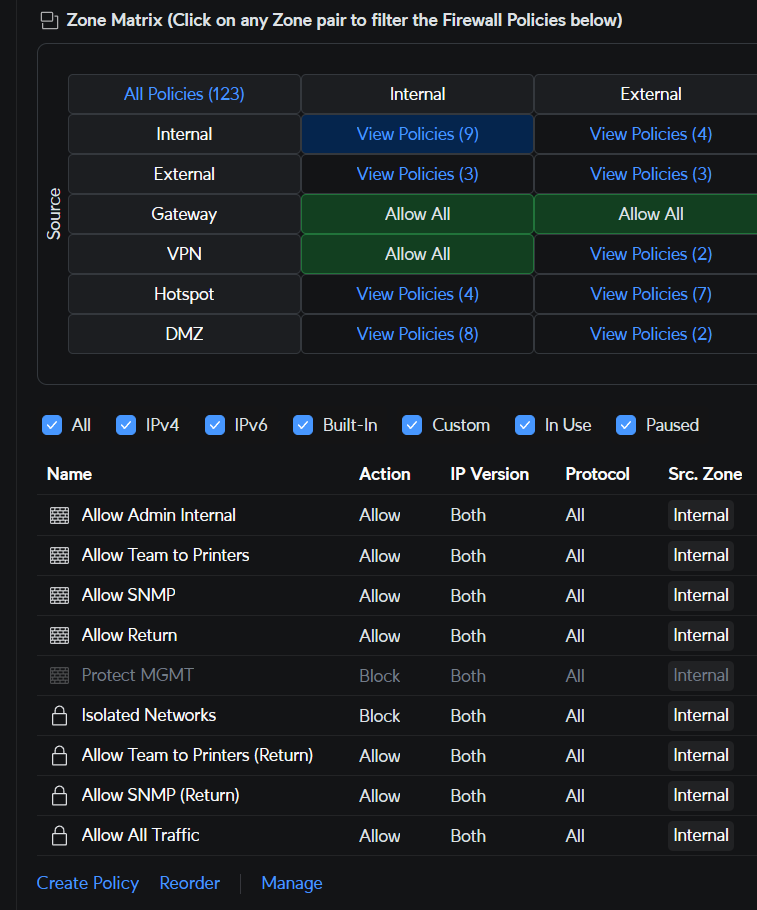 Пока что не пробовал сбрасывать свитч. Прежде чем это сделать, как сделать резервное копирование и восстановить его настройки портов, а не делать все вручную заново? Есть ли какие-нибудь другие способы решения этой проблемы? Лог Unifi ничего полезного не показывает.
Также обнаружил, что с моего ПК (устройство vlan) не удается пинговать USW48Pro (mgmt vlan), но можно пинговать любые другие устройства в mgmt vlan. Через SSH в UCG-MAX и другую VM в mgmt vlan можно пинговать USW48Pro. Это очень странно для меня, так как у меня нет никаких правил блокировки файрвола на это Пока что не пробовал сбрасывать свитч. Прежде чем это сделать, как сделать резервное копирование и восстановить его настройки портов, а не делать все вручную заново? Есть ли какие-нибудь другие способы решения этой проблемы? Лог Unifi ничего полезного не показывает.